#1
Herramientas para descubrir topología de red, dispositivos y servicios.
Recomendado por Kitploit

 antirez/dump1090
Dump1090 es un simple decodificador Mode S para dispositivos RTLSDR
 abdullah50i/internal-penetration-testing-project-using-metasploit
Inicialicé y conecté PostgreSQL a Metasploit. Reconocí 10.1.16.0/24 con Nmap e importé los resultados. Enumeré hosts/servicios usando escáneres SYN,…
 0xsnowmn/cngo
Herramienta rápida en Golang para obtener el Cname de dominios y subdominios
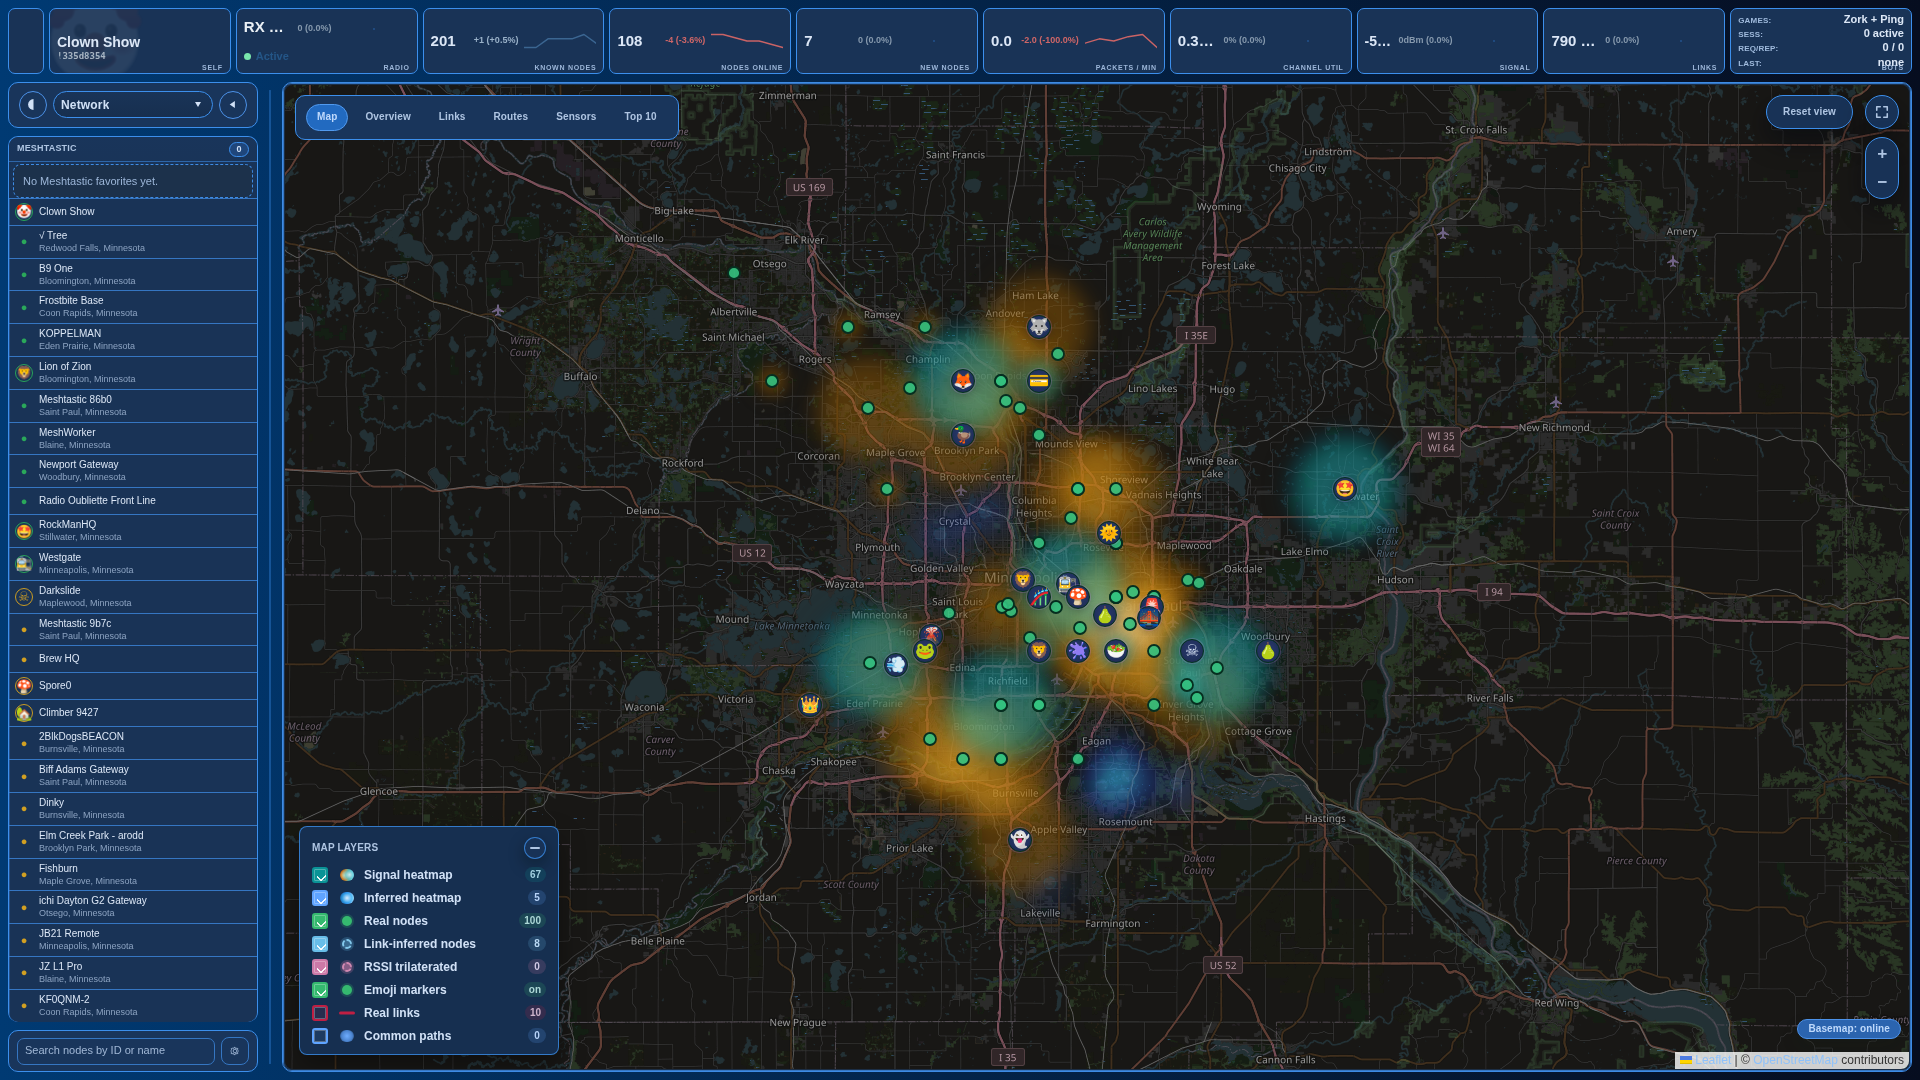 jaronmcd/meshyface
Panel de control web de una sola página para redes de malla Meshtastic con mapeo de red en vivo, análisis de paquetes, chat, telemetría de sensores y…
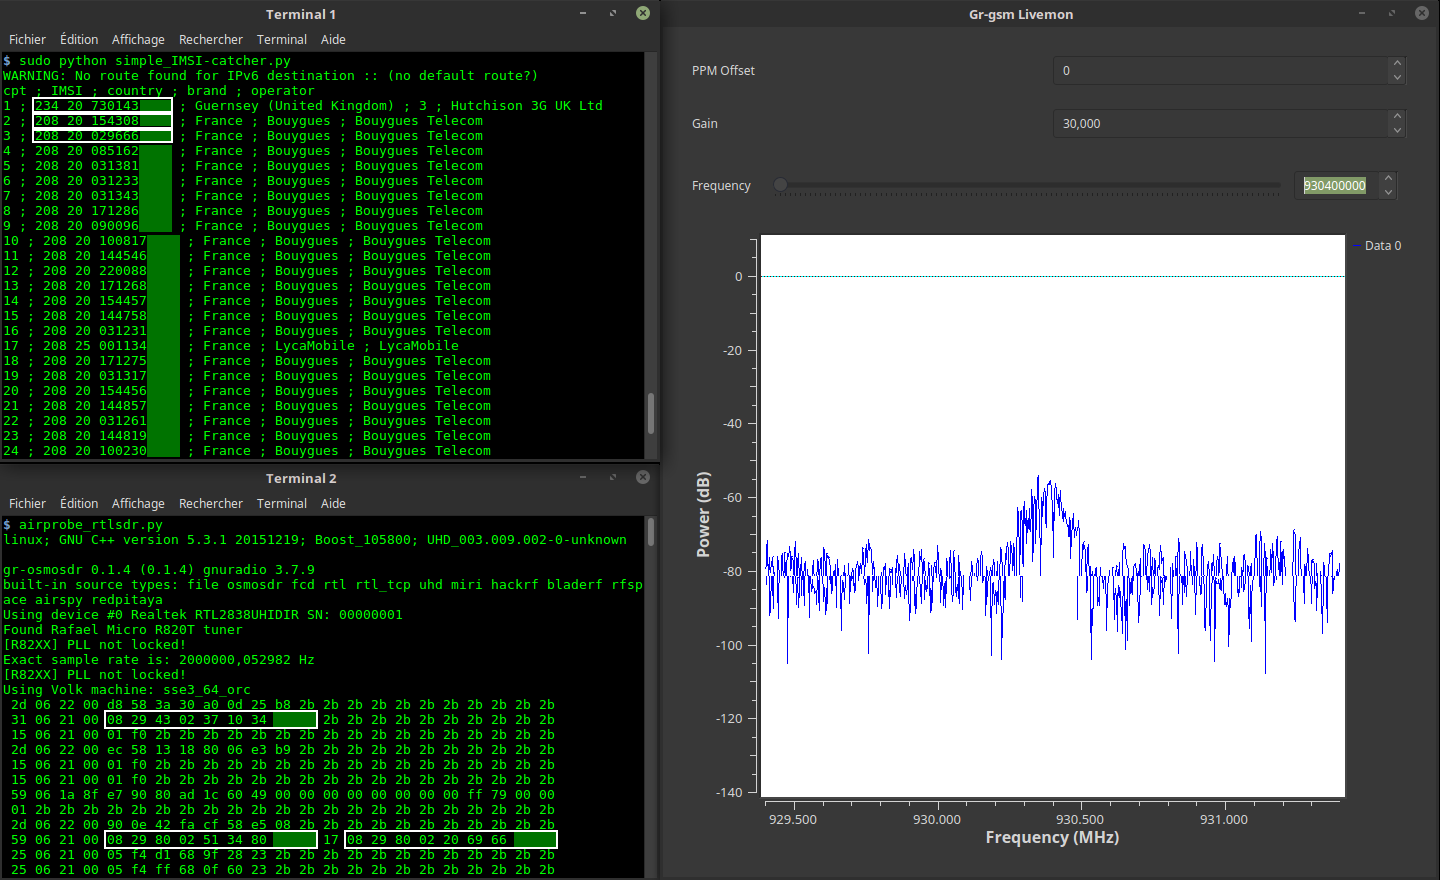 oros42/imsi-catcher
Este programa te muestra los números IMSI de los teléfonos móviles a tu alrededor.
 nullt3r/rapiddns
Enumera rápidamente subdominios y dominios usando rapiddns.io.
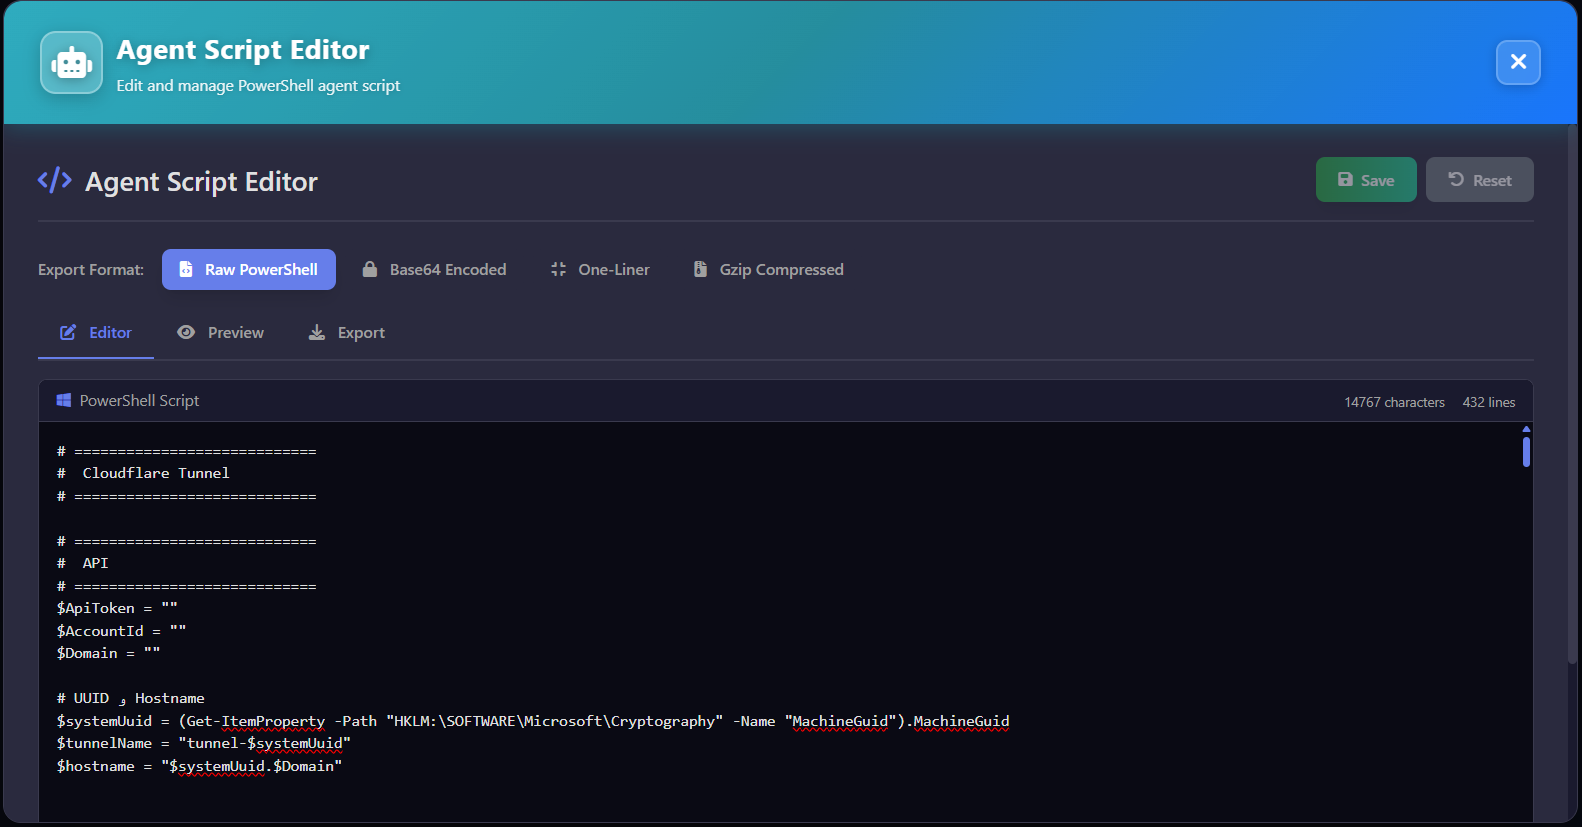 jxroot/zeropulse
🔒 Plataforma C2 moderna con integración de túnel Cloudflare | Gestión remota WinRM y SSH | Terminal en tiempo real y escritorio remoto | Construido…
 eesshq/cve-2017-0144---etneralblue-ms17-010-remote-code-execution
Guía paso a paso para explotar la vulnerabilidad MS17-010 EternalBlue en Windows Server 2008 R2, incluyendo reconocimiento, explotación,…
 mirza-22144/vulnerability-assessment-exploitation-lab
Prueba de penetración de ciclo completo de un entorno Linux heredado (Metasploitable 2) emulado en Apple Silicon. Demostrando reconocimiento de red,…
 indiquarks/vsftpd-cve-2011-2523-lab
Laboratorio de pruebas de penetración que explota la puerta trasera de VSFTPD 2.3.4 mediante Metasploit Framework
 vaibhavkrishna12004/ubuntu-privesc-lab
Flujo de trabajo completo de pruebas de penetración: fuerza bruta de credenciales, acceso SSH y escalada de privilegios (CVE-2021-4034)
 go0dspeed/spill
Escáner de POC para CVE-2024-47176
 oseasfr/scanner_cve_2026-42945
Script Python para la detección de instancias de Nginx vulnerables a CVE-2026-42945 en IPs, CIDRs y ASNs.
 initroot/cve-2020-6308-poc
PoC CVE-2020-6308
 ohhdamnbro/noregressh
CVE-2024-6387 y más Comprobador y Explotador - Soporte Reverse/Bind-Shell. Solo con fines educativos
 masjohncook/netsec-project
Script del Proyecto de Seguridad de Redes - Ataque a CVE-2021-22555
 sho-luv/mongobleed
CVE-2025-14847 (MongoBleed) scanner y herramienta de explotación. Fuga de memoria heap de MongoDB no autenticada mediante descompresión zlib. Incluye…