#1
Herramientas para descubrir topología de red, dispositivos y servicios.
Recomendado por Kitploit
 milesrichardson/docker-onion-nmap
Escanea servicios ocultos .onion con nmap usando Tor, proxychains y dnsmasq en un contenedor Docker minimalista de Alpine.
 amlight/ofp_sniffer
Un sniffer OpenFlow para ayudar en la resolución de problemas de red en redes de producción.
 dviros/excalibur
Excalibur es un payload de exploit Eternalblue basado en 'Powershell' para el proyecto Bashbunny.
 falcon-lnhg/mwebfp
LNHG - Identificador masivo de huellas web
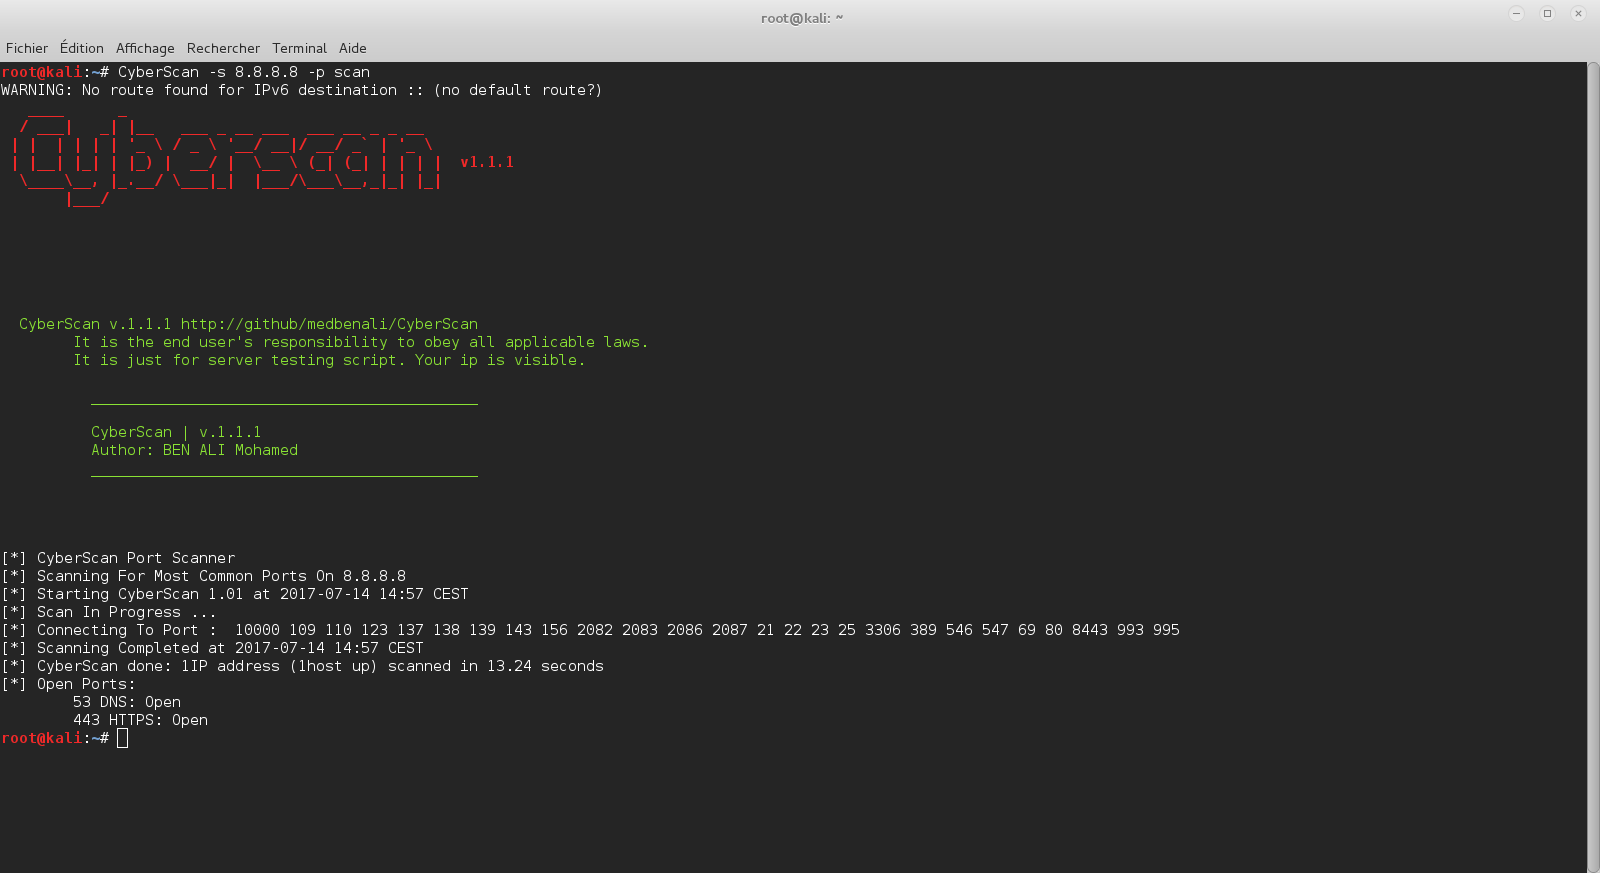 medbenali/cyberscan
Kit de herramientas forenses de red de código abierto para análisis de paquetes, escaneo de puertos, descubrimiento de hosts y geolocalización IP.…
 eldraco/domain_analyzer
Analiza la seguridad de cualquier dominio encontrando toda la información posible. Hecho en Python.
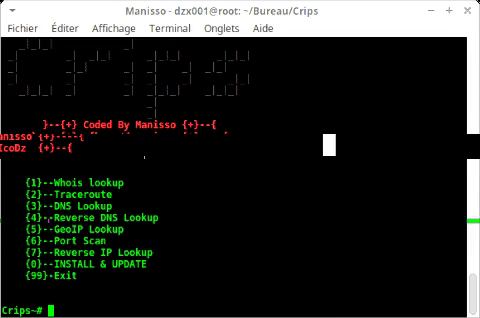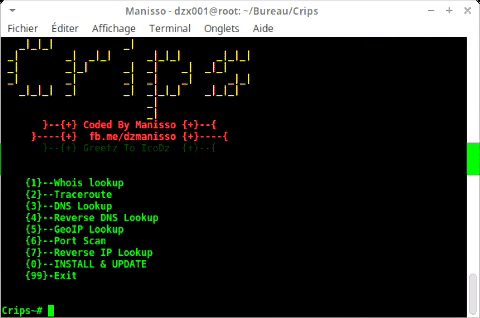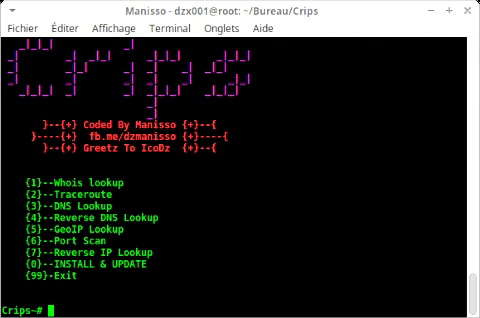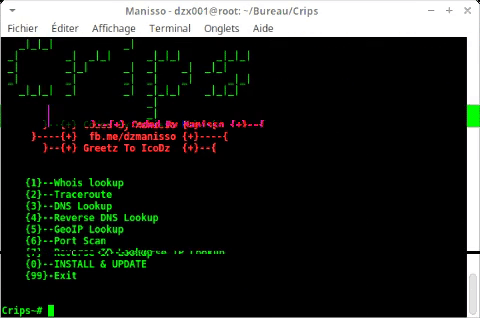 manisso/crips
IP Tools Para obtener rápidamente información sobre direcciones IP, páginas web y registros DNS.
 mirsamantajbakhsh/onionharvester
Un pequeño recolector de direcciones Onion de TOR para verificar si la dirección está disponible o no.
 sigploiter/gtscan
El Escáner Nmap para Telco
 azizaltuntas/pymap-scanner
Wrapper gráfico basado en Python para Nmap que proporciona escaneo rápido, detección personalizada de servicios y parámetros controlados por el…
 cldrn/rainmap-lite
Rainmap Lite - Interfaz web responsiva que permite a los usuarios lanzar escaneos Nmap desde sus móviles/tablets/navegadores web!
 flipkart-incubator/rta
Red team Arsenal - Un escáner inteligente para detectar vulnerabilidades de seguridad en los activos de capa 7 de la empresa.
 galkan/flashlight
Los pentesters pasan demasiado tiempo durante la fase de recopilación de información. Flashlight (Fener) proporciona servicios para escanear…
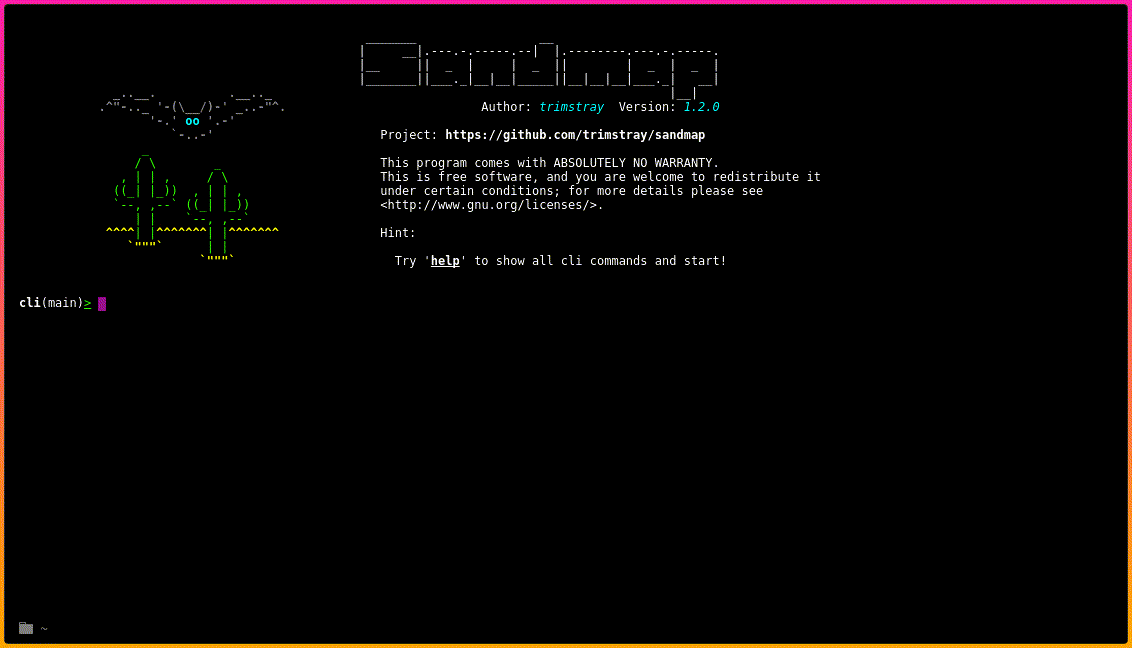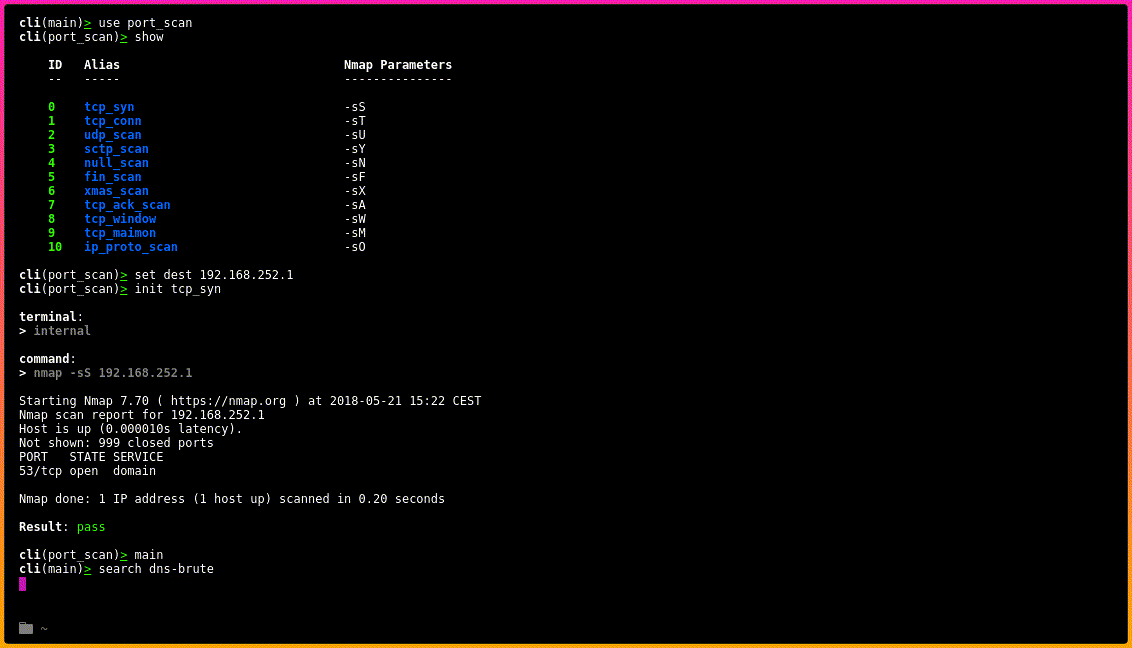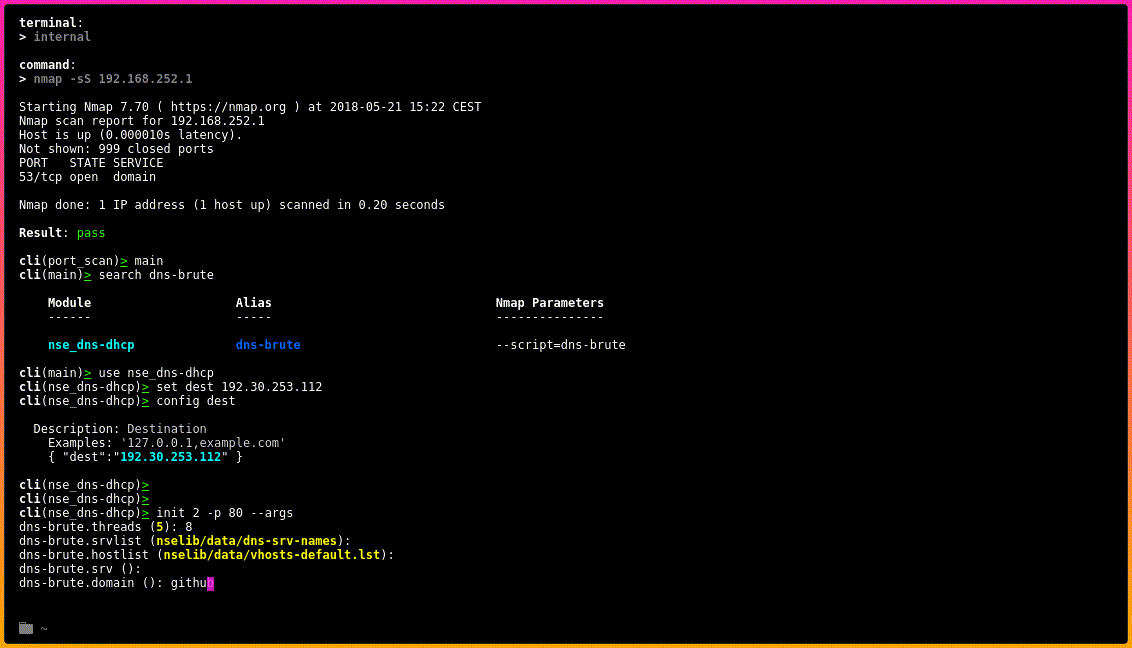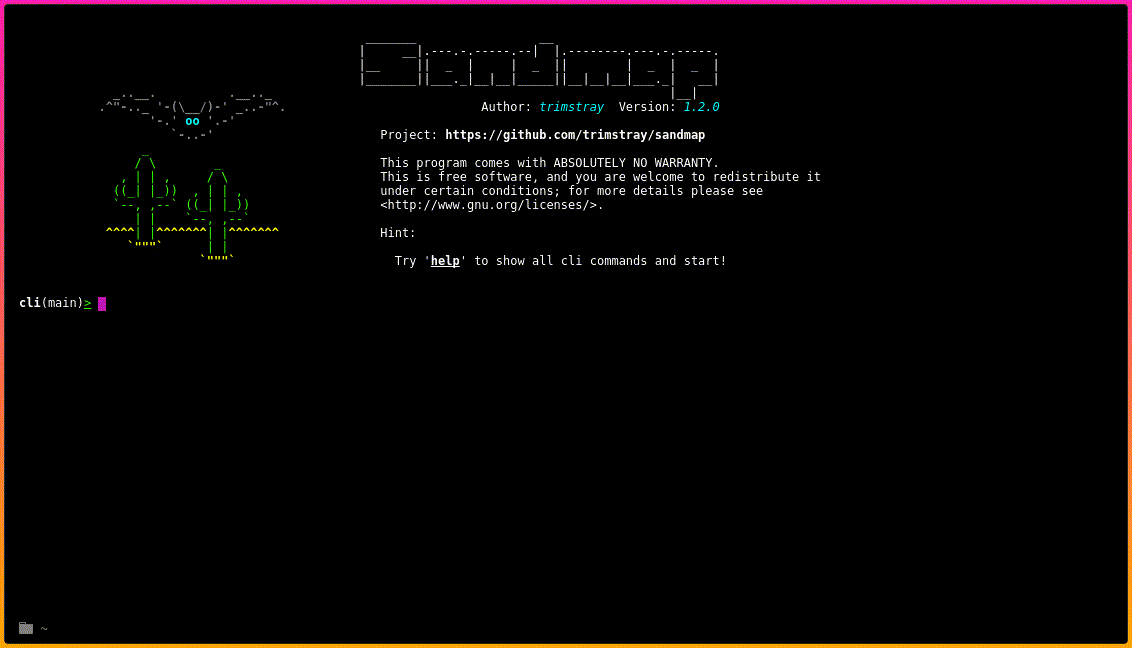 trimstray/sandmap
Nmap potenciado. CLI simple con la capacidad de ejecutar el motor Nmap puro, 31 módulos con 459 perfiles de escaneo.
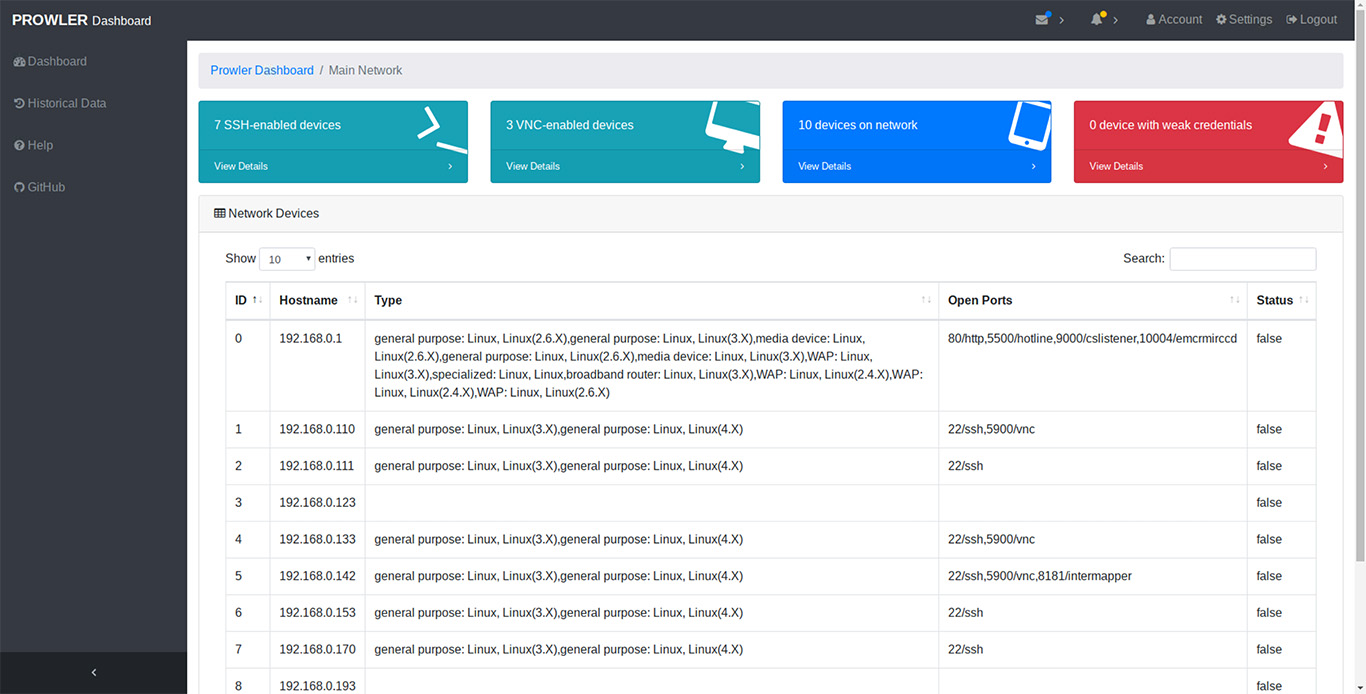 tlkh/prowler
Escáner de vulnerabilidades de red distribuido
 shirosaidev/sharesniffer
Sniffer de recursos compartidos de red y montador automático para rastrear sistemas de archivos remotos
 sfan5/fi6s
Escáner de puertos IPv6 diseñado para ser rápido, orientado al escaneo y descubrimiento en Internet.
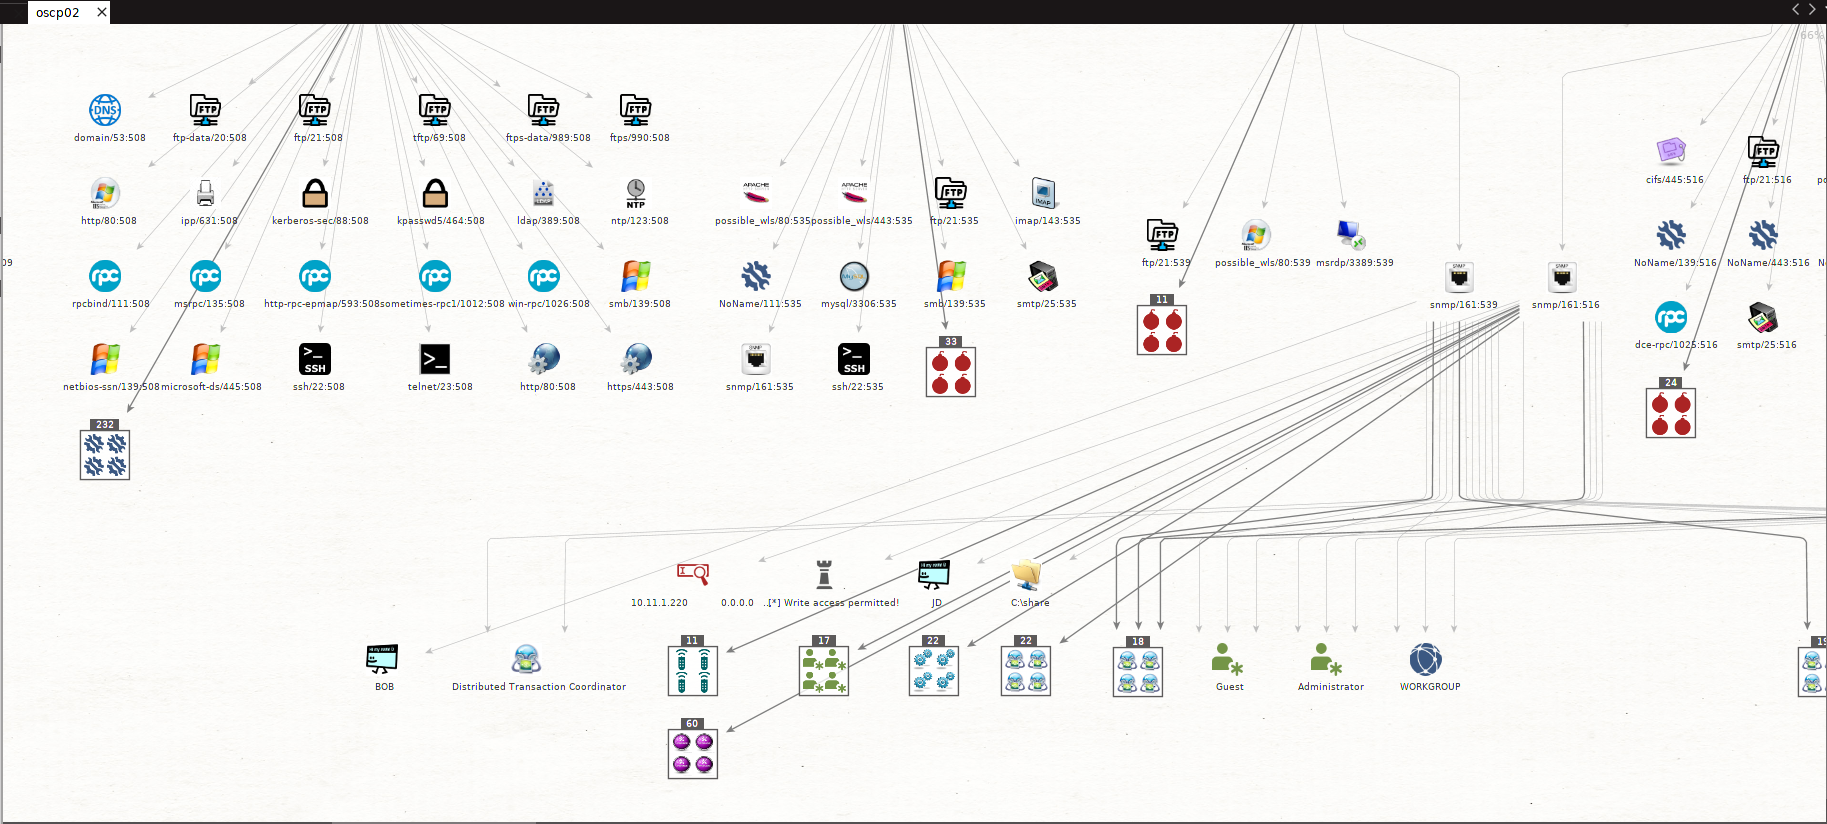 shizzz477/msploitego
Suite de pentesting para Maltego basada en datos de una base de datos de Metasploit