
 #1
Herramientas para evaluar, probar y explotar aplicaciones y dispositivos móviles (Android, iOS).
Recomendado por Kitploit

 youssefnoser/opd2415-6.6.118-cve-2026-64560-ksu
Carga tardía de KernelSU por arranque mediante CVE-2026-64560 — OnePlus Pad 3 (OPD2415, SM8750, kernel 6.6.118-android15-8, 4K, bootloader…
 rapid7/metasploit-javapayload
Biblioteca de payloads Java obsoleta para Metasploit, que proporciona agentes Meterpreter de Java y Android construidos con Maven. Fusionada en…
 nomnomheapnom/cve-2024-27815
Prueba de concepto para CVE-2024-27815, un desbordamiento de búfer en el heap del kernel XNU en sbconcat_mbufs() alcanzable a través de sockets de…
 camsshaft/ionstack-s22-cve-2026-43499
Exploit del kernel de Android para Samsung Galaxy S22 que obtiene root en el dominio del kernel mediante CVE-2026-43499, con SELinux en modo…
 hmascs/ksuroot
Herramienta de rooteo del kernel de Android con un solo clic que explota CVE-2026-43499 para instalar KernelSU, con fuentes de payload .so oficiales,…
 n1nj4sec/pupy
Pupy es un framework de C2 y post-explotación de código abierto, multiplataforma (Windows, Linux, OSX, Android), escrito en Python y C.
 google/android-classyshark
Visor de bytecode de Android y Java
 thespeedx/tbomb
Este es un Bombardero de SMS y Llamadas para Linux y Termux
 ahmyth/ahmyth-android-rat
Herramienta de Administración Remota de Android
 hluwa/frida-dexdump
Una herramienta de frida para volcar dex en memoria y apoyar a los ingenieros de seguridad en el análisis de malware.
 google/nogotofail
Una herramienta de prueba de seguridad de tráfico de red en ruta y de caja negra.
 google/enjarify
Traduce bytecode Dalvik (DEX/APK) a bytecode Java equivalente, permitiendo que las herramientas de análisis de Java procesen aplicaciones Android con…
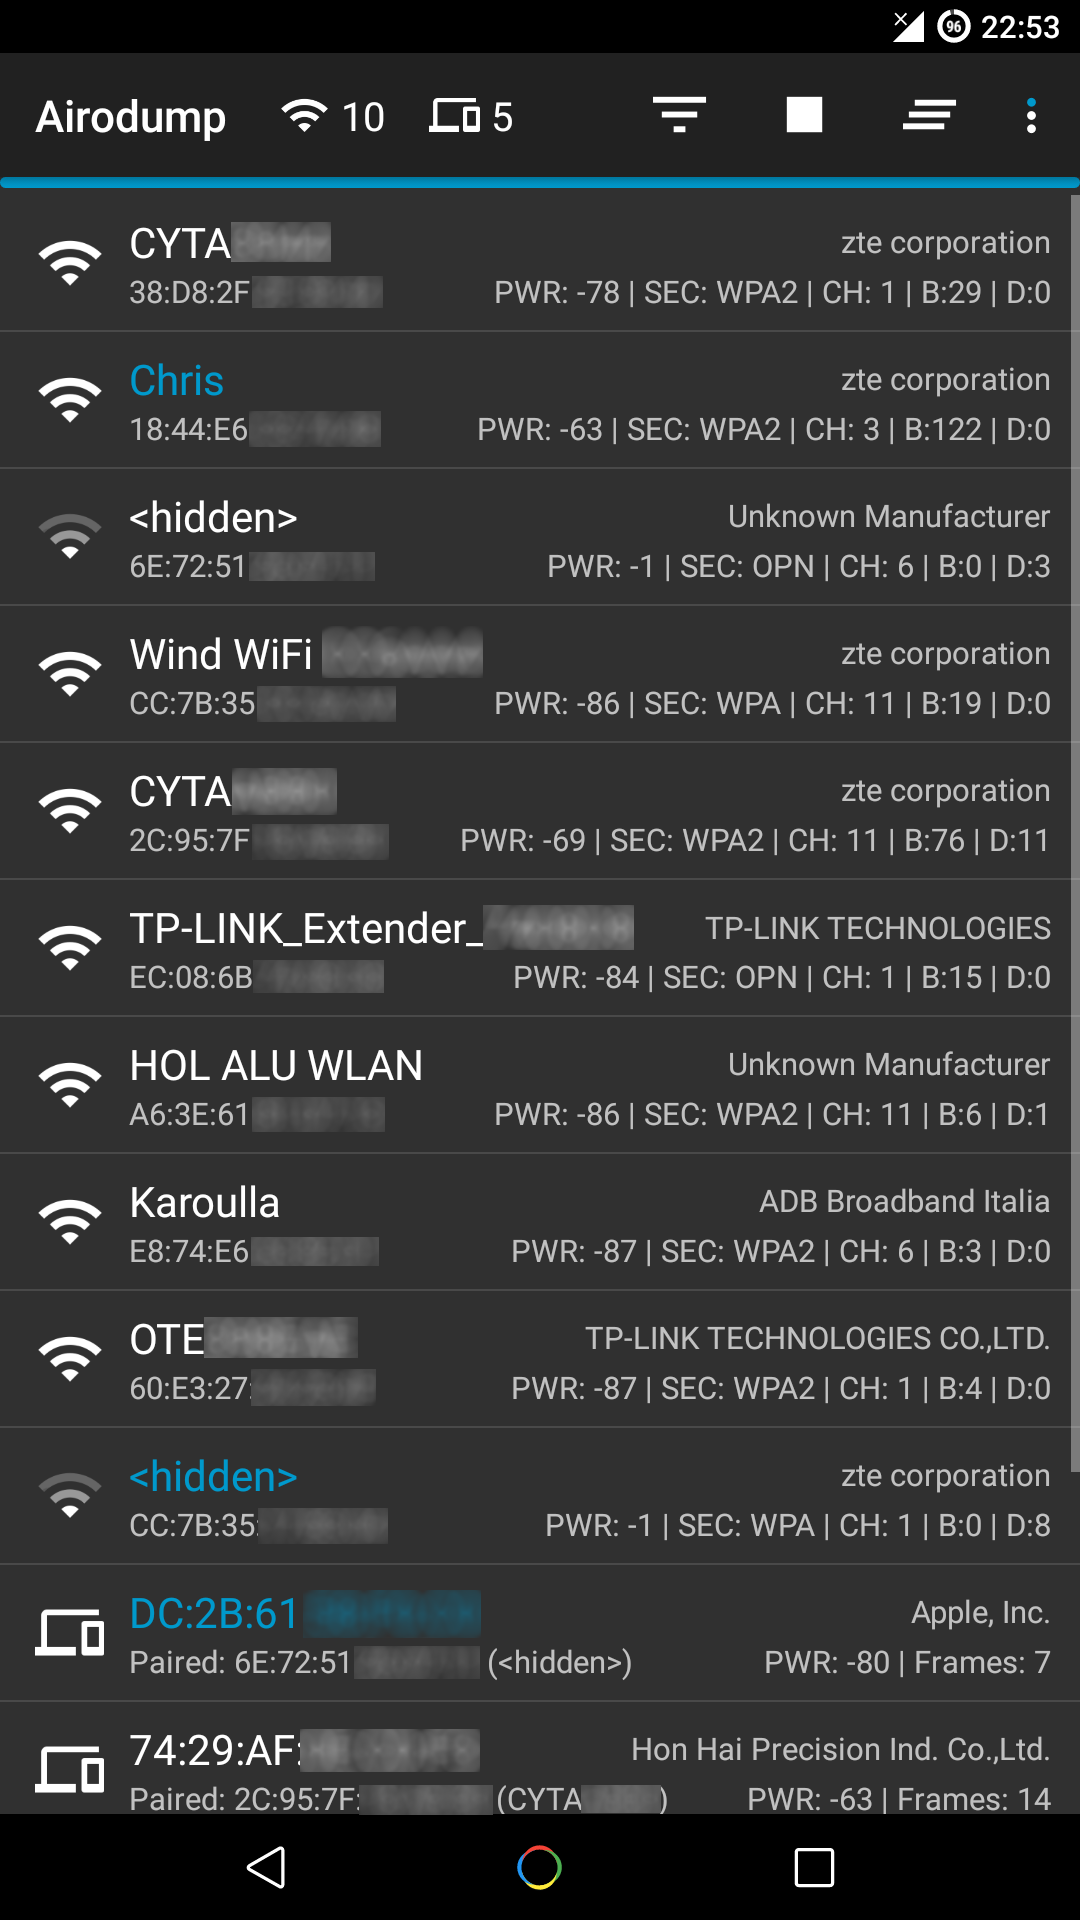 chrisk44/hijacker
Aplicación GUI de Aircrack, Airodump, Aireplay, MDK3 y Reaver para Android
 trungnguyen1909/qemu-t8030
iPhone 11 emulado en QEMU
 sc1341/instagramosint
Una herramienta de Inteligencia de Fuentes Abiertas de Instagram - Archivo











