
 #1
Herramientas para evaluar, probar y explotar aplicaciones y dispositivos móviles (Android, iOS).
Recomendado por Kitploit

 pazhanivel07/system_bt_a10-r33_cve-2021-0474
Android Fluoride Bluetooth stack código fuente con enfoque en CVE-2021-0474, que proporciona una base para la investigación de vulnerabilidades y el…
 shaikusaf/system_bt_aosp10_r33_cve-2021-0435
Repositorio de la pila Bluetooth de AOSP modificado para CVE-2021-0435, que proporciona una versión parcheada o vulnerable para el análisis y las…
 nanopathi/system_bt_aosp10_r33_cve-2021-0431
Código fuente de la pila Bluetooth (Fluoride) de Android para AOSP 10 r33, específicamente relacionado con la investigación y explotación de la…
 shaikusaf/system_bt_aosp10_r33_cve-2020-0380
Pila Bluetooth de AOSP (Fluoride) con un parche para CVE-2020-0380, que permite el análisis y prueba de vulnerabilidades de Bluetooth en Android 10.
 shaikusaf/system_bt_aosp10_r33_cve-2021-0431
# Pila Bluetooth de Android (Fluoride) con un parche específico para CVE-2021-0431, que permite el análisis y las pruebas de vulnerabilidades…
 nanopathi/system_bt_aosp10_r33_cve-2021-0522
Código fuente de la pila Bluetooth de Android (system/bt) que incluye el parche para la vulnerabilidad de escalada de privilegios CVE-2021-0522.
 iswaxan/jailedcement
Bootlooper simple para iOS usando CVE-2022-46689. Disfrazado de onlyfans
 vincedes3/cve-2017-2368
CVE-2017-2368 Error de bloqueo de la app Mensajes por archivo VCF

 aseemjakhar/kcmd
Kankun Smart Socket Hijacker and Sniffer. El enchufe inteligente kankun y su aplicación móvil utilizan una clave AES de 256 bits codificada de forma…
 edwins907/cve-2024-45352
vulnerabilidad en Xiaomi (CVE-2024-45352)
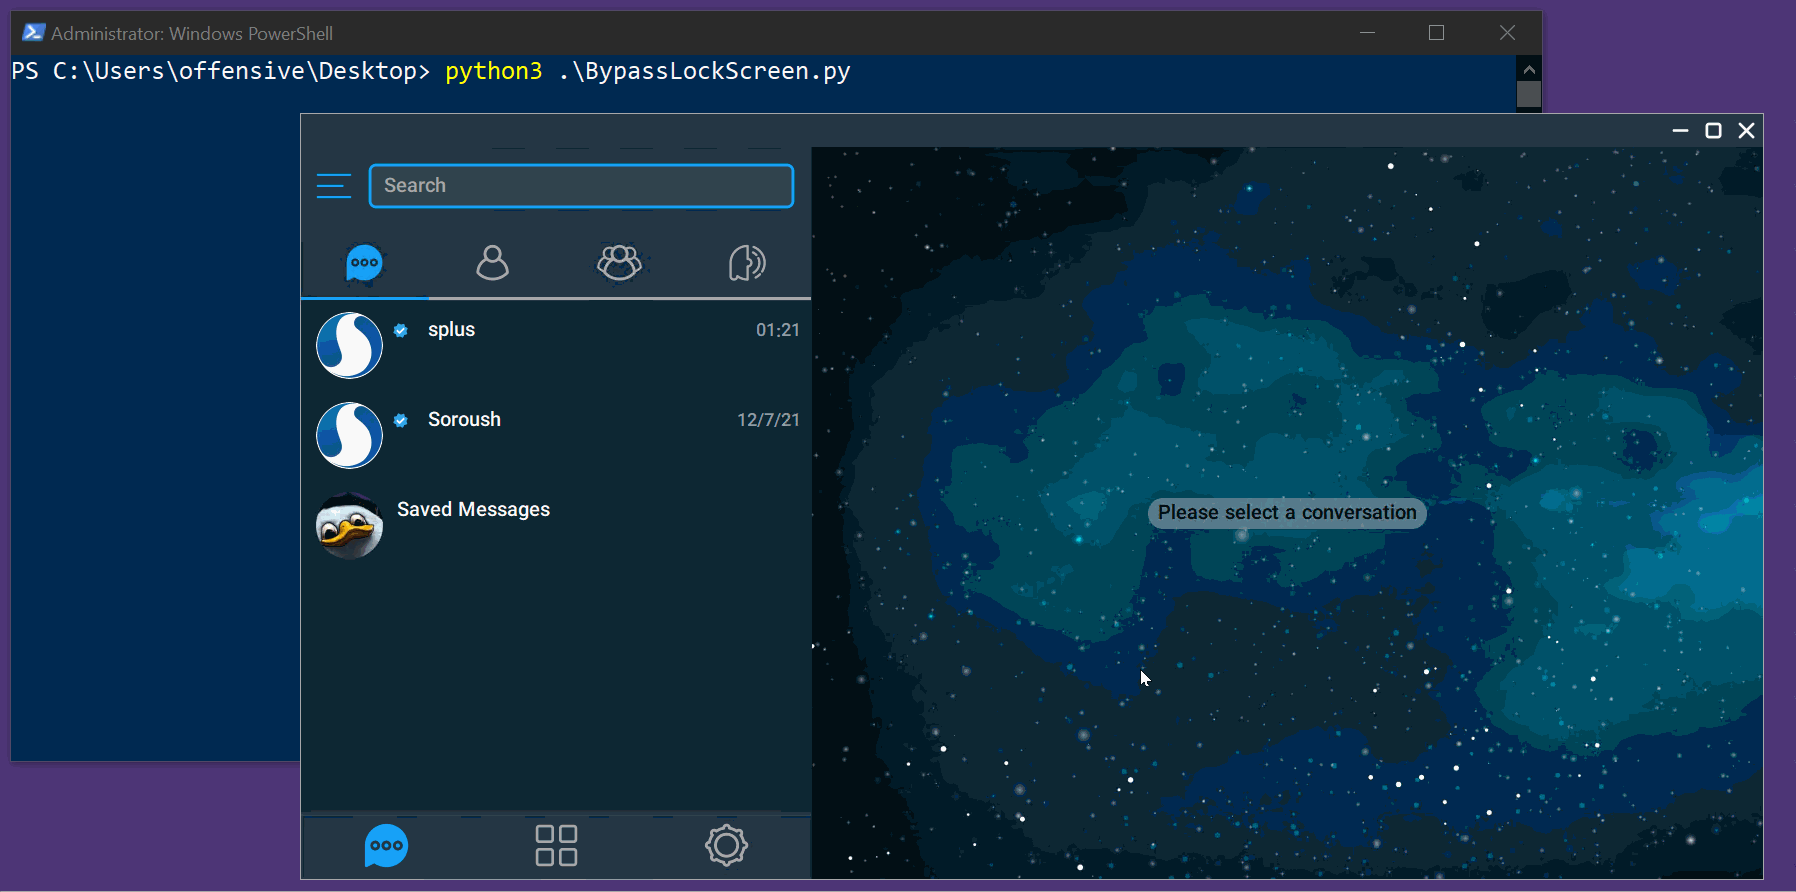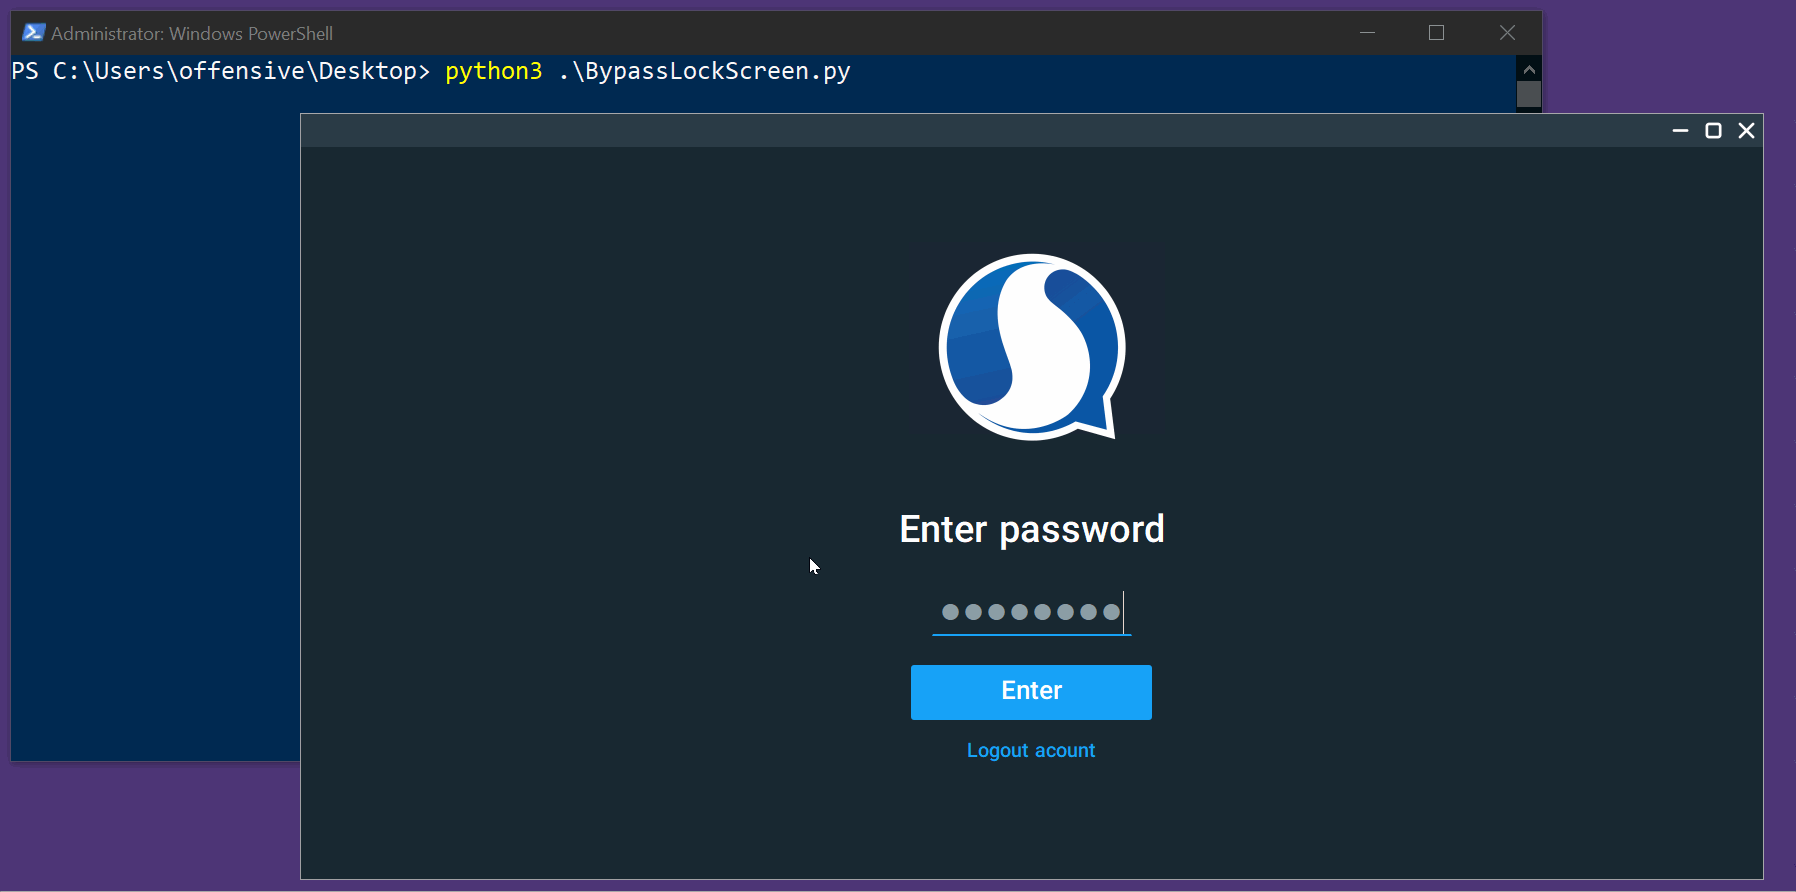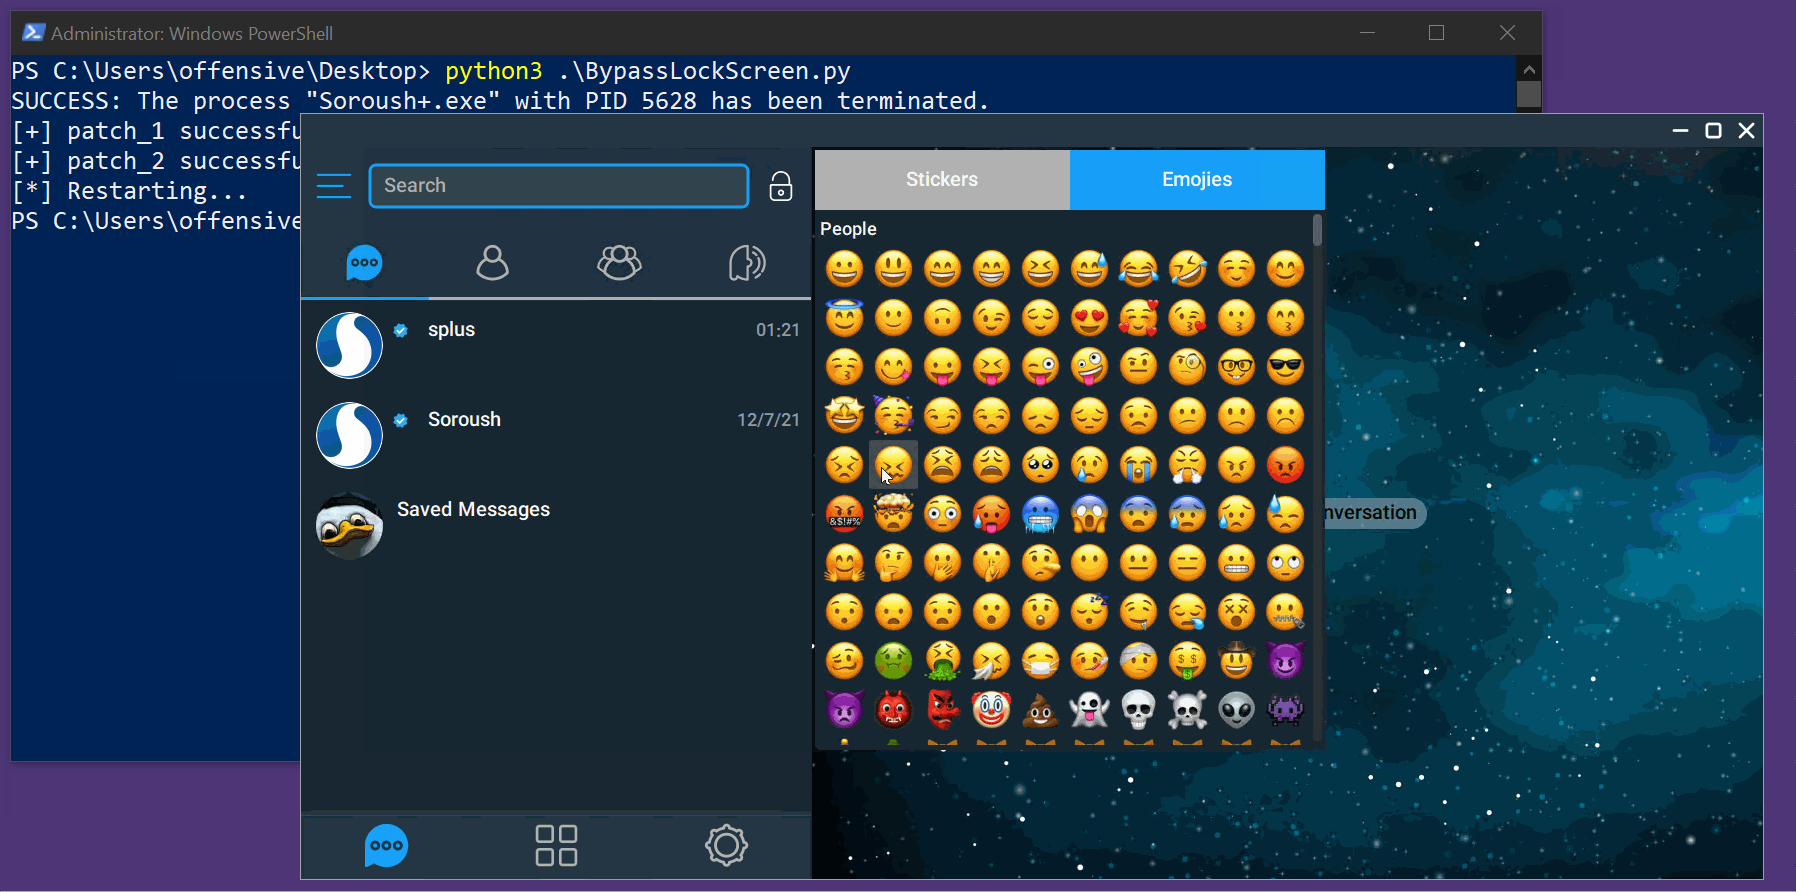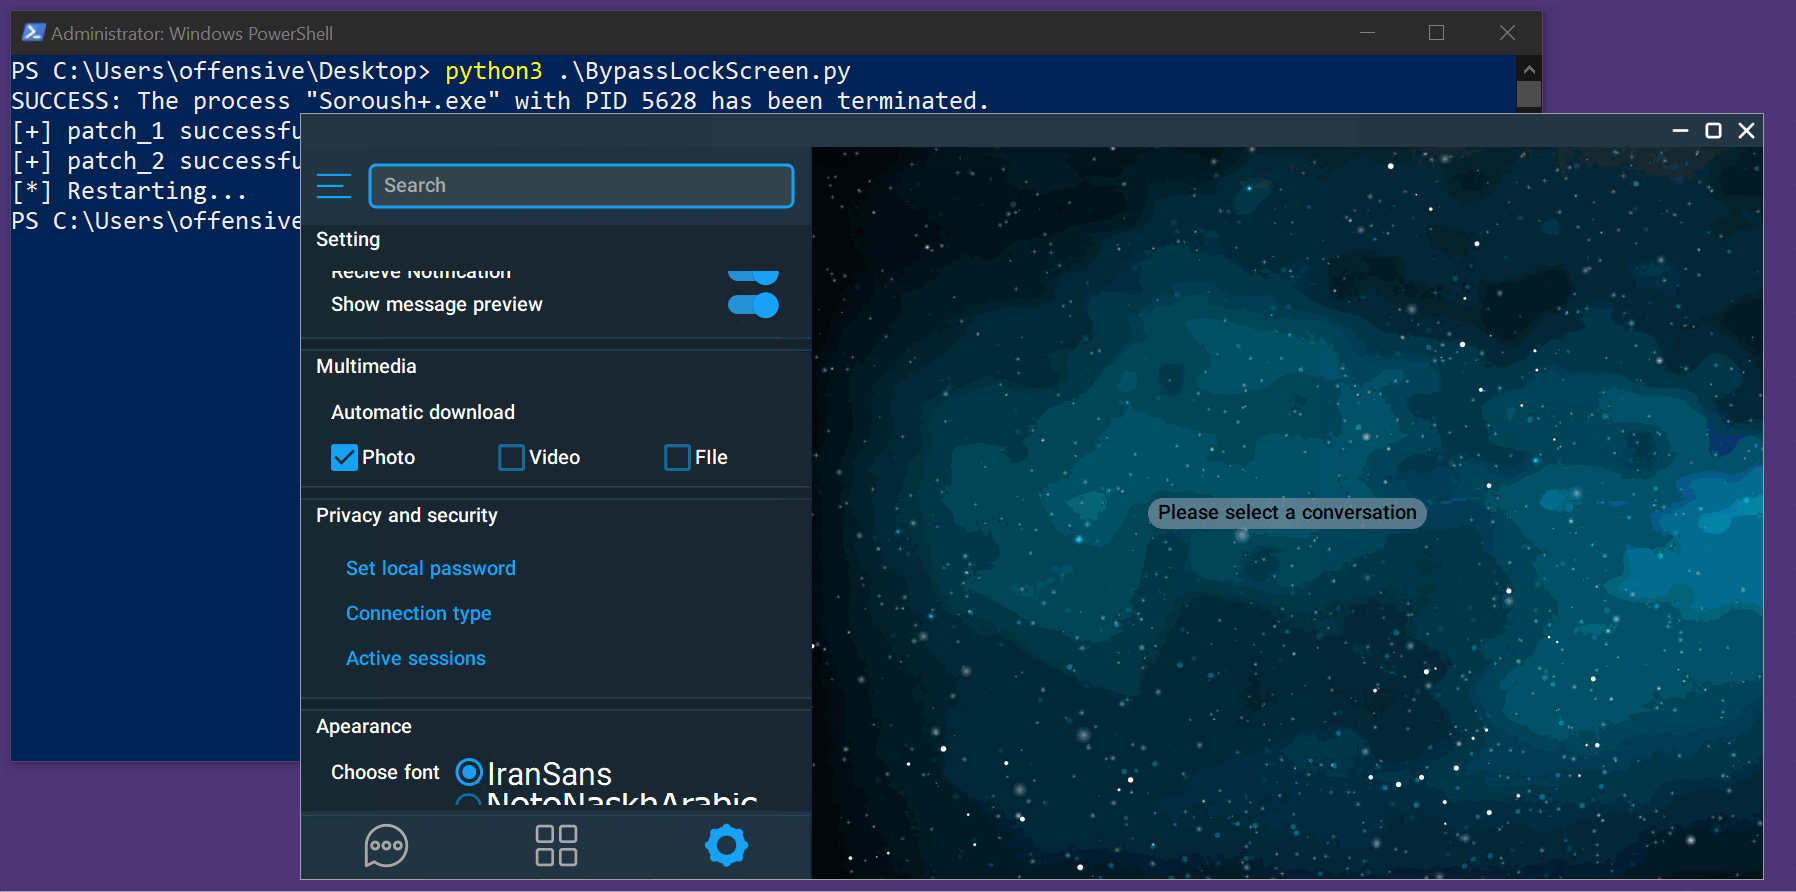 scopion/cve-2022-26629
PoC exploit para CVE-2022-26629: omite la pantalla de bloqueo en SoroushPlus+ Messenger 1.0.30 mediante un control de acceso inadecuado. Incluye un…
 pazhanivel07/system_bt_a10_r33_cve-2021-0474
# Pila Bluetooth de Android (Fluoride) con un parche específico para CVE-2021-0474, que proporciona el código fuente para compilar y probar el…
 mazx0p/cve-2014-8609-poc
vulnerabilidad pendingintent
 sumeetit/cve-2022-20607
En el firmware celular de Pixel, existe una posible escritura fuera de los límites debido a la falta de una comprobación de límites. Esto podría…
 abrarkhan/g3_frameworks_av_cve-2024-0023
Prueba de concepto del exploit para CVE-2024-0023 en frameworks/av de Android, implementado en C++ para demostrar la vulnerabilidad del framework…

 yashubitra/mobile-intrusion-detection-system
Autoencoder profundo no supervisado que marca tráfico móvil anómalo: más de 25.000 flujos HTTP/HTTPS interceptados de un dispositivo iOS en vivo con…
 shinycolumn/cve-2025-50944
Validación incorrecta de la cadena de certificados en la aplicación Android EagleEyes Lite
 shaikusaf/frameworks_base_aosp10_r33_cve-2021-0334
# Repositorio base del framework de Android para AOSP 10 R33, modificado para abordar CVE-2021-0334, centrado en el análisis y la explotación de…








