
 #1
Herramientas para evaluar, probar y explotar aplicaciones y dispositivos móviles (Android, iOS).
Recomendado por Kitploit

 lyravoid/kernelpatch
Parchea y engancha el kernel de Linux utilizando únicamente una imagen de kernel despojada, extrayendo símbolos e inyectando código para el enganche…
 webldix/cve-2024-31317-poc-deployer
Herramienta de despliegue automatizado para el PoC de CVE-2024-31317 en Android 9-13, que permite la escalada de privilegios mediante la inyección en…
 cybersecsi/robodroid
Gestiona máquinas Android con comportamientos predefinidos para entornos de Cyber Range.
 yijiacloud/ghostlock-cve-2026-43499-4.19-k40
CVE-2026-43499 (GhostLock) rtmutex remove_waiter() UAF local-root PoC adaptado para kernels Qualcomm Android 4.19 (Redmi K40 / clase Snapdragon 870),…
 hadesscs/artemis
Extrae e investiga la infraestructura (IPs, dominios) de archivos APK, con análisis del manifiesto y consulta WHOIS para el reconocimiento de…
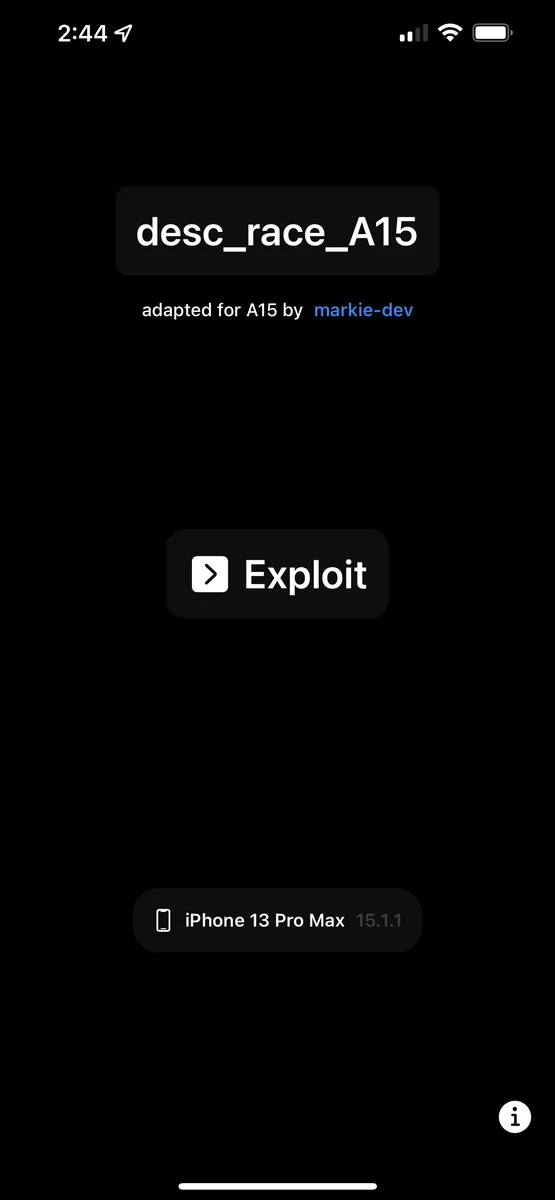 markie-dev/desc_race_a15
CVE-2021-30955 POC de iOS 15.1.1 para dispositivos con 6GB de RAM (A14-A15)
 ashujaiswal109/cve-2019-11932
POC sencillo para explotar el error de doble liberación de WhatsApp en DDGifSlurp en decoding.c de libpl_droidsonroids_gif
 alfa100001/-cve-2017-0785-blueborne-poc
CVE-2017-0785 BlueBorne PoC
 blacksnufkin/geckodroid
Cliente Android para el framework Adaptix C2 que permite la gestión remota de agentes, shells de comandos interactivos, control de listeners,…
 valbrux/cve-2019-11932-supportapp
Este archivo de código nativo tiene como objetivo complementar el exploit publicado de RCE en Whatsapp GIF por Awakened, calculando la dirección de…
 owasp/mas-website
El sitio web del Proyecto de Seguridad de Aplicaciones Móviles de OWASP es el centro principal de estándares, guías y recursos líderes en la…
 quyicheng03-boop/xiaomi15-dada-cve-2026-64560
Adaptación del CVE-2026-64560 vinculado al dispositivo para Xiaomi 15 dada OS4.0.0.8
 people-11/cve-2025-10184_poc
Prueba de concepto APK de Android para CVE-2025-10184, que demuestra la omisión del permiso de lectura de SMS en los proveedores de telefonía…
 xtiankisutsa/twiga
Una herramienta que enumera dispositivos Android para obtener información útil para entender su funcionamiento interno y para el desarrollo de…
 cunninglogic/lgpwn
Exploit de root de LG
 theshinigami/mafrida
Un módulo de Magisk que simplifica la ejecución del servidor Frida en Android, con comandos de gestión fáciles para descargar versiones específicas,…
 cellebrite-labs/pplorer
Plugin de IDA que resuelve llamadas PPL a la función PPL subyacente real.
 dimitrifourny/cve-2019-2215
Escalada de privilegios en Android mediante un use-after-free en binder.c








