
 #1
Herramientas y metodologías multiplataforma para pruebas de seguridad exhaustivas de aplicaciones móviles.
Recomendado por Kitploit
 michaelsplayground/cve-2019-9465
Aplicación Android de demostración que muestra CVE-2019-9465 para pruebas de seguridad y análisis de vulnerabilidades en plataformas móviles.
 illusionofchaos/ios-nehelper-enum-apps-0day
Exploit de día cero para iOS 15 (aún funciona en 15.0.2)
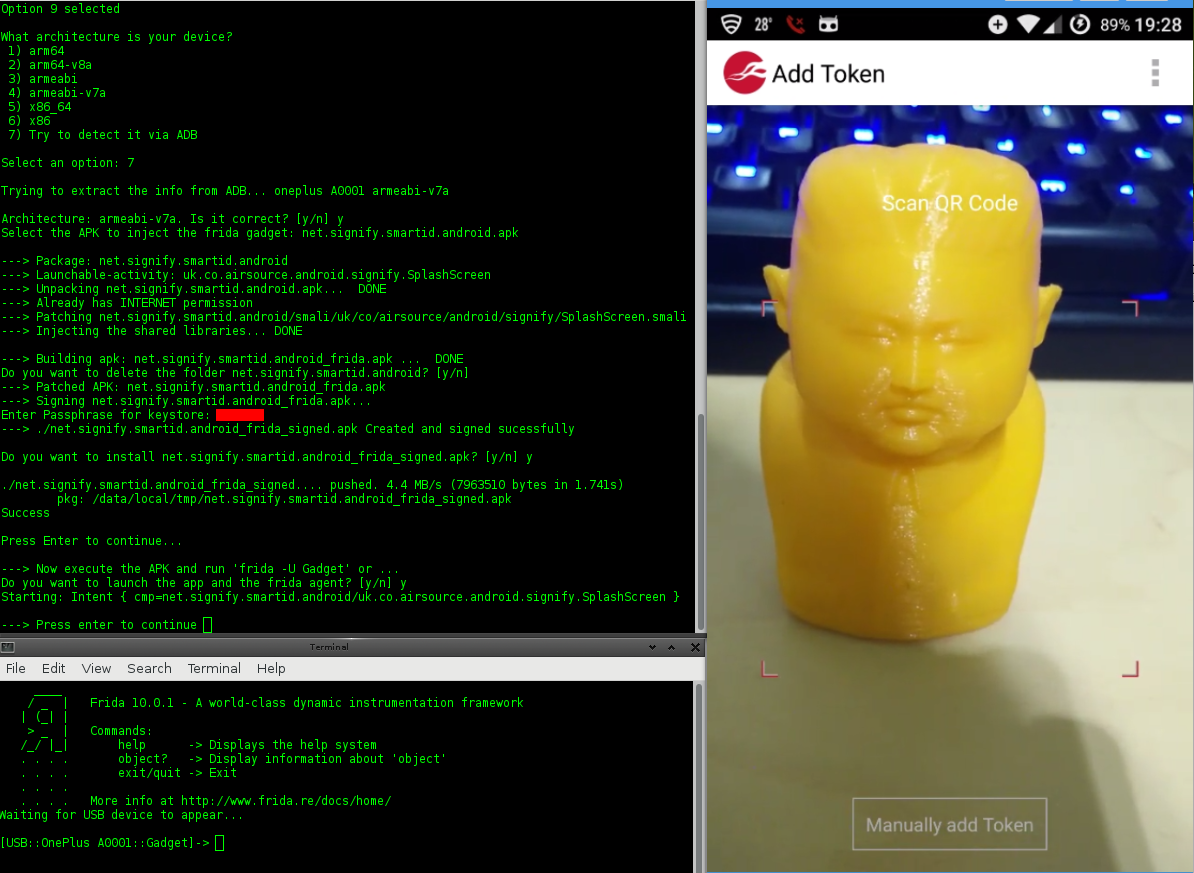 nccgroup/lazydroid
script bash para facilitar algunos aspectos de una evaluación de aplicaciones Android
 mazx0p/cve-2014-8609-poc
vulnerabilidad pendingintent
 b3nac/injuredandroid
Una aplicación Android vulnerable que muestra ejemplos simples de vulnerabilidades al estilo ctf.
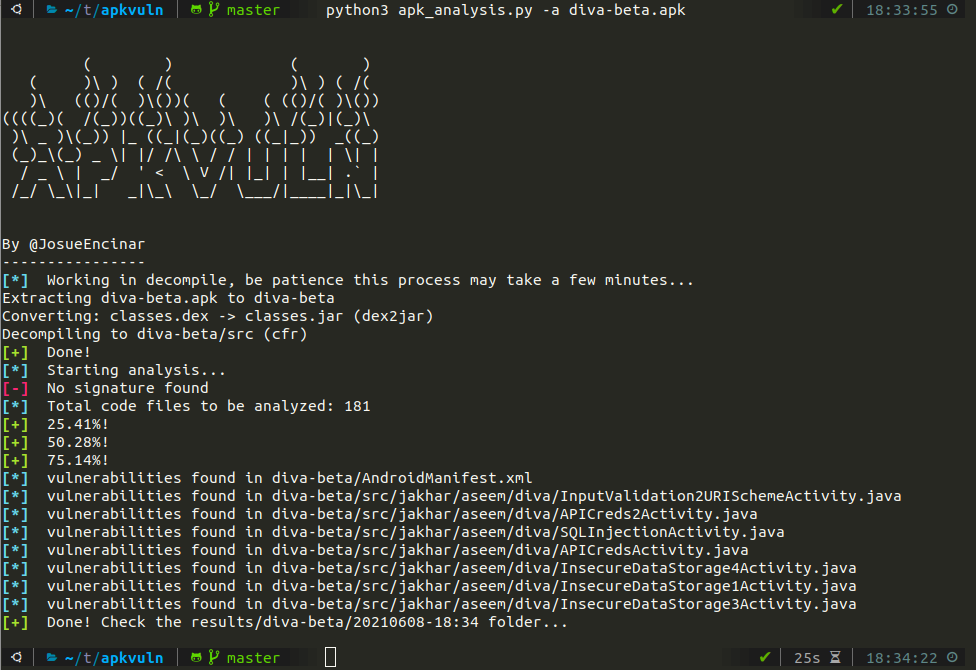 josue87/apkvuln
Análisis estático de APKs con expresiones regulares
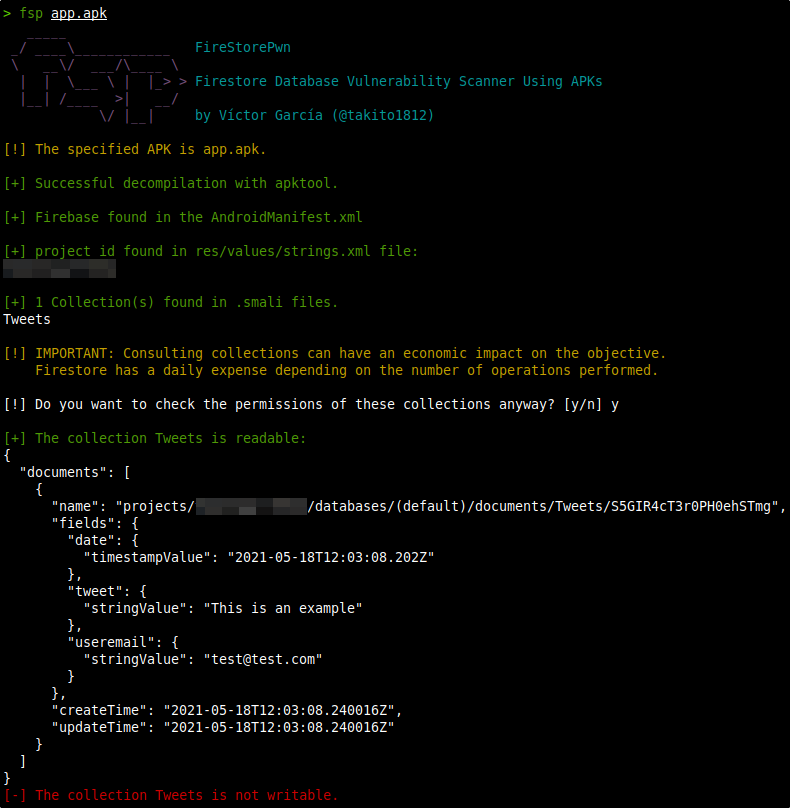 takito1812/firestorepwn
fsp - Escáner de vulnerabilidades de bases de datos Firestore usando APKs
 nabla-c0d3/ssl-kill-switch2
Herramienta de caja negra para deshabilitar la validación de certificados SSL, incluido el anclaje de certificados (certificate pinning), dentro de…
 tea9/cve-2020-0096-strandhogg2
CVE-2020-0096-StrandHogg2 Reproducción
 humoud/apksneeze
Una herramienta que automatiza las tareas tediosas del pentesting de aplicaciones Android. Utiliza APKTool y Dex2Jar.
 nu11secur1ty/andr01dexploits
Colección de exploits de Android con payloads basados en C para pruebas de penetración de dispositivos móviles e investigación de seguridad.
 alexbakker/cve-2019-9465
Aplicación Android de demostración para CVE-2019-9465
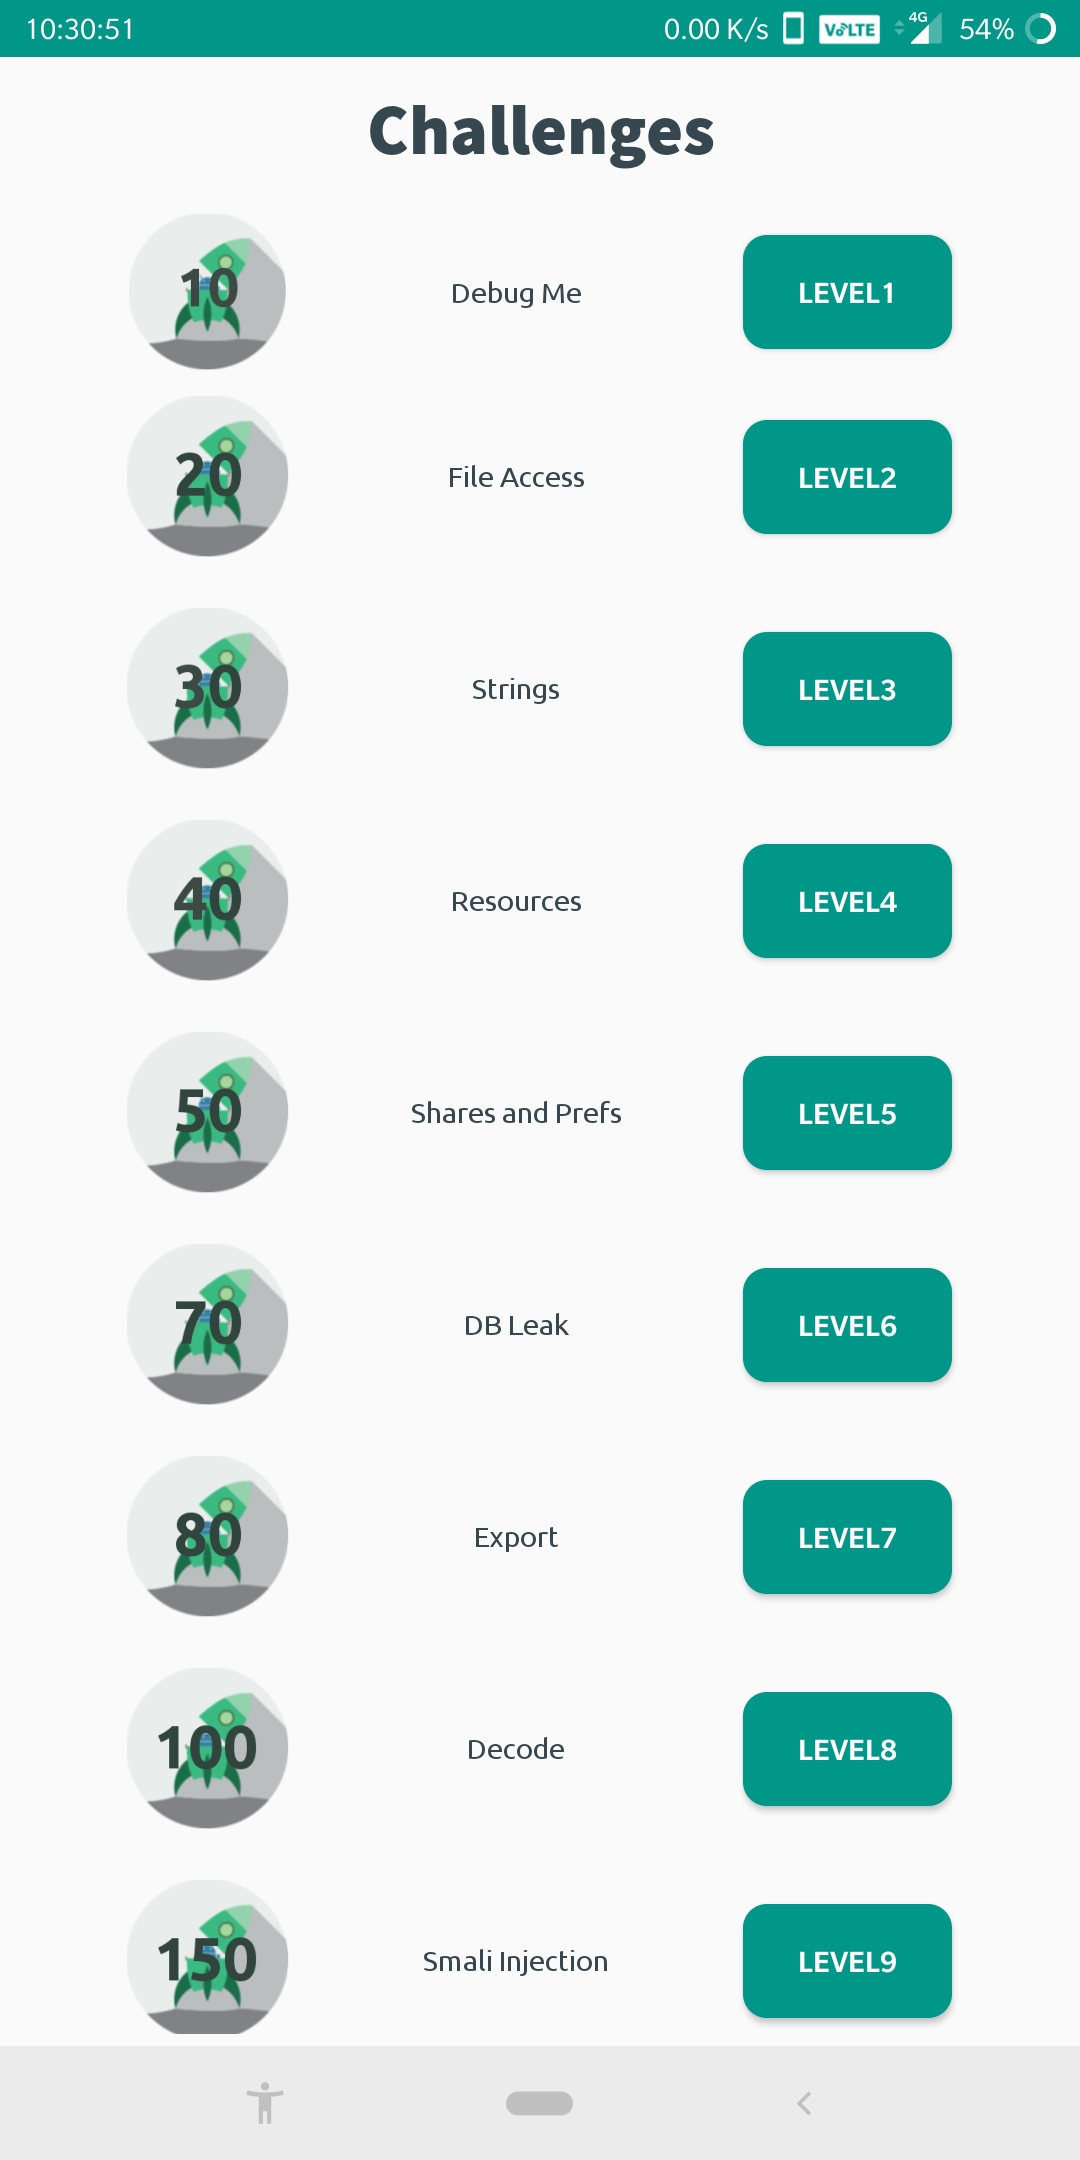 abhi-r3v0/evabs
Una aplicación de Android de código abierto que es intencionadamente vulnerable para actuar como una plataforma de aprendizaje para principiantes en…
 xtiankisutsa/mara_framework
MARA es un Framework de Ingeniería Inversa y Análisis de Aplicaciones Móviles. Es un conjunto de herramientas que reúne herramientas comúnmente…
 ioactive/aosp-exploituserdictionary
Exploit PoC para el Content Provider UserDictionary de AOSP (CVE-2018-9375)
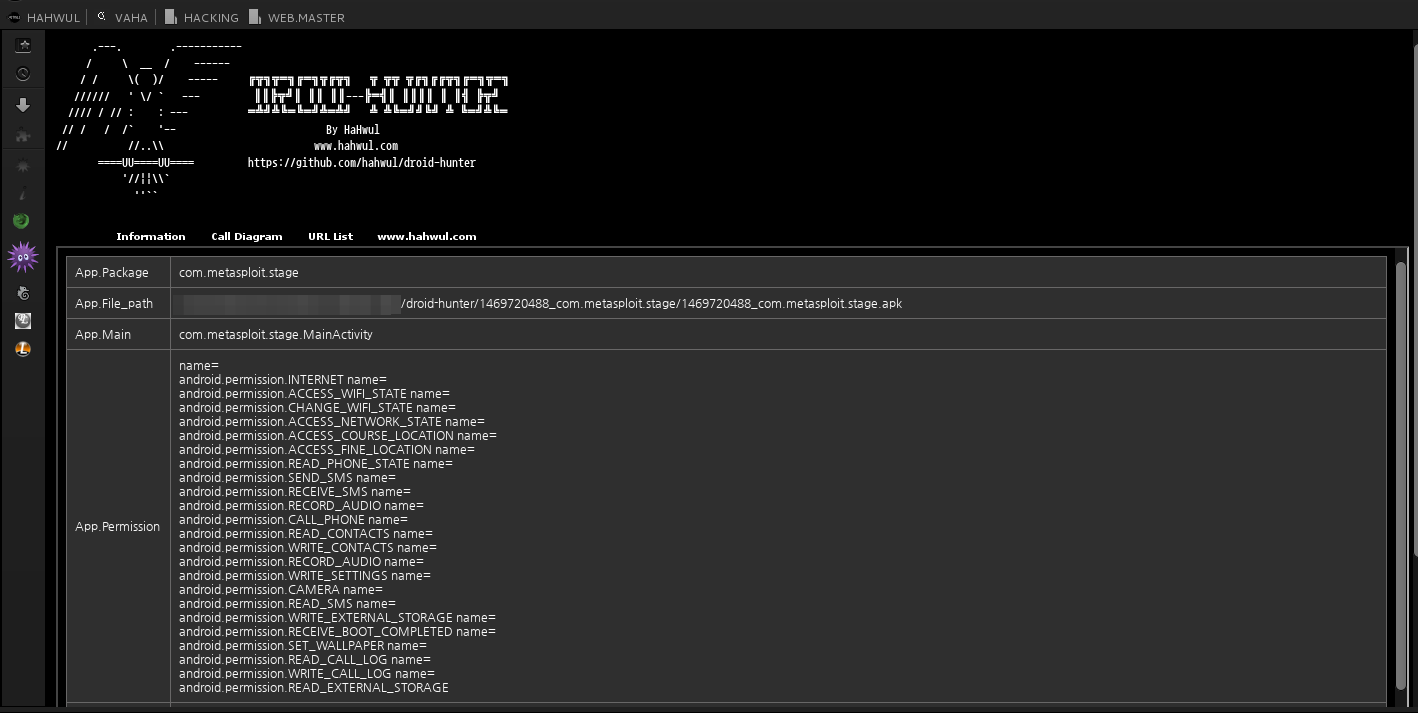 hahwul/droid-hunter
(obsoleto) Análisis de vulnerabilidades de aplicaciones Android y herramienta de pentest para Android
 ac-pm/inspeckage
Android Package Inspector - análisis dinámico con hooks de API, iniciar actividades no exportadas y más. (Xposed Module)
 logicalhacking/dvhma
Aplicación híbrida de Android intencionalmente vulnerable para que los profesionales de seguridad prueben herramientas y técnicas, y para que los…








