
 #1
Herramientas para analizar volcados de RAM y encontrar procesos en ejecución, conexiones de red y malware oculto.
Recomendado por Kitploit

 sandi-go/cve-2018-12798
Exploit de prueba de concepto para CVE-2018-12798, un desbordamiento de montón en Adobe Acrobat Reader que permite la ejecución remota de código a…
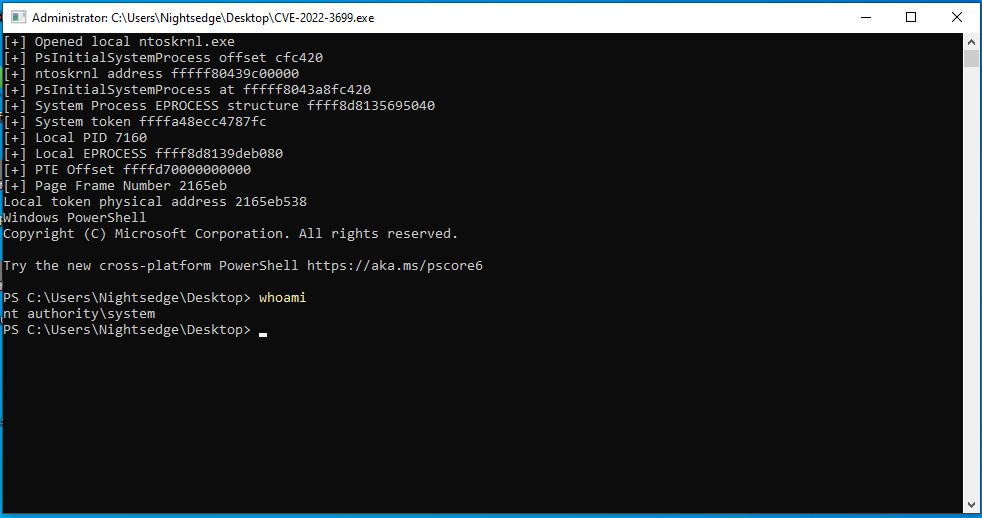 eap2468/cve-2022-3699
Exploit de prueba de concepto para CVE-2022-3699
 hau-zy/keepass-dump-py
Reescritura del POC original de KeePass 2.X Master Password Dumper (CVE-2023-32784) en python.
 babykillerblack/cve-2015-7547
Desbordamiento de búfer basado en pila en getaddrinfo de glibc
 jedai47/cve-2018-17182
Prueba de concepto del exploit para CVE-2018-17182, una vulnerabilidad de use-after-free en el kernel de Linux en el subsistema mm, que demuestra la…
 dawnl3ss/cve-2023-32784
Recuperar la contraseña maestra de una base de datos keepass <= 2.53.1
 datntsec/cve-2020-1206
Análisis técnico de CVE-2020-1206 (SMBleed), vulnerabilidad de divulgación de información del kernel en Windows SMBv3, incluyendo oráculo de fuga de…
 abdurahmon3236/cve-2024-44947
Exploit de prueba de concepto para la fuga de información FUSE del kernel de Linux (CVE-2024-44947), demostrando divulgación de memoria más allá de…
 pingjuiliao/cve-2023-28753
Pwning netconsd
 tzwlhack/cve-2021-21017
Prueba de concepto del exploit para CVE-2021-21017, una confusión de tipos en Adobe Reader que provoca una lectura fuera de los límites y un…
 anldori/cve-2017-16995
CVE-2017-16995 POC de Linux
 day6reak/cve-2014-1773
Análisis técnico de CVE-2014-1773, una vulnerabilidad de corrupción de montón en el motor MSHTML de Internet Explorer, con pila de llamadas de fallo…
 jedai47/cve-2017-16994
Exploit de escalada local de privilegios en el kernel de Linux para CVE-2017-16994, que aprovecha una desreferencia de puntero nulo y la omisión de…
 sandi-go/cve-2018-8389
Análisis técnico y prueba de concepto para CVE-2018-8389, una vulnerabilidad de use-after-free en jscript.dll de Internet Explorer que permite la…
 colaoo123/cve-2022-22555
Exploit para CVE-2022-22555, una vulnerabilidad de desbordamiento de búfer de montón del kernel de Linux que permite la escalada de privilegios…
 natleoj/cve-2019-11933
Corrupción de heap en el selector de medios de WhatsApp
 tarantula-team/cve-2019-19012
Un desbordamiento de entero en la función search_in_range en regexec.c en Oniguruma 6.x anterior a 6.9.4_rc2 conduce a una lectura fuera de los…
 day6reak/cve-2014-4140
Notas técnicas y análisis de depurador para CVE-2014-4140, una vulnerabilidad de uso después de liberación en CHtmRootParseCtx::AddText de MSHTML que…








