
 #1
Herramientas para analizar volcados de RAM y encontrar procesos en ejecución, conexiones de red y malware oculto.
Recomendado por Kitploit
 kalendsi/cve-2020-1020
Corrupción de pila en VToHOrigin del controlador de fuentes Type 1 de Windows
 amrhuss/throttlestop-exploit-rw
Explotación de lectura/escritura arbitraria de memoria física usando ThrottleStop.sys (CVE-2025-7771) con traducción de direcciones de superfetch -…
 raymontag/cve-2021-29627
Solo activador para CVE-2021-29627
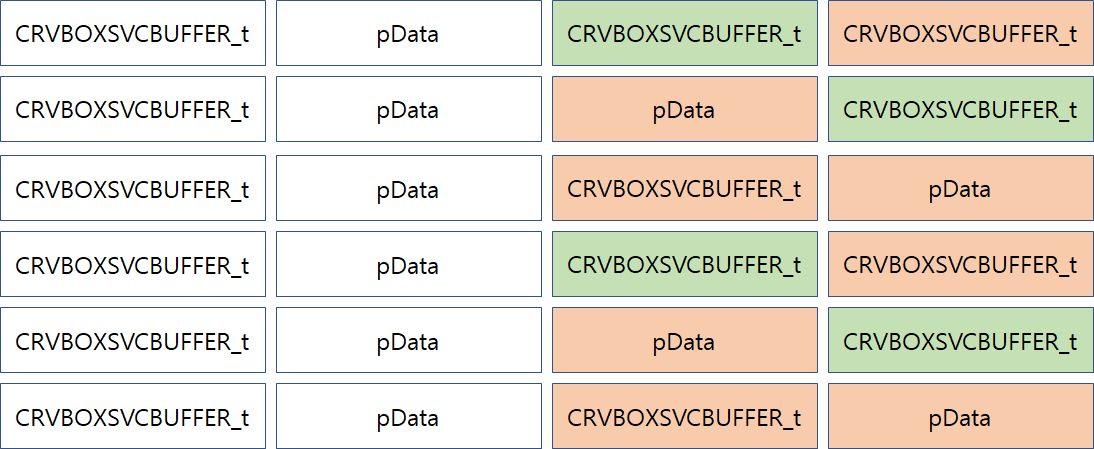 wotmd/virtualbox-6.0.0-exploit-1-day
CVE-2019-2525 / CVE-2019-2548
 devrodt2/cve-2026-28609-matroska-pcm-oob
Prueba de concepto y arnés de reproducción instrumentado para CVE-2026-28609, una escritura fuera de límites en MatroskaExtractor de Android,…
 k0keoyo/cve-2017-0038-exp-c-js
Exploit en C y JavaScript para CVE-2017-0038, que demuestra la explotación de corrupción de memoria con observación de fugas de memoria basada en…
 bytehackr/cve-2022-0853
Demuestra una fuga de memoria en el cliente de JBoss al usar UserTransaction repetidamente, con un PoC y análisis para CVE-2022-0853.
 fi01/libget_user_exploit
Exploit de lectura de memoria del kernel que aprovecha CVE-2013-6282 para la escalada local de privilegios en sistemas Linux afectados.
 d4rkks/cve-2025-7771-vulnerability-exploration
Escalada de privilegios en el sistema desde un controlador sin firmar utilizando la vulnerabilidad de throttlestop
 vichhka-git/renef-skills
Agent Skill para operar renef.io — instrumentación dinámica Android ARM64: hook de código nativo/Java, parcheo de memoria, trazado de syscalls,…
 sneakynachos/cve-2026-87491-and-cve-2026-85046-the-bagel-fell-off-the-counter
Exploit de Chrome 152 V8 que encadena CVE-2026-85046 y CVE-2026-87491 para corromper el heap, falsificar metadatos de Wasm y ejecutar código nativo…
 gmh5225/driver-kaldereta
Controlador en modo kernel sin firmar que realiza modificaciones de memoria
 onewinner/cve-2025-14847
Herramienta de detección de la vulnerabilidad de fuga de memoria en MongoDB (CVE-2025-14847)
 dinosn/cve-2026-25243
CVE-2026-25243 — Redis RESTORE doble liberación en zipmap → ejecución remota de código (ASLR activado).
 3ndg4me/cve-2016-6415-benigncertain-monitor
Reimplementación del benigncertain-monitor de VirtueSecurity
 jprx/cve-2024-54507
Exploit de prueba de concepto para CVE-2024-54507, una vulnerabilidad de confusión de tipo entero en el kernel XNU, con informe técnico y detalles de…
 argp/cve-2011-3026-firefox
Ejemplo de explotación de CVE-2011-3026 en Firefox (Linux/x86)
 withsecurelabs/memory-carving-scripts
Scripts para extraer información útil de volcados de memoria infectados








