
 #1
Herramientas de parsing de logs, SIEM, registro centralizado, línea de tiempo forense y correlación de eventos de seguridad.
Recomendado por Kitploit
 hestat/drupal-check
Herramienta para sumergirse en los registros de Apache en busca de evidencia de explotación de CVE-2018-7600
 jepaynemsft/weffles
Construye una consola de Threat Hunting/Incident Response rápida, gratuita y efectiva con Windows Event Forwarding y PowerBI
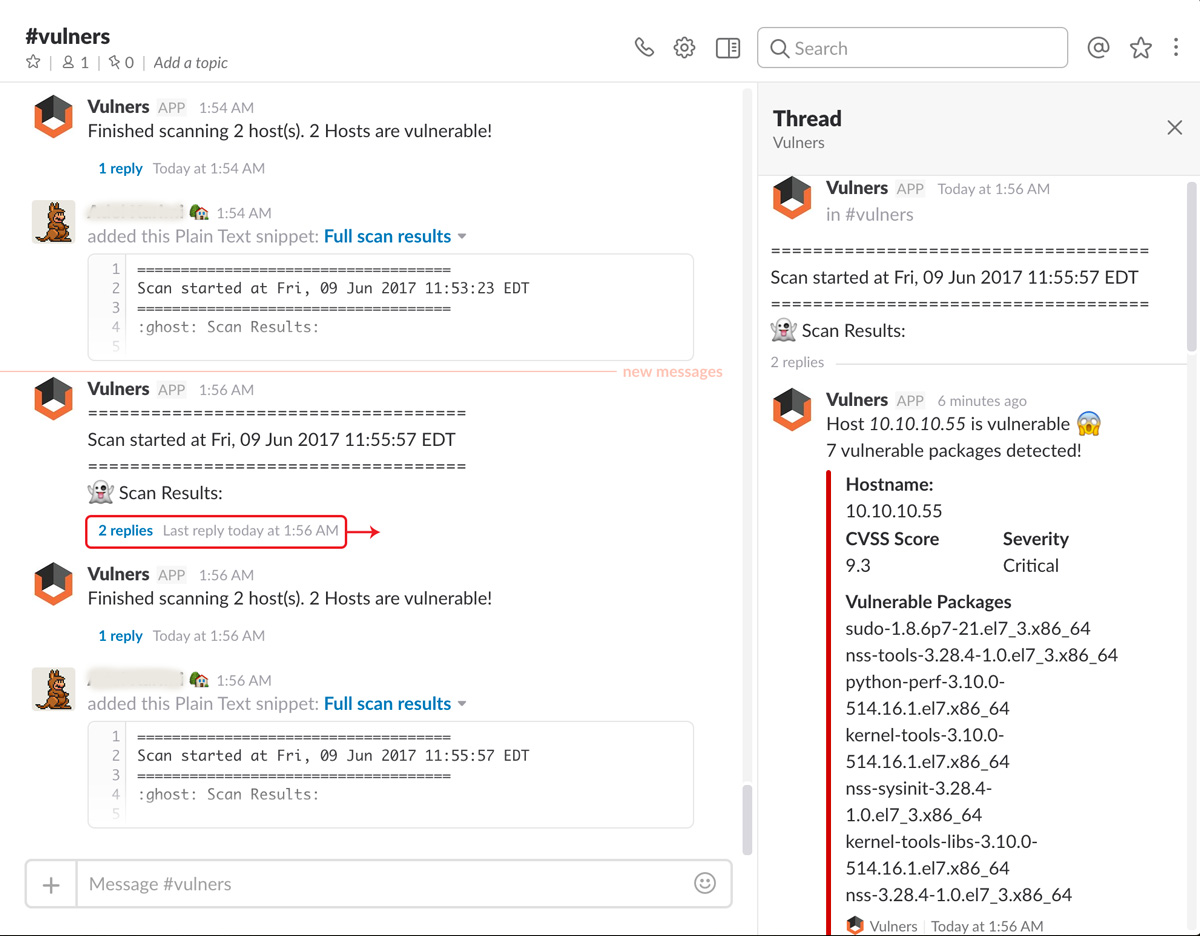 0x4d31/salt-scanner
Escáner de vulnerabilidades para Linux basado en Salt Open y la API de auditoría de Vulners, con notificaciones de Slack e integración con JIRA.
 travisfsmith/sweetsecurity
Monitoreo de seguridad de red en dispositivos tipo Raspberry Pi
 kvasirsecurity/kvasir
Kvasir: Gestión de Datos de Pruebas de Penetración
 j-0-t/staekka
Stækka Metasploit - Extendiendo Metasploit
 z00nx/reversemap
Analiza intentos de inyección SQL en registros de servidores web.
 knqyf263/ndff
Un monitor de red basado en flujos con Inspección Profunda de Paquetes.
 etsy/midas
Sistema de Análisis de Detección de Intrusiones para Mac
 averagesecurityguy/prometheus
Prometheus Firewall Analyzer
 nccgroup/mortimer
Una colección de scripts para procesar datos e inteligencia de tipo forense de red, principalmente en una base de datos postgres.
 flo354/iosforensic
Herramienta forense para iOS
 g0tmi1k/kippo-g0tmi1k
Honeypot SSH de interacción media que registra ataques de fuerza bruta e interacciones completas del shell del atacante, con opciones de…
 nccgroup/burp-reflux
Conversor de registros de texto del proxy Burp a CSV y SQLLite
 nccgroup/liblapith
Una biblioteca de resultados de Nessus realmente simple
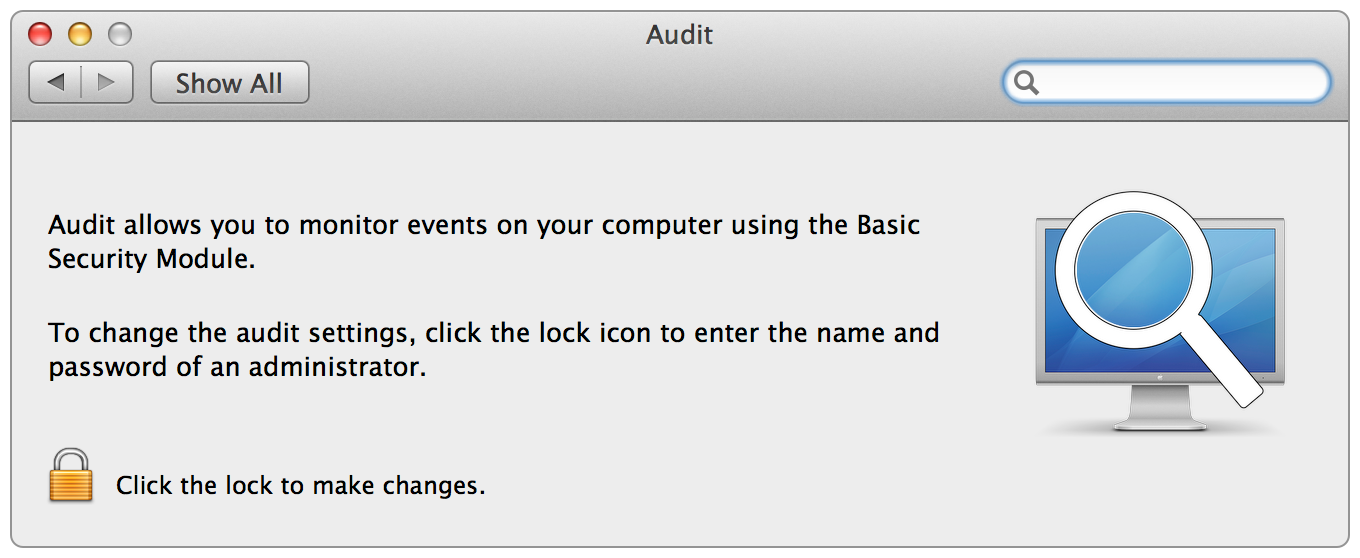 twocanoes/audit
Panel de preferencias de auditoría y lector de logs para OS X








