
 #1
Herramientas de parsing de logs, SIEM, registro centralizado, línea de tiempo forense y correlación de eventos de seguridad.
Recomendado por Kitploit
 vdisec/cve-2019-19871-auditguide
Guía de auditoría para la vulnerabilidad de Citrix ADC CVE-2019-19871. Recopilado de múltiples fuentes y evaluaciones de amenazas. Se actualizará a…
 forensicmatt/rswindowsthingies
Kit de herramientas forenses para Windows basado en Rust para monitoreo en tiempo real de MFT, transmisión de registros de eventos y enumeración de…
 paulsec/awesome-windows-domain-hardening
Una lista curada de excelentes técnicas de endurecimiento de seguridad para Windows.
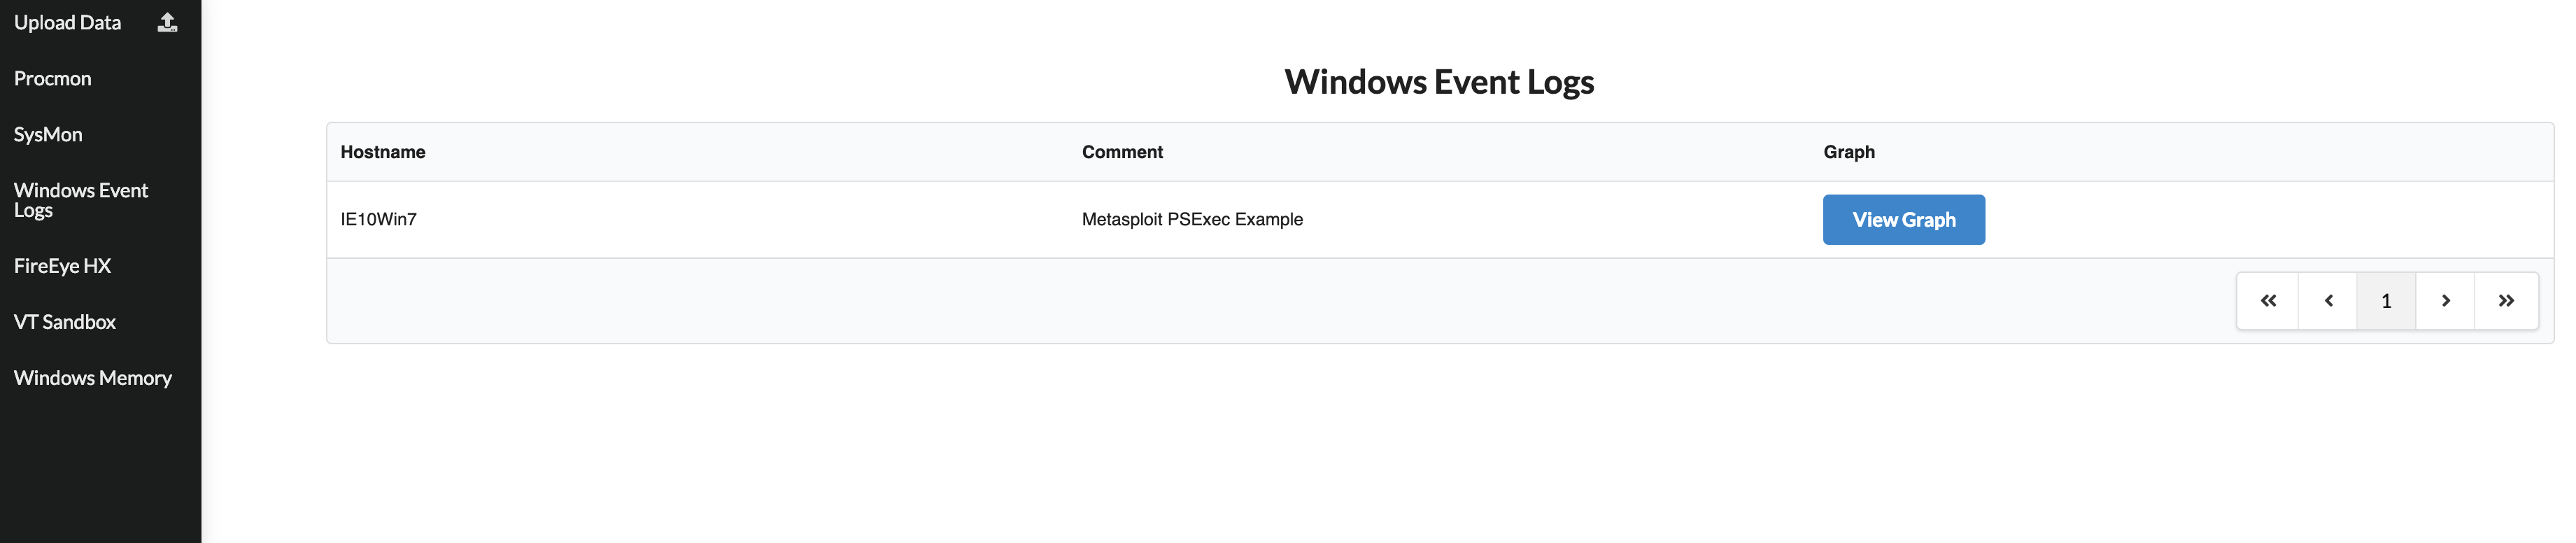 yampelo/beagle
Beagle es una herramienta de respuesta a incidentes y forense digital que transforma registros de seguridad y datos en gráficos.
 biggiesmallsag/nighthawkresponse
Marco forense de respuesta a incidentes
 linux-audit/audit-kernel
Espejo en GitHub del repositorio de auditoría del kernel de Linux
 mozilla/mig
Forensia digital distribuida y en tiempo real a la velocidad de la nube
 seccubus/seccubus
Escaneo, informes y análisis de vulnerabilidades automatizados y fáciles.
 s0/rsyslog-librelp-cve-2018-1000140-fixed
Parche para CVE-2018-1000140 en la librería librelp de rsyslog, que corrige una vulnerabilidad de ejecución remota de código en la implementación del…
 s0/rsyslog-librelp-cve-2018-1000140
Versión fijada de rsyslov vulnerable a CVE-2018-1000140
 nccgroup/impossibletravelloganalysis
Herramienta básica de análisis de logs para detectar viajes imposibles a través de la información geográfica de las direcciones IP.
 treussart/probemanager
Centralizar la gestión de sistemas de detección de intrusiones como Suricata, Bro, Ossec...
 josehelps/cve-2019-6340-bits
Bits generados durante el análisis de CVE-2019-6340 Drupal RESTful RCE
 t4d/phishingkithunter
Encuentra kits de phishing que utilicen los archivos e imágenes de tu marca/organización.
 mrash/psad
psad: Detección de intrusiones y análisis de registros con iptables
 dropbox/securitybot
¡Alertas distribuidas para las masas!
 mitre/brawl-public-game-001
Datos de un ejercicio de emulación automatizada de adversarios BRAWL
 viliuskraujutis/androidbroadcastsmonitor
Una herramienta para suscribirse y recibir todas las transmisiones estándar de Android en tu dispositivo Android.








