#1
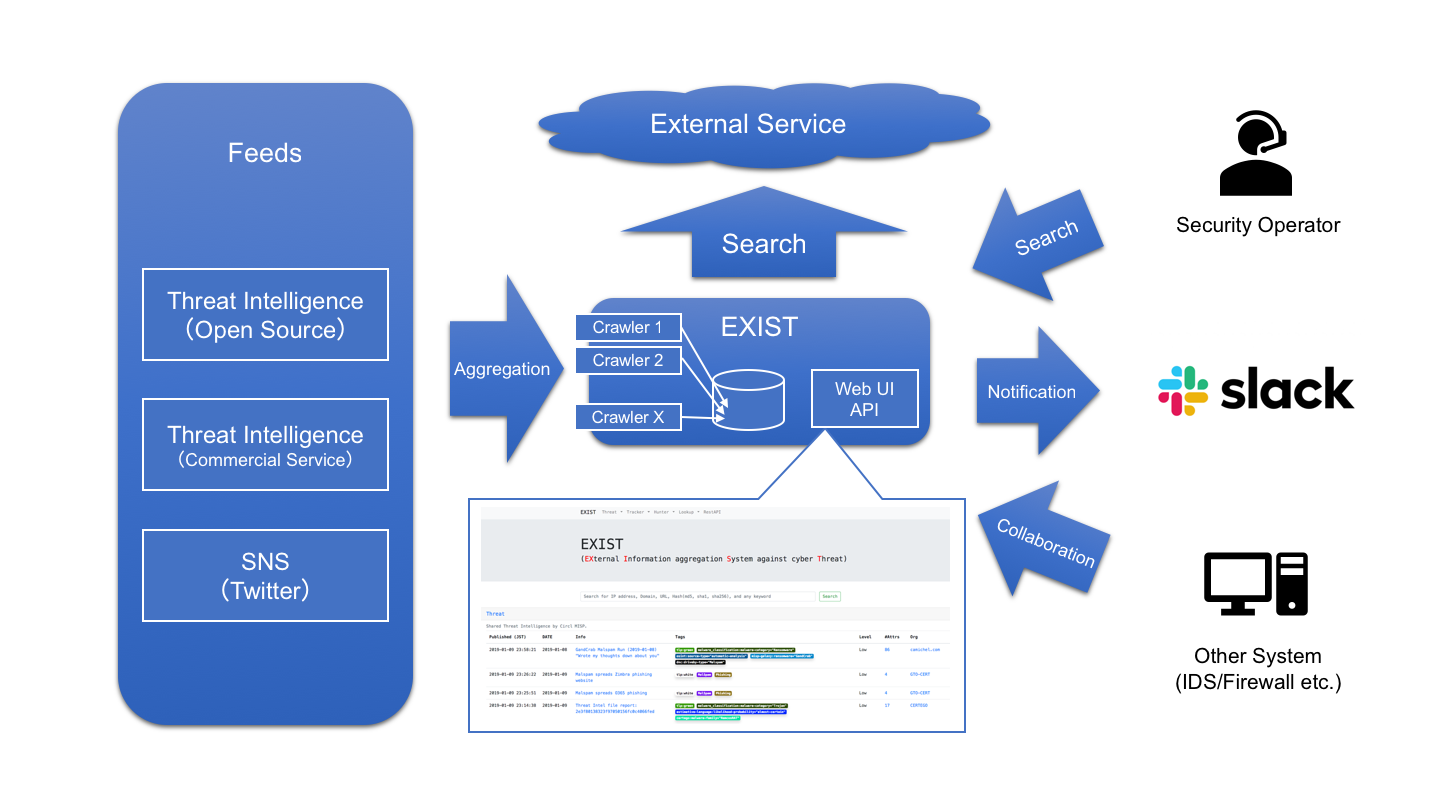
 nict-csl/exist
EXIST es una aplicación web para agregar y analizar inteligencia de amenazas cibernéticas.
 snovvcrash/usbrip
Seguimiento del historial de eventos USB en GNU/Linux
 hasecuritysolutions/vulnwhisperer
Convierta los datos de sus escaneos de vulnerabilidades en información procesable.
 mozilla/mig
Forensia digital distribuida y en tiempo real a la velocidad de la nube
 mozilla/mozdef
OBSOLETO - MozDef: Plataforma de Defensa Empresarial de Mozilla
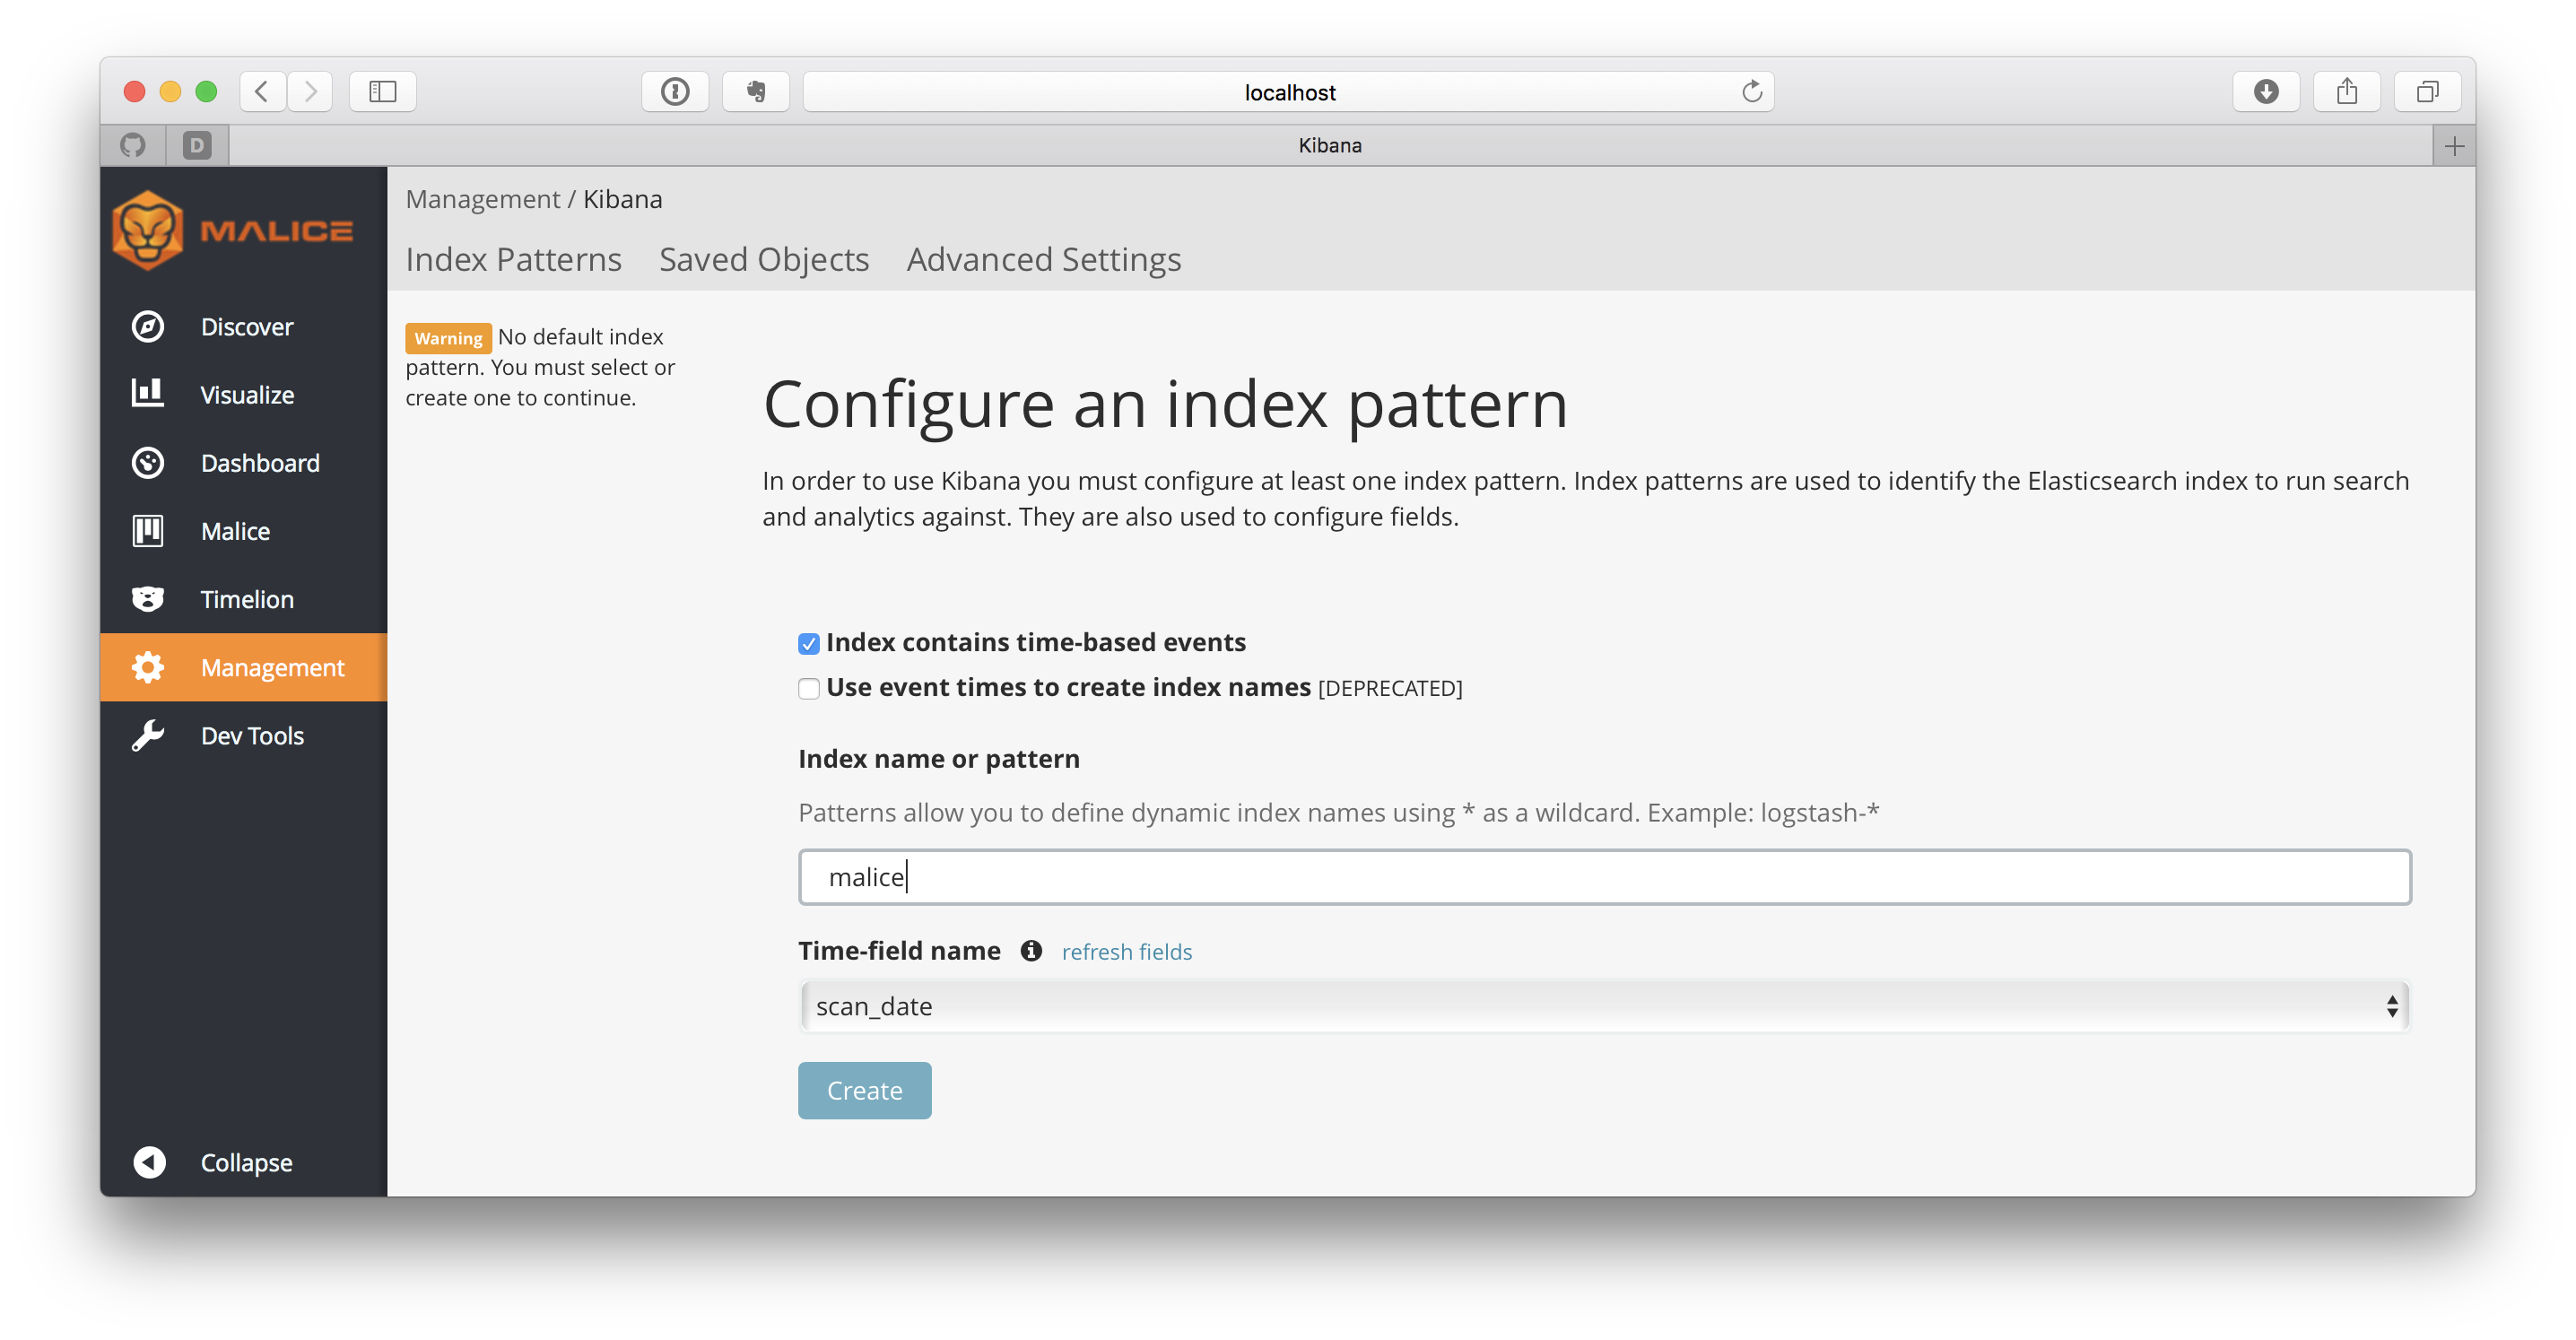 maliceio/malice
VirusTotal Aspirante - Ahora con un 100% más de Hipster
 treussart/probemanager
Centralizar la gestión de sistemas de detección de intrusiones como Suricata, Bro, Ossec...
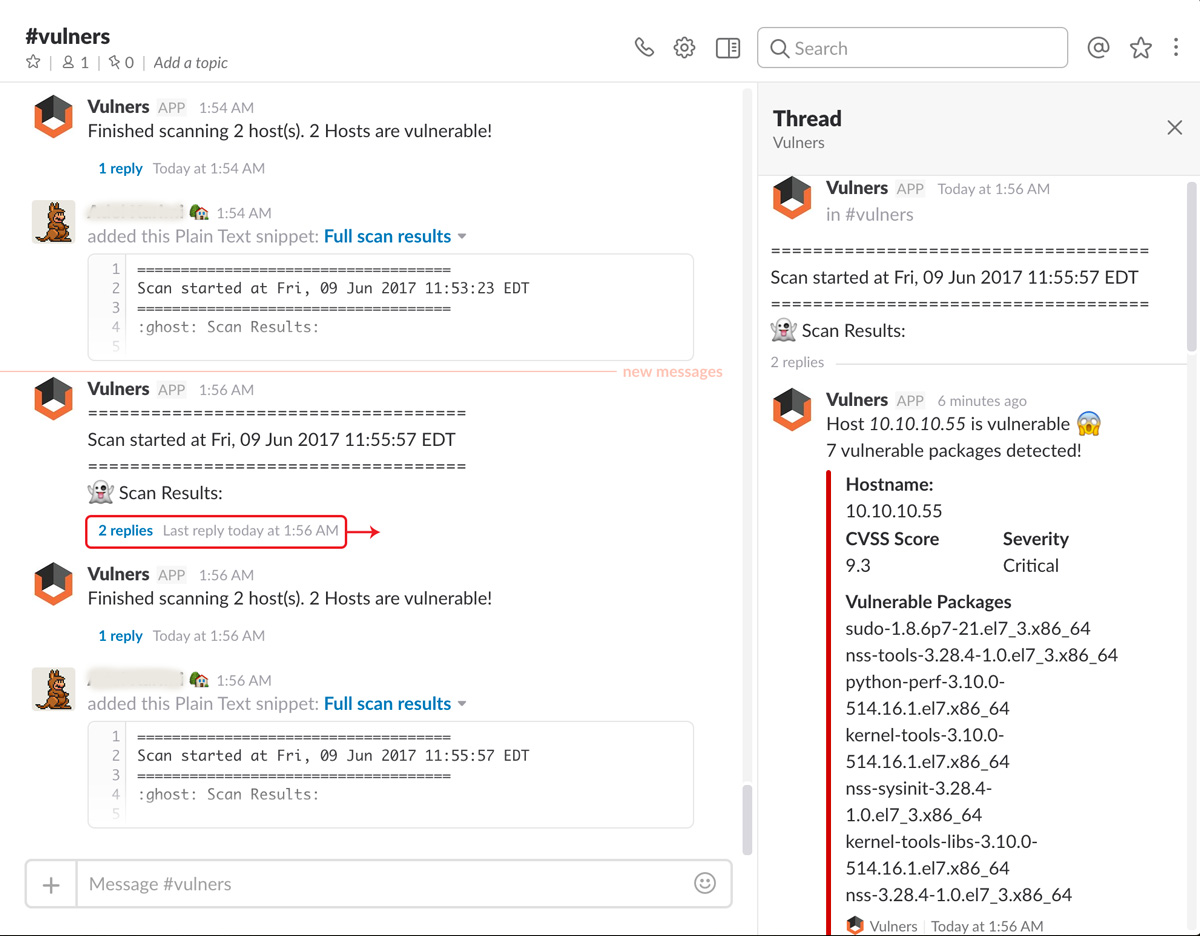 0x4d31/salt-scanner
Escáner de vulnerabilidades para Linux basado en Salt Open y la API de auditoría de Vulners, con notificaciones de Slack e integración con JIRA.
 security-onion-solutions/security-onion
Security Onion 16.04 - Distribución Linux para la caza de amenazas, el monitoreo de seguridad empresarial y la gestión de registros
 intezer/linux-explorer
Caja de herramientas de forensia en vivo fácil de usar para endpoints Linux
 tnich/honssh
HonSSH está diseñado para registrar todas las comunicaciones SSH entre un cliente y un servidor.
 dropbox/securitybot
¡Alertas distribuidas para las masas!