#1
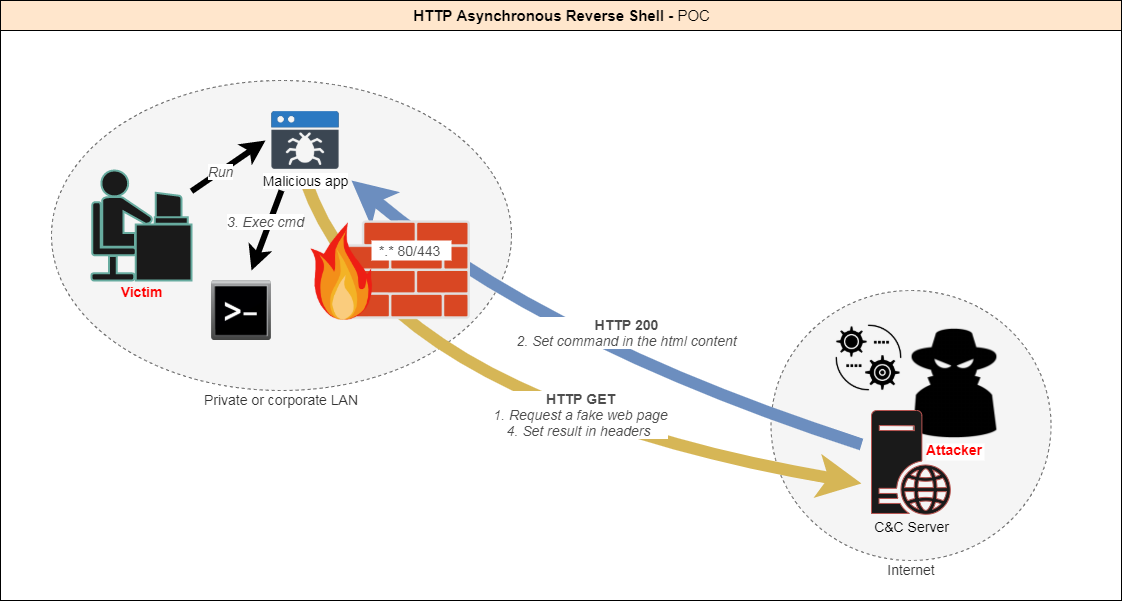
 onsec-fr/http-asynchronous-reverse-shell
[POC] Shell inversa asíncrona mediante el protocolo HTTP.
 zimedev/certipy-merged
Herramienta para la enumeración y abuso de Active Directory Certificate Services
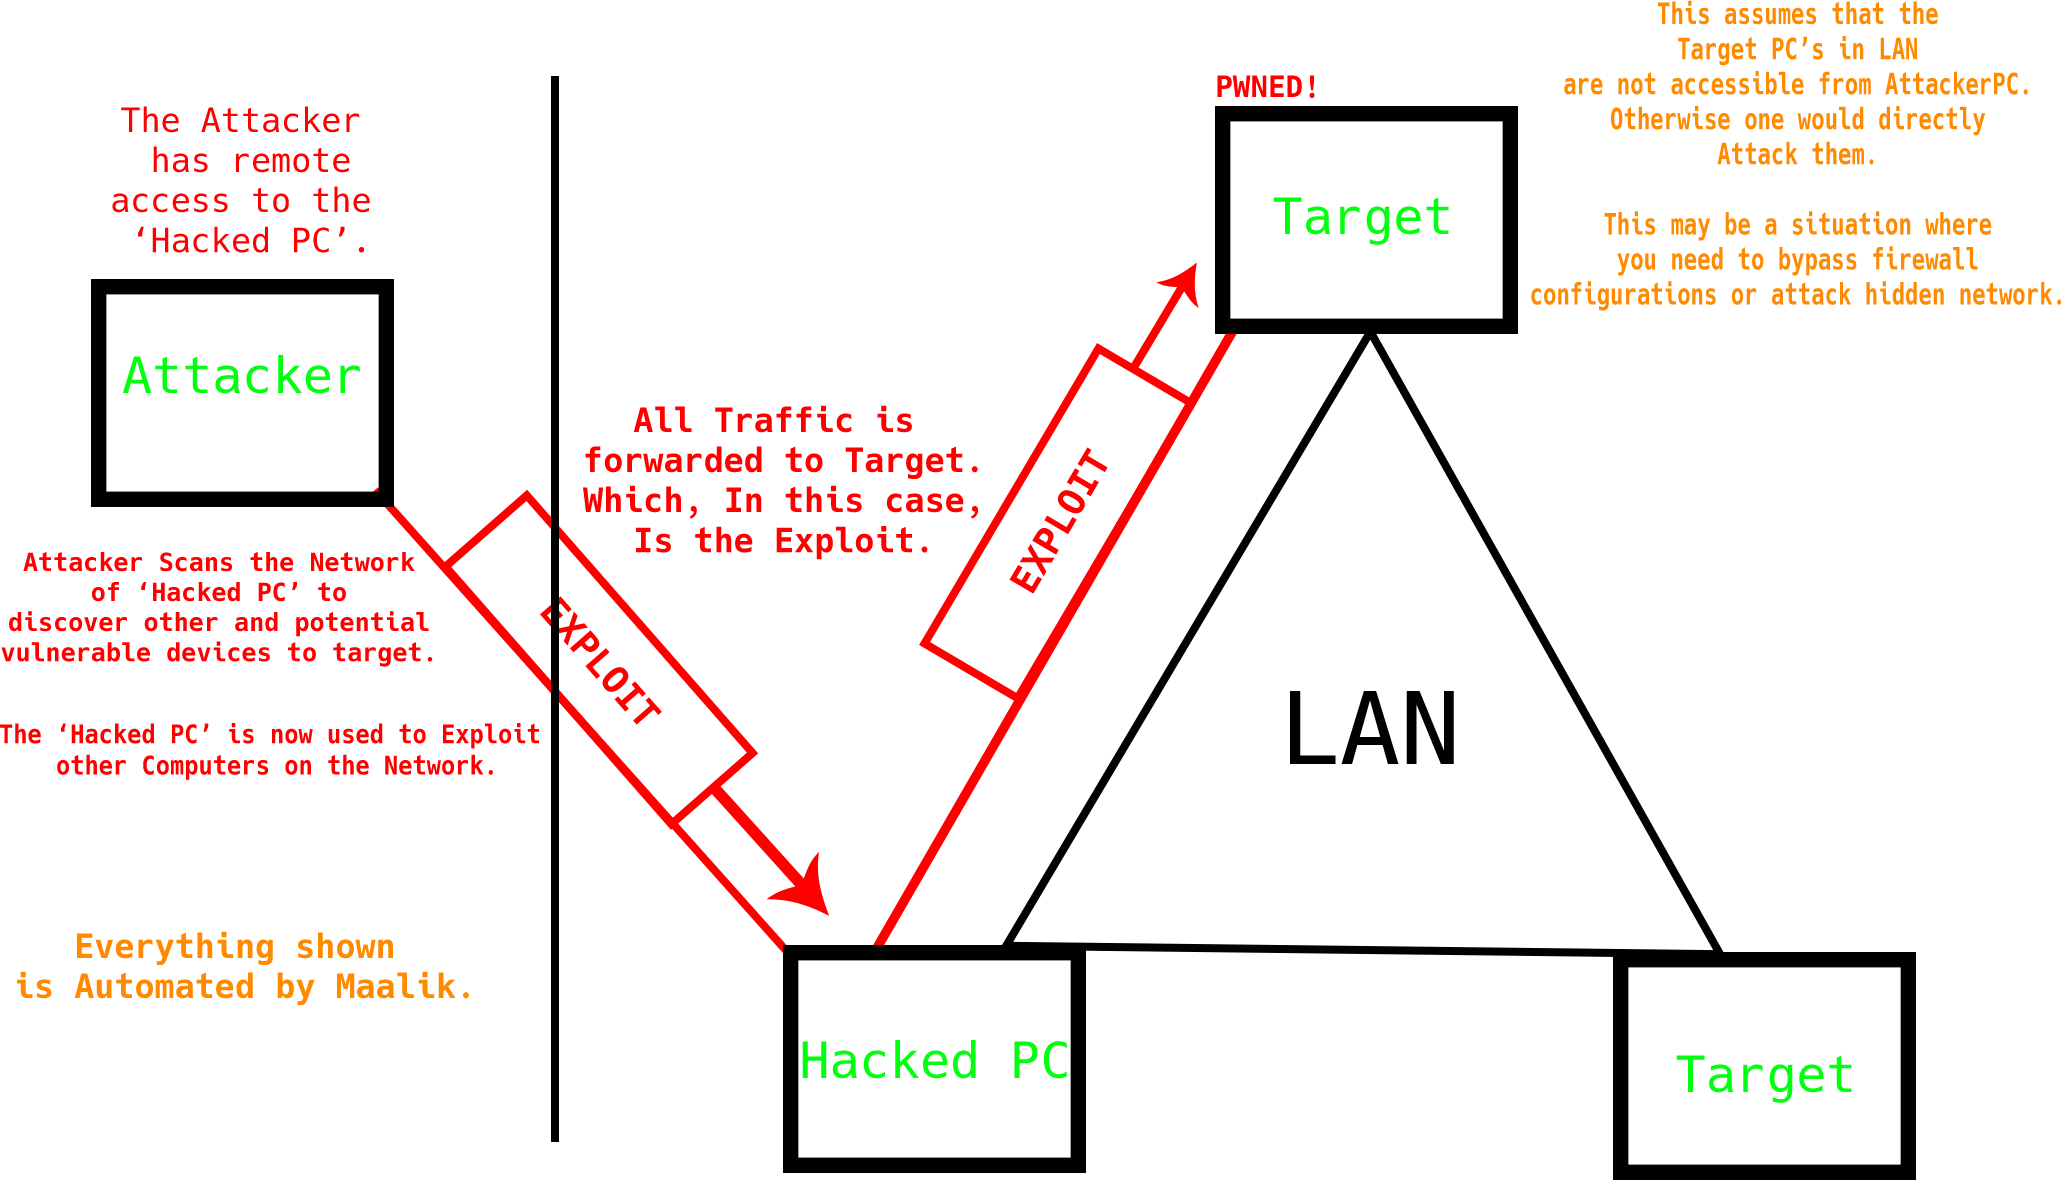 quantumcore/maalik
Marco de post-explotación con muchas funciones y capacidades de pivoteo de red.
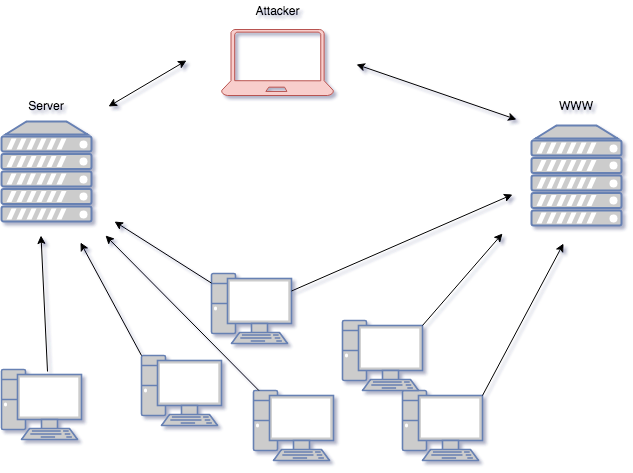 m507/m-botnet
Un proyecto C2 que controla un gusano MS17-010 autopropagante.
 4n4nk3/tinkerershell
Un simple reverse shell en Python escrito solo por diversión.
 conviso-archives/firefox_tunnel
Túnel C2 basado en navegador que exfiltra payloads a través de cookie.sqlite de Firefox y autoenvío de HTML/JS, permitiendo una evasión sigilosa del…
 mitre/caldera-agent
Agente de servicio de Windows para la plataforma de emulación de adversarios CALDERA. Instalado en las computadoras objetivo para comunicarse con el…
 0xbbuddha/hermes
Un agente Python dirigido a Linux para Mythic C2
 nicchongwb/rootsmart-v2.0
Desarrollo de Ransomware Android - cifrado AES256 + CVE-2019-2215 (reverse root shell) + Exfiltración de Datos