
 #1
Herramientas para gestionar, compartir e integrar Indicadores de Compromiso (IOCs) en las defensas de seguridad.
Recomendado por Kitploit
 abhinavbom/threat-intelligence-hunter
TIH es una herramienta de inteligencia que te ayuda a buscar IOCs en múltiples fuentes de seguridad disponibles públicamente y algunas API conocidas.…
 pr0xylife/qakbot
Repositorio de inteligencia de amenazas y análisis de malware centrado en un troyano bancario y botnet, con IOCs, indicadores C2 e investigación de…
 wiz-sec-public/wiz-research-iocs
Base de datos pública seleccionada de indicadores de compromiso recopilados por Wiz Research para flujos de trabajo de detección de amenazas, caza de…
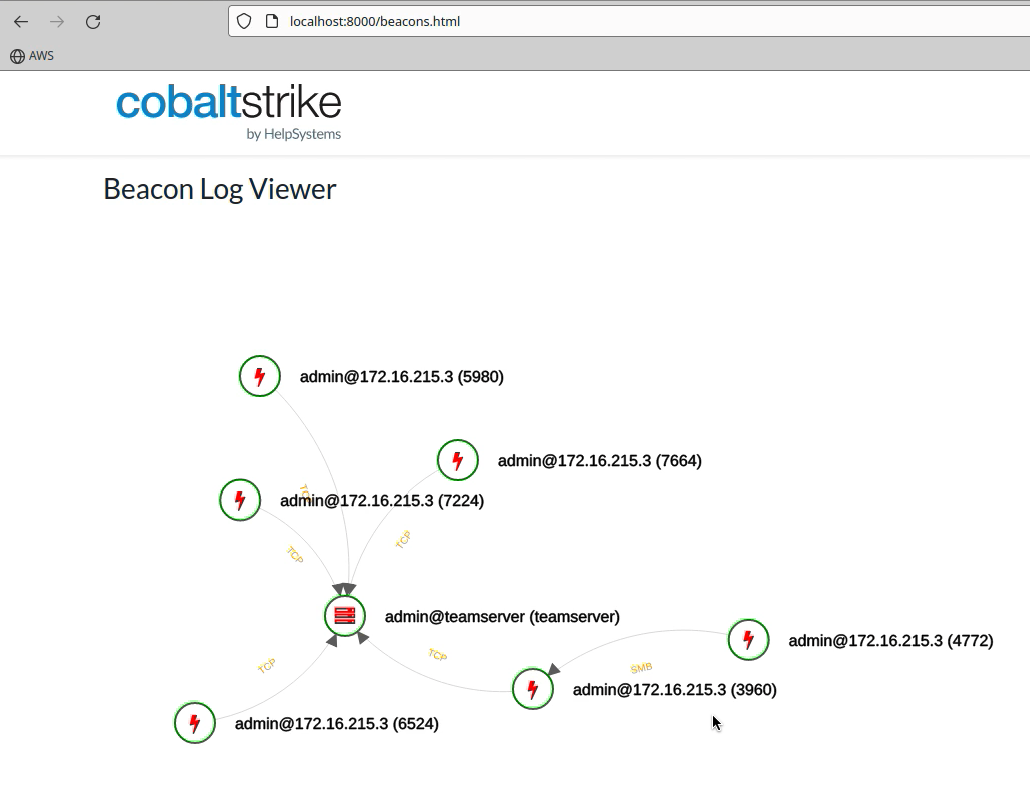 cobalt-strike/sleep_python_bridge
Este proyecto es un 'puente' entre el lenguaje sleep y python. Permite el control de un teamserver de Cobalt Strike a través de python sin necesidad…
 mubix/cve-2021-44228-log4shell-hashes
Hashes para versiones vulnerables de LOG4J
 inquest/threatkb
Gestión del flujo de trabajo de la base de conocimiento para reglas YARA y artefactos C2 (IP, DNS, SSL) (ACTUALMENTE EN ESTADO ALPHA)
 silascutler/malpipe
Motor de ingesta y procesamiento de malware/IOC
 cred-club/artif
Un marco avanzado de inteligencia de amenazas en tiempo real para identificar amenazas y tráfico web malicioso basado en la reputación de IP y datos…
 spyre-project/spyre
escáner simple de IOC basado en YARA
 huntresslabs/threat-intel
Este repositorio contiene elementos complementarios, incluidos IOCs y firmas analizados en publicaciones del blog de Huntress y otros medios.
 assafmo/xioc
Extraer indicadores de compromiso de texto, incluidos los "escapados".
 cado-security/dfir_resources_revil_kaseya
Recursos para profesionales de DFIR que responden al ataque a la cadena de suministro de Kaseya del ransomware REvil
 elastic/labs-releases
Lanzamientos de Elastic Security Labs
 cronup/malware-iocs
Recopila y organiza indicadores de compromiso (IOCs) de malware para la detección rápida de amenazas, respuesta a incidentes e intercambio de…
 adulau/the-art-of-pivoting
El arte del pivoteo - Técnicas para analistas de inteligencia para descubrir nuevas relaciones en un mundo complejo
 google/threat-team
Ya no se mantiene. Consulte las colecciones de Google Threat Intelligence / Virus Total.
 packetsifter/packetsiftertool
PacketSifter es una herramienta/script diseñada para ayudar a los analistas a examinar una captura de paquetes (pcap) y encontrar tráfico notable.…
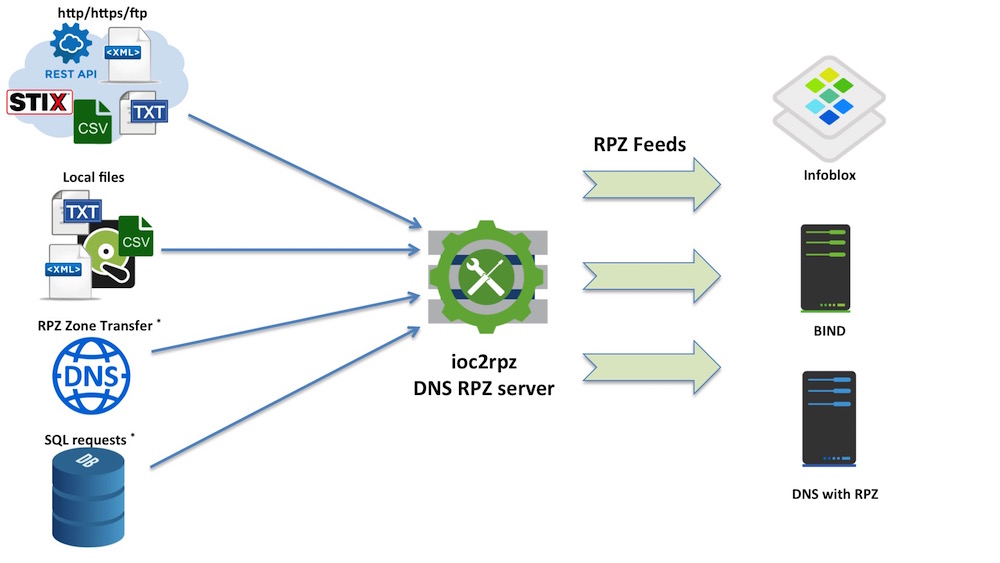 homas/ioc2rpz
ioc2rpz es un lugar donde la inteligencia de amenazas se encuentra con el DNS.








