
 #1
Herramientas para gestionar, compartir e integrar Indicadores de Compromiso (IOCs) en las defensas de seguridad.
Recomendado por Kitploit
 montysecurity/c2-tracker
Feed en vivo de servidores C2, herramientas y botnets
 ciscocsirt/gosint
El framework GOSINT es un proyecto utilizado para recolectar, procesar y exportar indicadores de compromiso (IOCs) de alta calidad.
 salesforce/hassh
HASSH es un estándar de huella digital de red que se puede utilizar para identificar implementaciones SSH específicas de Cliente y Servidor. Las…
 defensepointsecurity/threat_note
Cuaderno de investigación ligero de DPS
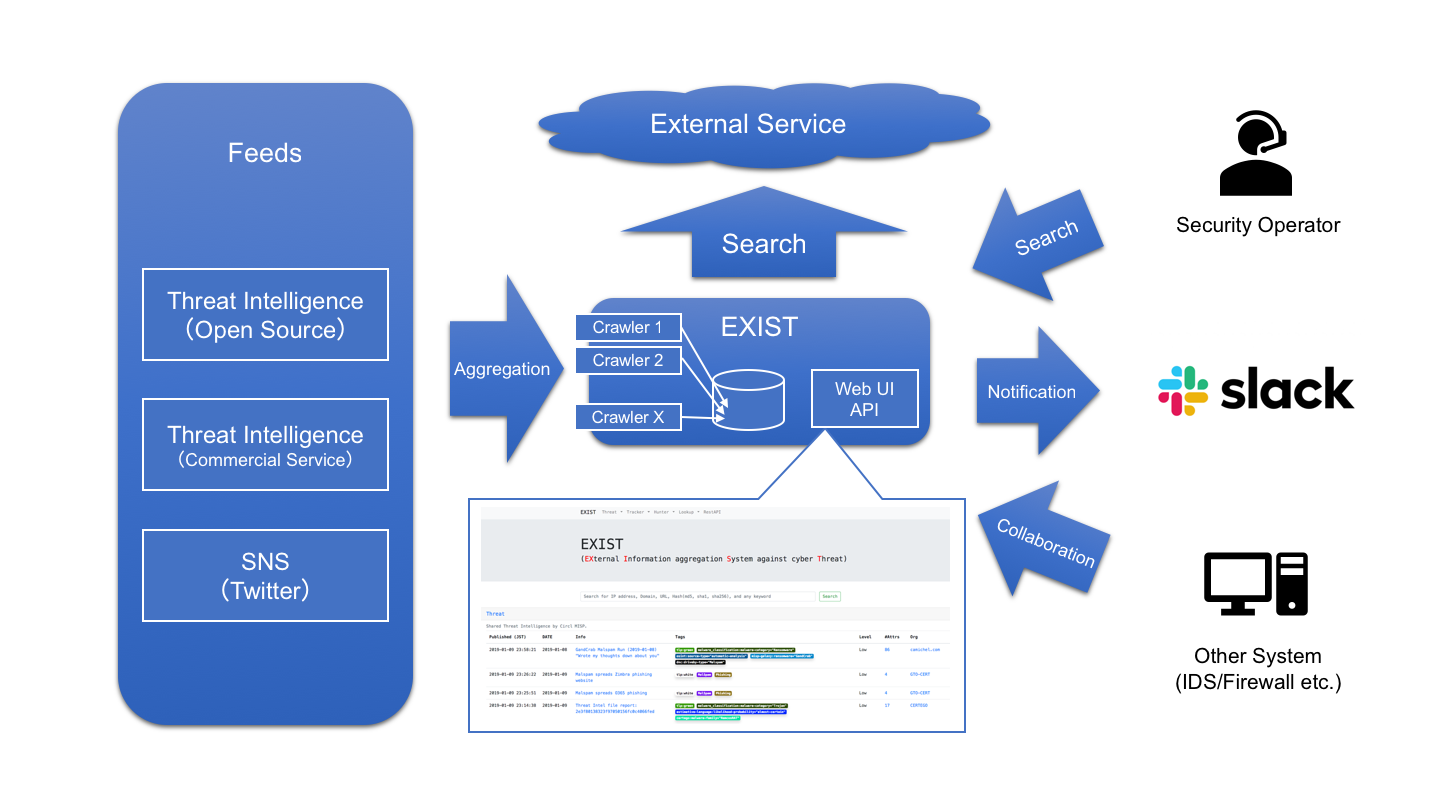 nict-csl/exist
EXIST es una aplicación web para agregar y analizar inteligencia de amenazas cibernéticas.
 blackberry/threat-research-and-intelligence
Investigación e inteligencia de amenazas de BlackBerry
 cert-lv/exchange_webshell_detection
Detecta webshells depositados en servidores Microsoft Exchange explotados mediante el grupo de vulnerabilidades "proxylogon" (CVE-2021-26855,…
 mandiant/ioc-scanner-cve-2019-19781
Escáner de indicadores de compromiso para CVE-2019-19781
 mandiant/citrix-ioc-scanner-cve-2023-3519
Escáner basado en Bash que detecta indicadores de compromiso de la explotación de CVE-2023-3519 en dispositivos Citrix ADC, compatible con análisis…
 deadbits/yara-rules
Colección de firmas YARA de investigaciones individuales
 cisagov/check-your-pulse
Esta utilidad puede ayudar a determinar si existen indicadores de compromiso (IOCs) en los archivos de registro de un dispositivo VPN Pulse Secure…
 ranguli/ioccheck
Una herramienta para simplificar el proceso de investigar IOCs.
 soteria-security/hafnium-ioc
Un script de PowerShell para identificar indicadores de explotación de CVE-2021-26855, CVE-2021-26857, CVE-2021-26858 y CVE-2021-26865
 mellow-hype/c2finder
Busque IPs de C&C no sinkholed en sus registros de Bro (de la lista maestra de C&C de Bambanek Consulting)
 insomnisec/detections-cve-2026-31431
Reglas de detección, firmas YARA, reglas auditd/Wazuh y plantillas de eventos MISP para la vulnerabilidad LPE CVE-2026-31431 del kernel Linux (Copy…
 insomnisec/detections-cve-2026-23918
Reglas de detección para CVE-2026-23918 Apache http2 RCE - Crédito: stringa.ai, isec.pl
 sucuri-labs/cve-2025-57819-ioc-check
Este repositorio contiene un script para verificar los IOCs actuales listados en el tema del foro de freepbx sobre el CVE-2025-57819.
 tracehound/tracehound
Controles de seguridad operacional con garantías forenses








