
 #1
Herramientas para gestionar, compartir e integrar Indicadores de Compromiso (IOCs) en las defensas de seguridad.
Recomendado por Kitploit
 jonathanstross/cve-2025-31324
Un escáner de seguridad basado en Python para identificar la vulnerabilidad CVE-2025-31324 en sistemas SAP Visual Composer, y detectar Indicadores de…
 zedocun/sharepoint-toolshell-cve-2025-53770-incident-analysis
Análisis técnico de un intento de explotación de SharePoint ToolShell (CVE-2025-53770) que implica RCE, despliegue de webshell y extracción de…
 ma1am/cve-2022-26134-exploit-detection
Este repositorio contiene una regla Yara y el método que un investigador de seguridad podría querer utilizar para la caza de amenazas CVE-2022-26134…
 b401/clickstudio-compromised-certificate
Repositorio que contiene el certificado comprometido visto en los ataques recientes de CVE-2022-30190 (Follina).
 ngvcanh/cve-2025-55182-attack-analysis
Análisis de ataques del mundo real de CVE-2025-55182 (React2Shell) - Vulnerabilidad RCE en React Server Components
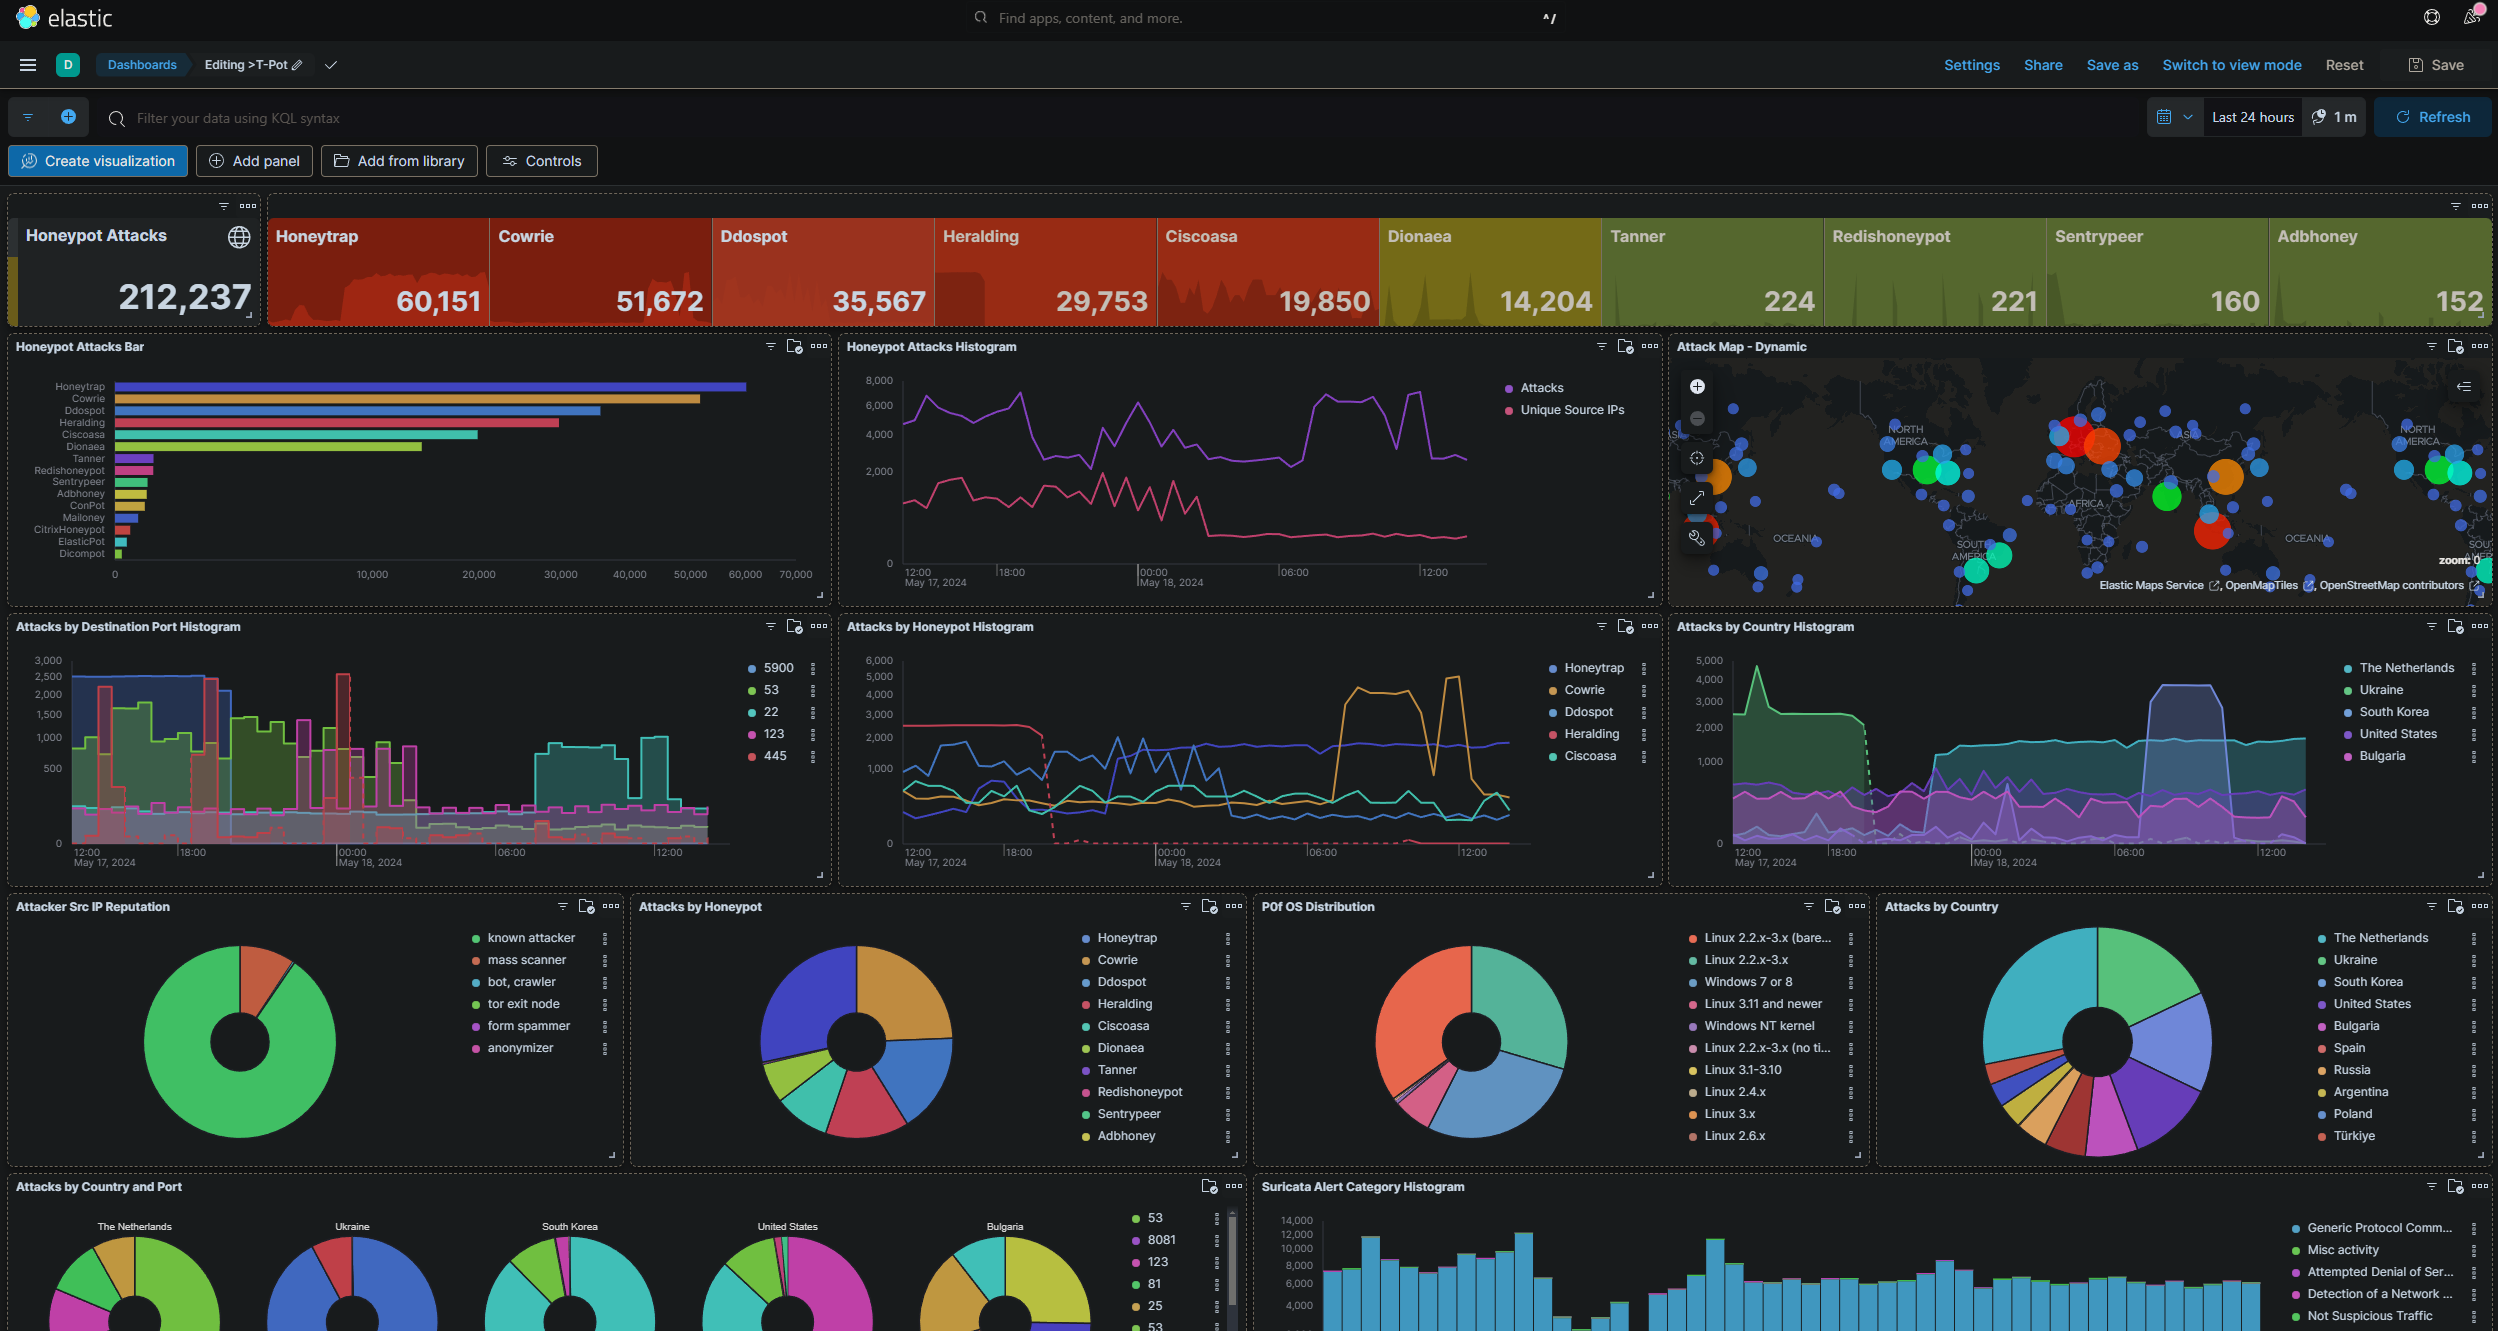 rxerium/honeypot
🍯Honeypot Threat Intel
 zedocun/soc-investigation-powershell-edrfreeze
Investigación de SOC sobre la alerta de explotación de CVE-2024-49138 que involucra PowerShell, ejecución de EDRFreeze y comportamiento de evasión de…
 cyb3rtus/keepass_cve-2023-24055_yara_rule
Contiene una regla yara simple para buscar posibles archivos de configuración de KeePass comprometidos.
 guardicode/cve-2021-44228_iocs
Colección curada de Indicadores de Compromiso (IoCs) públicos para la vulnerabilidad Log4j (CVE-2021-44228), agregados de múltiples fuentes para la…
 travisbgreen/cve-2025-8088
cve-2025-8088_detection
 fevar54/cve-2026-33634-scanner
Escáner de IOCs del ataque de cadena de suministro TeamPCP (CVE-2026-33634).
 cyberdudebivash/cyberdudebivash-cisco-asyncos-cve-2025-20393-scanner
Esta herramienta ayuda a identificar la exposición a CVE-2025-20393 mediante la verificación de puertos TCP/6025 abiertos, interfaces de Spam…
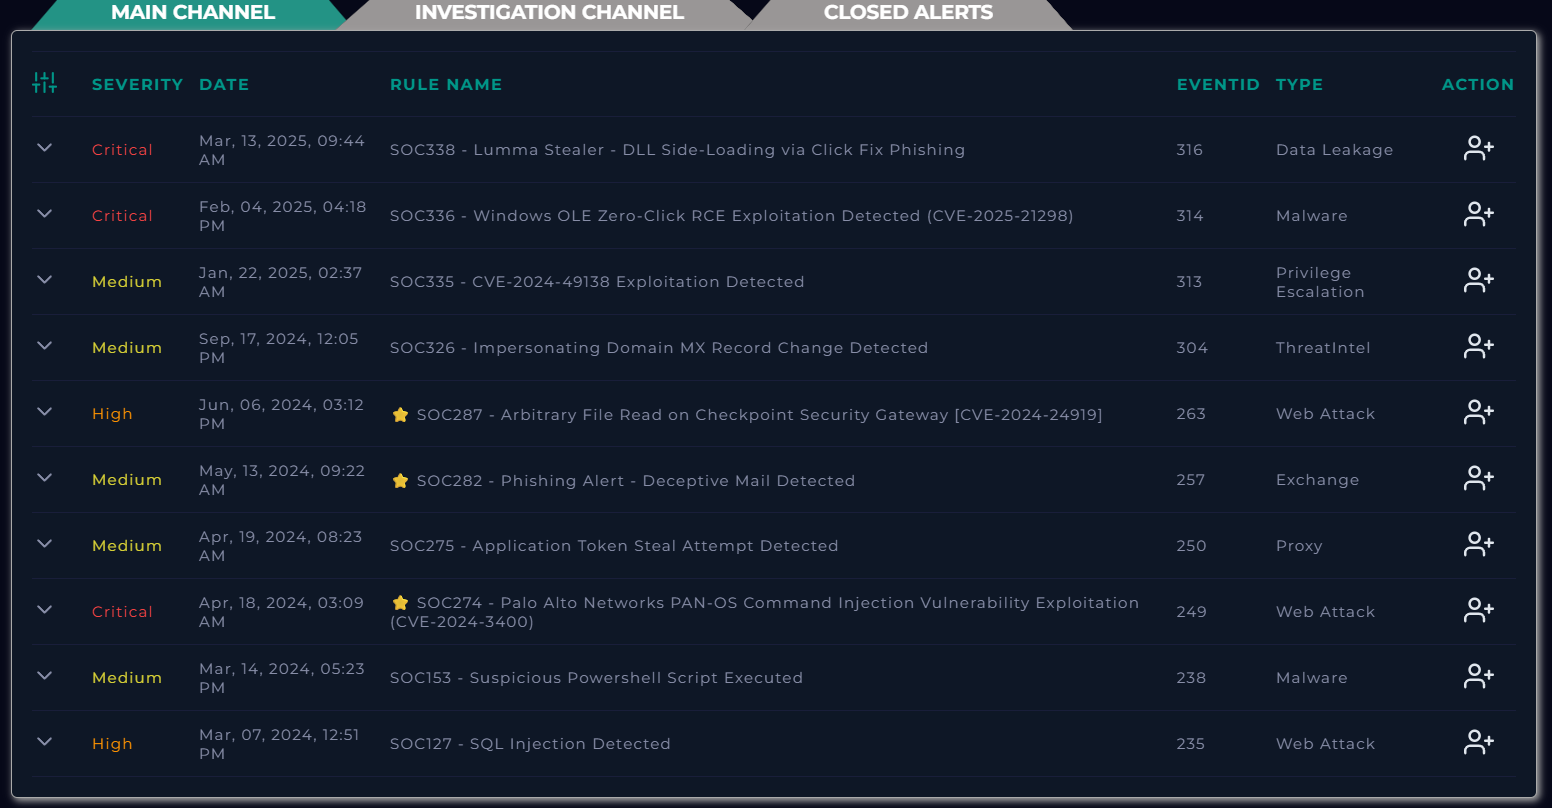 tarunbharathe/zero-click-rce-incident-response-cve-2025-21298
Investigación técnica y contención de host de un exploit RCE Zero-Click de severidad crítica (CVE-2025-21298) mediante telemetría EDR y análisis…
 cybersecurity-enthusiasts-ce/cve-2025-55182-researching-process
Repositorio de investigación defensiva para CVE-2025-55182 (RCE sin autenticación en React Server Components/Next.js). Incluye análisis técnico,…
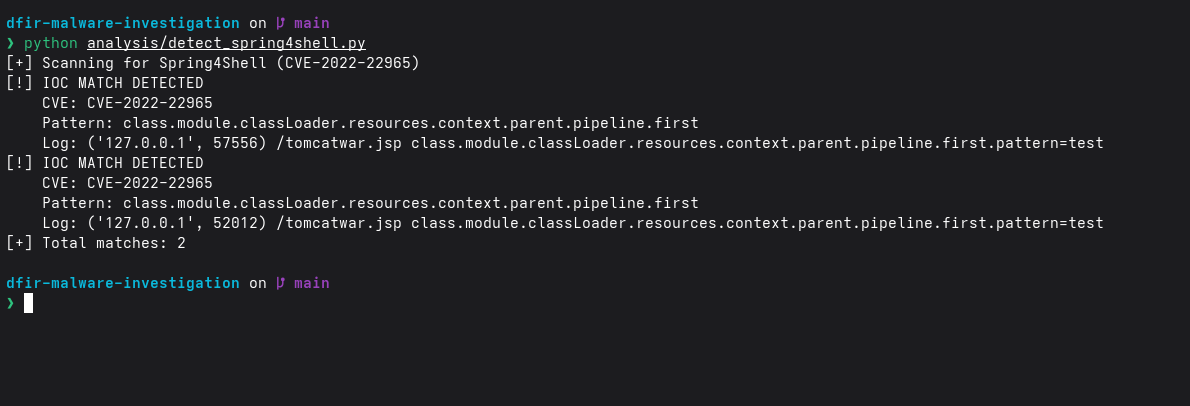 suyash-r-k/dfir-malware-investigation
Laboratorio DFIR de Spring4Shell (CVE-2022-22965) con simulación de exploits, WAF en Python, detección basada en IOC y análisis de PCAP.
 garethmsheldon/cve-2025-60787-detection-motioneye-rce-via-config-injection
Reglas de detección y firmas YARA/KQL para CVE-2025-60787, un RCE no autenticado en motionEye mediante inyección de configuración, con monitoreo de…
 pisut4152/sigma-rule-for-cve-2021-40438-exploitation-attempt
Sigma-Regla-para-CVE-2021-40438-Ataque-Intento
 faysalferdous/cve-2025-68645-exploiting-zimbra-webmail-lfi-vulnerability
Paquete de referencia centrado en defensores para CVE-2025-68645 Zimbra LFI, que incluye reglas de detección Sigma/Splunk, fragmentos de mitigación…








