
 #1
Sistemas IDS/IPS, monitoreo de red, detección basada en anomalías y herramientas de alerta de amenazas.
Recomendado por Kitploit

 0x0allenace/windows-malware-behavioral-analysis
Análisis de comportamiento de una muestra simulada de malware de Windows en múltiples etapas mediante FLARE-VM y REMnux. Investigación DFIR basada en…
 corelight/cve-2022-24491
Detector de red basado en Zeek para CVE-2022-24491, que monitorea acciones de set y dump del portmap RPC para identificar intentos de explotación en…
 0xxon/cve-2020-13777
Script de Zeek para detectar servidores vulnerables a CVE-2020-13777
 strainxx/react2shell-honeypot
Mi intento de crear un honeypot para la vulnerabilidad React2Shell (CVE-2025-66478)
 secdev02/cyber-decoy
Broker de señuelo experimental
 vedantk6403/koobe-guard
Módulo de kernel de Linux que utiliza Kprobes para detectar y neutralizar exploits de doble liberación de heap CVE-2024-1086 mediante seguimiento de…
 eliangonzi00/pockeycloakcve-2023-0264
Exploit de prueba de concepto para CVE-2023-0264 (secuestro de sesión OIDC de Keycloak) con un frontend para la sustitución de session_id y un agente…
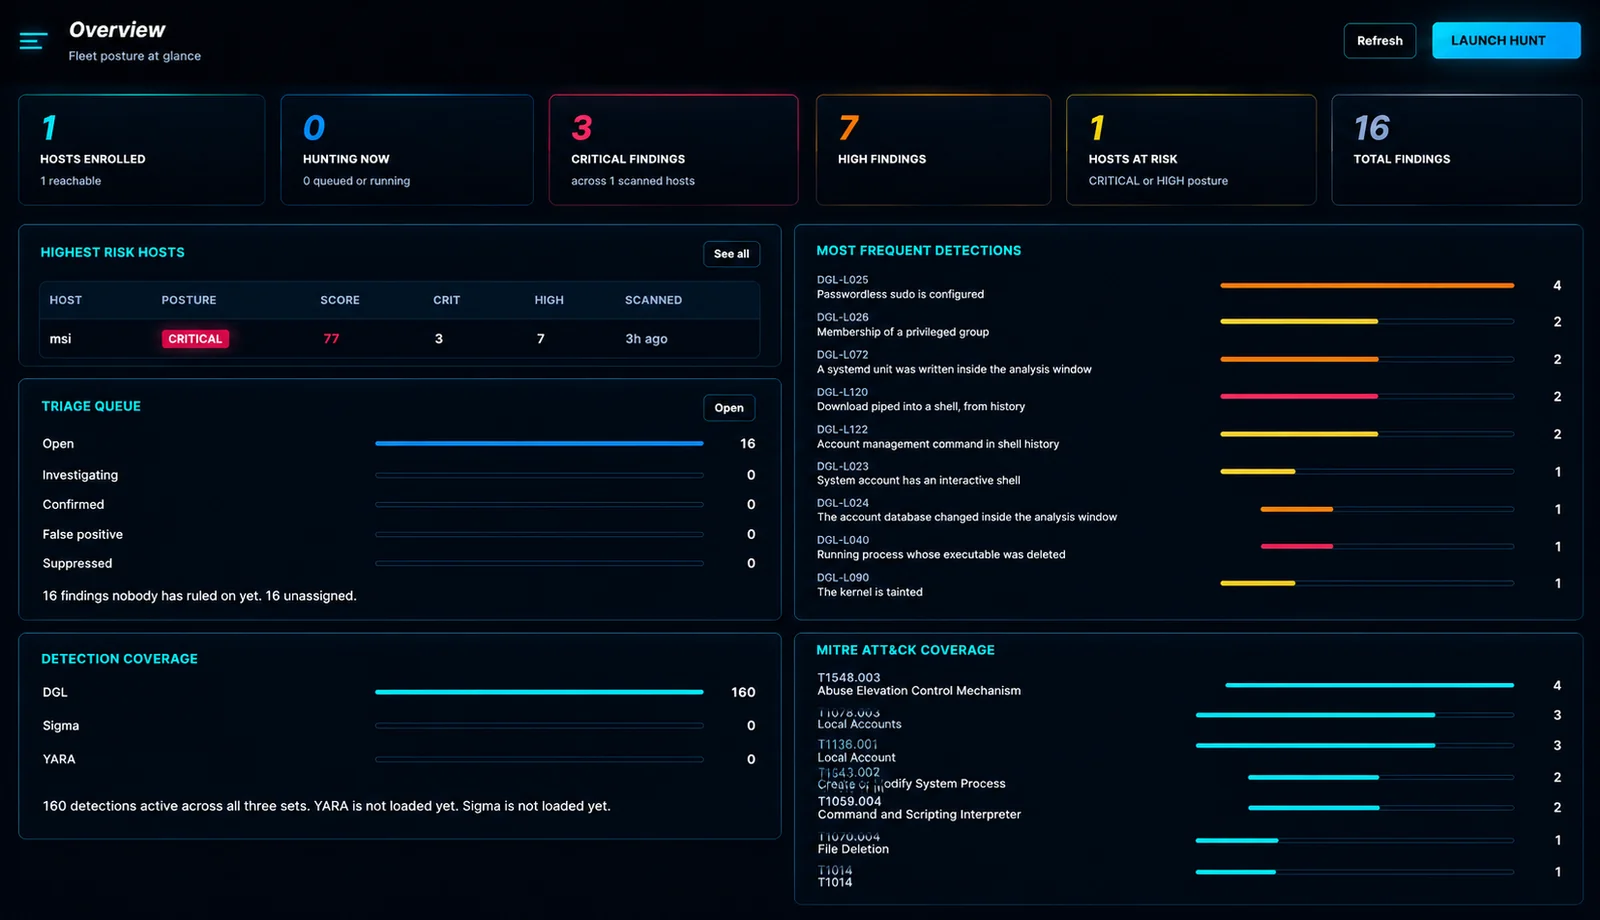 douglas-042/douglas-042-hq
Consola central para los recolectores de Douglas-042 HEADQUARTERS. Rastrea una flota, correlaciona resultados entre hosts y gestiona feeds de IOC y…
 cmpnn-romain/cve-2024-27198_lab
Laboratorio para el CVE-2024-27198
 jithinkrishnanrs/stylesmuggler-ioc-toolkit
StyleSmuggler (CVE-2026-75650) kit de IOC para Magento Open Source y Adobe Commerce. Detecta tiendas comprometidas, implantes en Rust, webshells en…
 mvlnetdev/cve-2021-31166-detection-rules
Diferentes reglas para detectar si CVE-2021-31166 está siendo explotado
 sana-404/cve-2026-8838-mitigation-and-detection
Scripts de detección y mitigación para CVE-2026-8838, que proporcionan escaneo de vulnerabilidades, auditoría de configuración y guía de respuesta a…
 swastiksagar/wazuhlabproject
Hands-on Wazuh SIEM/XDR home lab covering OVA deployment, agent enrollment, file integrity monitoring, VirusTotal malware detection, and MITRE ATT&CK…
 wattocyber/detection-defense-library
Referencia de ingeniería de detección que mapea clases de ataques de Windows, nube, contenedor, identidad e ICS a reglas Sigma, modelos de límites de…
 harshiys/cve-2007-2447-exploitation-siem-detection-lab
Laboratorio de ataque AD/Linux aislado: explotó CVE-2007-2447 mediante Metasploit, detectado con Wazuh SIEM mapeado a MITRE ATT&CK (T1190, T1059)
 microlaser/dns_watchdog_windows2
Script de PowerShell que monitorea el tráfico DNS de Windows mediante pktmon para detectar envenenamiento, suplantación, respuestas de resolutores no…
 joertx07/printnightmare-detection-lab
Laboratorio SIEM de Splunk que simula y detecta la explotación de CVE-2021-34527 (PrintNightmare) mediante Sysmon, registros de eventos de Windows y…
 yili-soc/vm-homelab-log4shell-assessment
Gestión de vulnerabilidades de ciclo de vida completo sobre un objetivo en vivo de Log4Shell (CVE-2021-44228) — escaneo, explotación manual,…








