
 #1
Herramientas de propósito general para recopilar diversos tipos de información sobre objetivos.
Recomendado por Kitploit
 proxydom/supahunter
Marco automatizado de reconocimiento y explotación para instancias de Supabase mal configuradas. Incluye enumeración de esquemas, extracción de…
 aalex954/whisperpair-poc-tool
Una herramienta de investigación de seguridad que identifica y demuestra la CVE-2025-36911: Fast Pair Pairing Mode Bypass vulnerabilidad
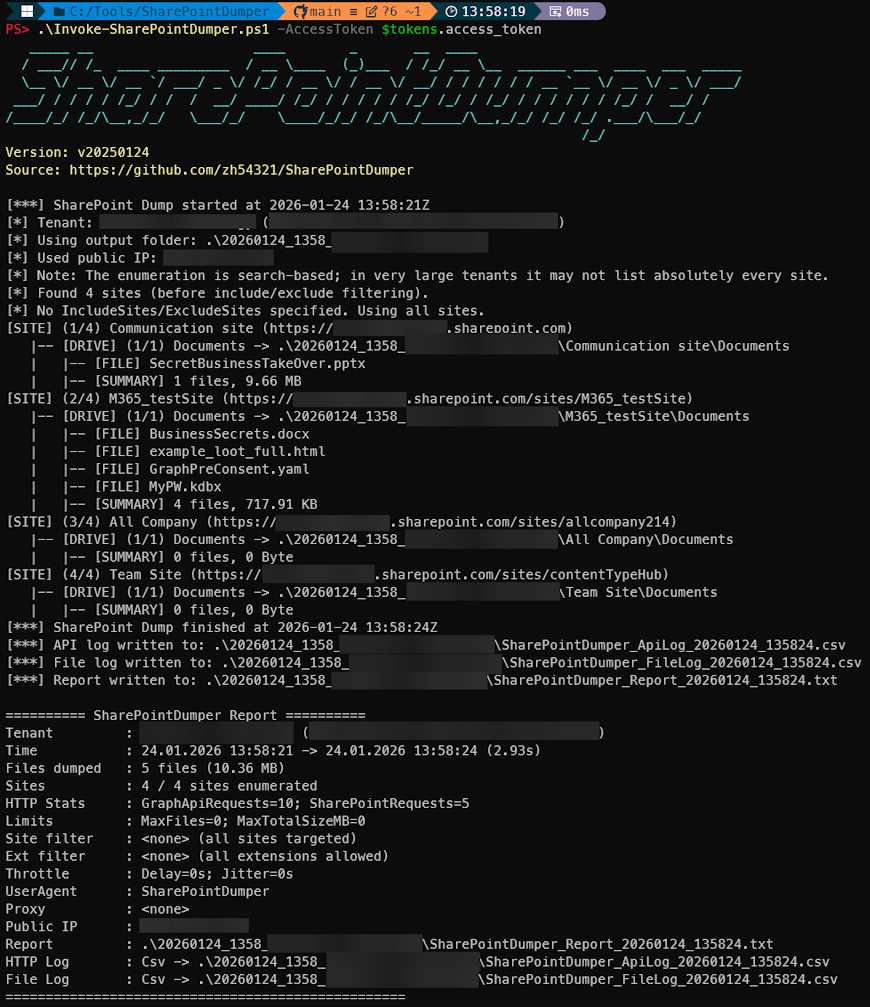 zh54321/sharepointdumper
Herramienta de extracción y auditoría de SharePoint en PowerShell para equipos rojos/azules/morados. Enumera todos los sitios/unidades de SharePoint…
 cbx216/cve-newgen-software-advisories
Advertencia para CVE-2025-65742 — Newgen OmniDocs LDAP Admin BFLA
 mr-r3b00t/crime-mapper
Una herramienta para mapear el cibercrimen
 smeegesec/hashtag
Identificación de Hash de Contraseñas
 vonuyvicoo/nextploiter
Explotador de NextJS para CVE-2025-55182 y más.
 indoushka/context-aware-offensive-intelligence
Marco de investigación que redefine la post-explotación mediante inteligencia de decisión.
 cr0wld3r/cve-2025-69612
Existe una vulnerabilidad de path traversal en TMS Management Console
 hackingyseguridad/smb
Colección de scripts de shell para auditoría del protocolo SMB, detección de vulnerabilidades (EternalBlue, SMBGhost), enumeración de sesiones nulas,…
 hackhermind-pixel/vulnerable-lab-exploitation
Un proyecto práctico que demuestra la configuración de un laboratorio de seguridad virtual, reconocimiento de red y explotación de CVE-2012-1823.
 keraattin/mongobleed-detector-cve-2025-14847
Mongobleed Detector CVE-2025-14847
 matank001/moxy
Moxy es una herramienta DAST de código abierto diseñada para pruebas de seguridad modernas en aplicaciones web. Proporciona una interfaz fácil de…
 logisek/baconsampler
Analiza el tráfico saliente en busca de callbacks sospechosos, similares a balizas, porque si sigue volviendo según un horario, probablemente no sea…
 samael0x4/cve-2026-21962
Vulnerabilidad no autenticada que puede permitir a atacantes remotos comprometer la confidencialidad y la integridad, pudiendo conducir a un…
 sohelyousef/js-secret-hunter
Escáner Python automatizado para detectar secretos incrustados (claves privadas, tokens de API) en archivos JavaScript del lado del cliente.
 fin3ss3g0d/cypherhound
Tu herramienta de acompañante de terminal de BloodHound basada en plantillas
 saaydmr/hikvision-exploiter
CVE-2017-7921, CVE-2021-36260 actualizado 21/01/2026








