
 #1
Playbooks de IR, triage, gestión de casos, recolección de evidencia y herramientas de gestión de incidentes.
Recomendado por Kitploit
 cisagov/check-your-pulse
Esta utilidad puede ayudar a determinar si existen indicadores de compromiso (IOCs) en los archivos de registro de un dispositivo VPN Pulse Secure…
 soteria-security/hafnium-ioc
Un script de PowerShell para identificar indicadores de explotación de CVE-2021-26855, CVE-2021-26857, CVE-2021-26858 y CVE-2021-26865
 qixils/anticropalypse
Bot de Discord para mitigar la vulnerabilidad aCropalypse (CVE-2023-21036, CVE-2023-28303) eliminando retroactivamente imágenes vulnerables.
 jenkinsci-cert/security-218
Desactiva el subsistema CLI/Remoting de Jenkins como mitigación contra las vulnerabilidades de ejecución remota de código no autenticada SECURITY-218…
 kolya5544/bearftp
Servidor FTP honeypot escrito en .NET Core (C#) tanto para Linux como para Windows.
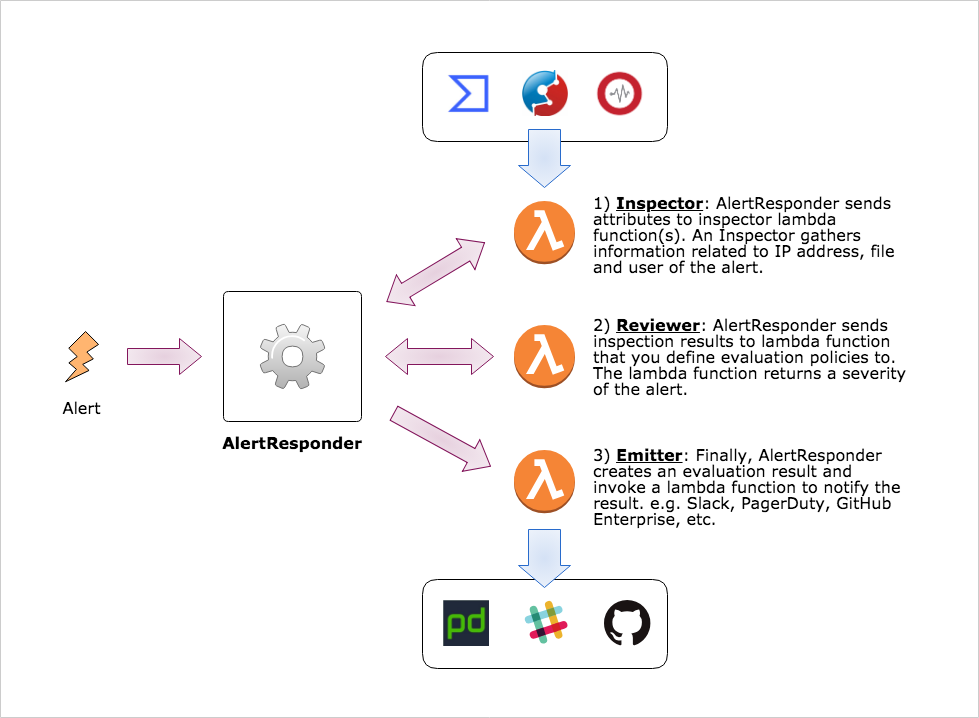 m-mizutani/alertresponder
Marco de respuesta automática a alertas de seguridad por AWS Serverless Application Model
 notawful/cve-2017-0199-fix
Solución rápida y sucia para que OLE2 ejecute código a través de .hta
 adamrpostjr/cve-2021-27065
Scripts rápidos de una línea en Powershell para detectar webshells, posibles zips y logs.
 dbrant/bios_memimage
Utilidad de imagen de RAM.
 puppetlabs-toy-chest/puppetlabs-cve20113872
Módulo de Puppet para ayudar a arreglar y migrar una implementación de Puppet (CVE-2011-3872)
 cosmo121/follina-remediation
Elimina la capacidad de ejecutar MSDT, en respuesta a CVE-2022-30190 (Follina)
 j81blog/adc-19781
Comprueba ADC para CVE-2019-19781
 insomnisec/detections-cve-2026-31431
Reglas de detección, firmas YARA, reglas auditd/Wazuh y plantillas de eventos MISP para la vulnerabilidad LPE CVE-2026-31431 del kernel Linux (Copy…
 gamingwithevets/msdt-disable
Desactivador del protocolo MSDT (herramienta de parche para CVE-2022-30190)
 aws-samples/kubernetes-log4j-cve-2021-44228-node-agent
Kubernetes DaemonSet que aplica parches en caliente a JVMs para mitigar las vulnerabilidades de Log4j2 (CVE-2021-44228, CVE-2021-45046)…
 jotaqc/cve-2022-30190_temporary_fix_source_code
Estos son los códigos fuente de los scripts de Python para aplicar la protección temporal contra la vulnerabilidad CVE-2022-30190 (Follina)
 sysadmin0815/fix-log4j-powershellscript
Mitigación de Log4Shell (CVE-2021-44228) - buscar y eliminar la clase JNDI de los archivos *log4j*.jar en el sistema con Powershell (Windows)
 leetxyz/cve-2021-44228-advisories
Lista de avisos de empresas sobre log4j








