
 #1
Playbooks de IR, triage, gestión de casos, recolección de evidencia y herramientas de gestión de incidentes.
Recomendado por Kitploit

 log2timeline/plaso
Motor de análisis forense digital que analiza registros, archivos y artefactos del sistema para construir superlíneas de tiempo, permitiendo la…
 microsoft/procdump-for-linux
Una versión para Linux de la herramienta ProcDump Sysinternals
 jpcertcc/logontracer
Investigue inicios de sesión maliciosos en Windows mediante la visualización y el análisis del registro de eventos de Windows.
 sleuthkit/autopsy
Autopsy® es una plataforma de informática forense y una interfaz gráfica para The Sleuth Kit® y otras herramientas de informática forense. Puede ser…
 rabbitstack/fibratus
Sensor de seguridad para la detección y protección de amenazas en tiempo real
 yeti-platform/yeti
Tu inteligencia de amenazas cotidiana
 rabobank-cdc/dettect
Detectar tácticas, técnicas y amenazas de combate
 jipegit/osxauditor
OS X Auditor es una herramienta forense informática gratuita para Mac OS X
 inverse-inc/packetfence
PacketFence es una solución de control de acceso a la red (NAC) gratuita y de código abierto, totalmente compatible y de confianza. Con un…
 mikeroyal/digital-forensics-guide
Guía de Forense Digital. Aprende todo sobre Forense Digital, Forense Informático, Forense de Dispositivos Móviles, Forense de Redes y Forense de…
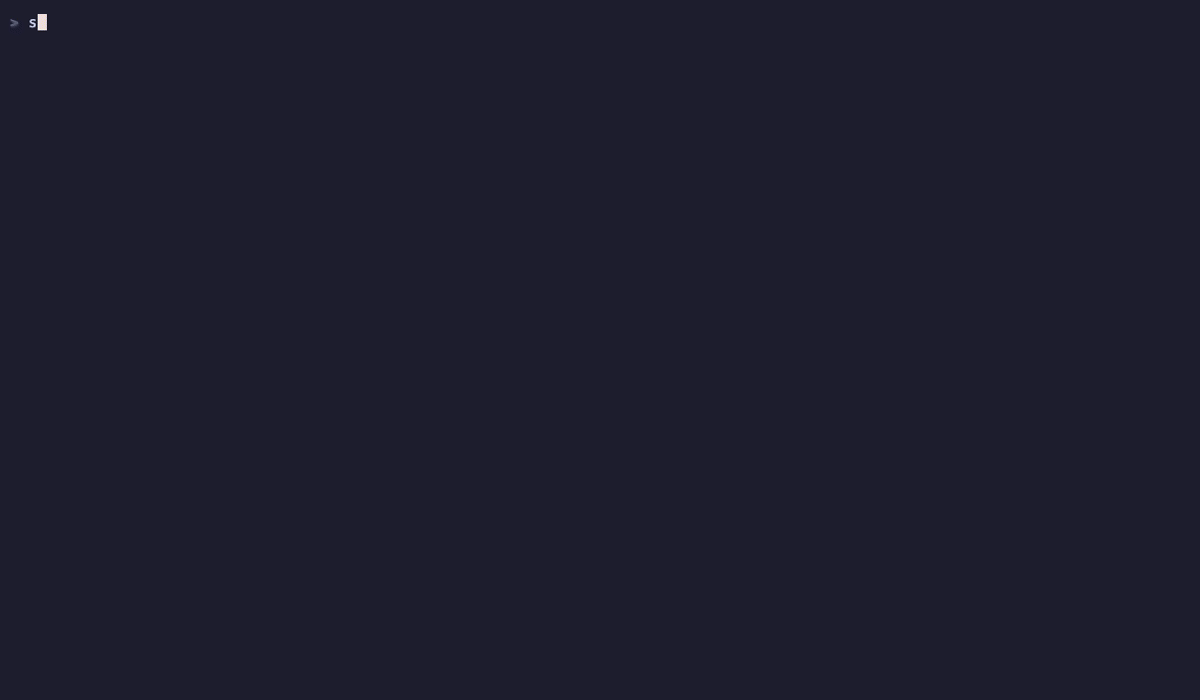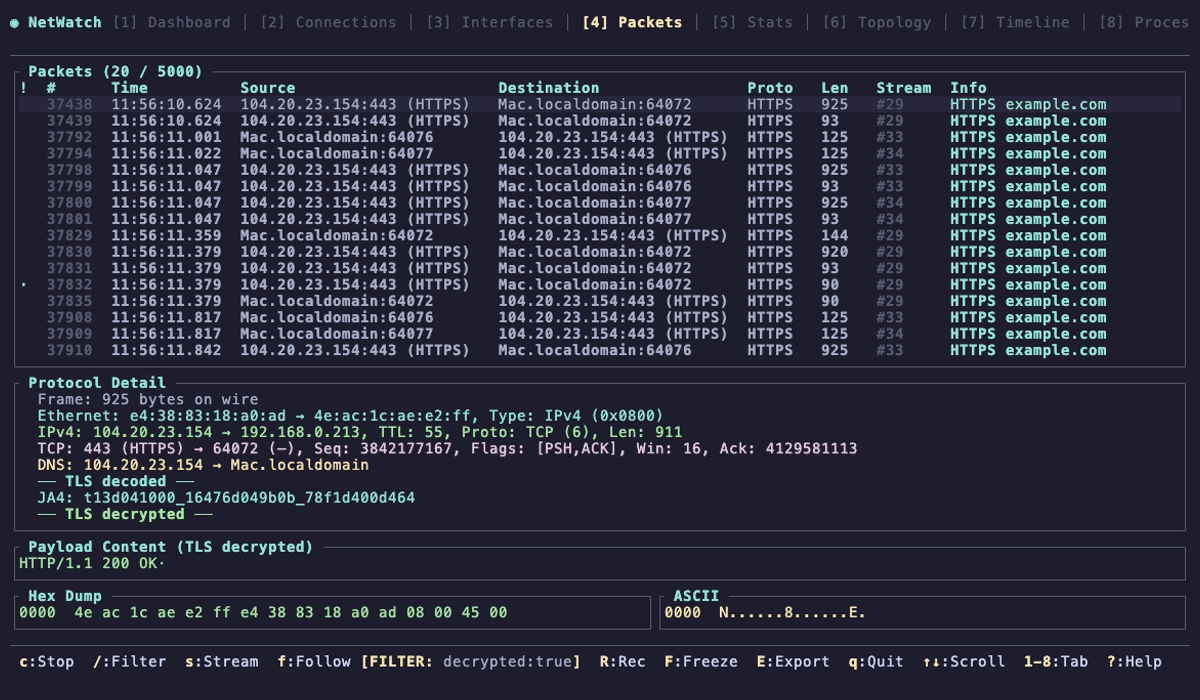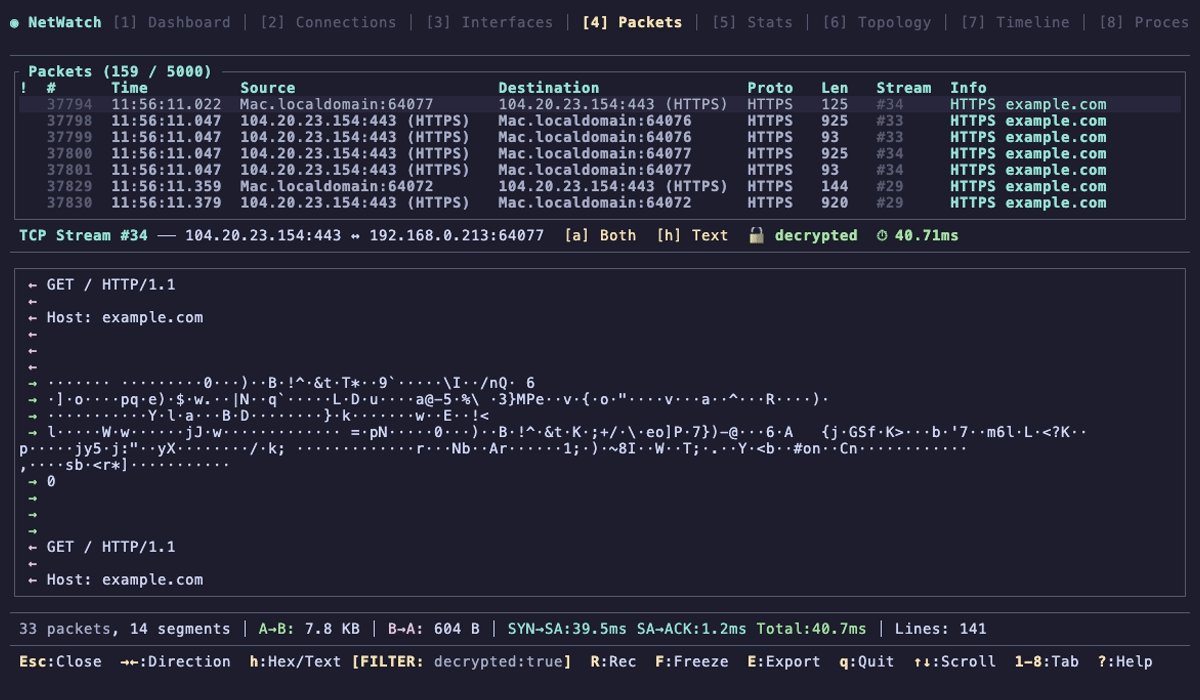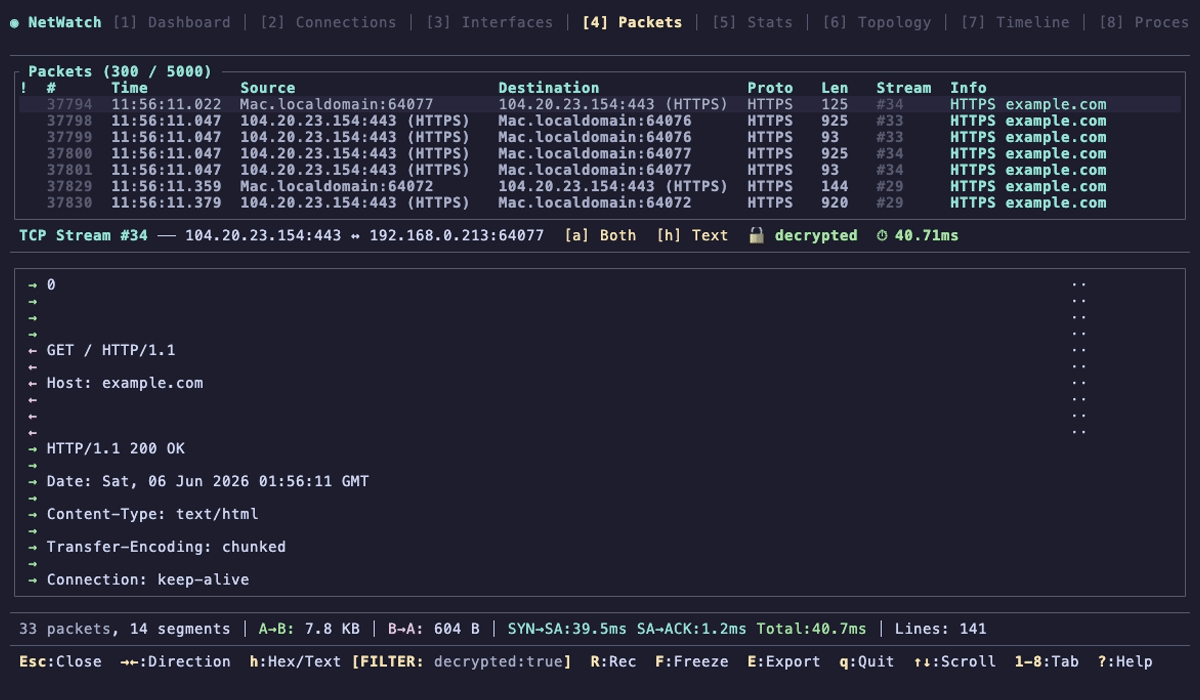 matthart1983/netwatch
Real-time network diagnostics in your terminal. One command, zero config, instant visibility.
 gamelinux/passivedns
A network sniffer that logs all DNS server replies for use in a passive DNS setup
 thinkst/opencanary
Honeypot de bajos recursos que emula servicios de red comunes para detectar la actividad del atacante posterior a una brecha, con módulos de…
 microsoft/msticpy
Herramientas de seguridad de inteligencia de amenazas de Microsoft
 sans-blue-team/deepbluecli
Herramienta de caza de amenazas basada en PowerShell que analiza los registros de eventos de Windows para detectar actividad maliciosa, incluidos…
 purp1ew0lf/blue-team-notes
¿No creías que iba a dejar fuera al blue team, verdad?
 neo23x0/loki
Escáner basado en IOC y YARA para detectar indicadores de compromiso mediante expresiones regulares de nombres de archivo, firmas YARA, coincidencia…
 ericzimmerman/kapefiles
Este repositorio sirve como un lugar para Targets y Modules creados por la comunidad para su uso con KAPE.






