
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Respuesta a Incidentes — Página 78 | Kitploit
Categorías

Respuesta a Incidentes

Playbooks de IR, triage, gestión de casos, recolección de evidencia y herramientas de gestión de incidentes.

Recomendado por Kitploit

Herramientas destacadas

10 seleccionadas
velociraptor preview#1

velociraptor

GitHubvelocidex/velociraptor
4.2khace 7h 25m
osquery preview#2

osquery

GitHubosquery/osquery
23.4khace 18h 8m
wazuh preview#3

wazuh

GitHubwazuh/wazuh
16.5khace 22h 28m
volatility3 preview#4

volatility3

GitHubvolatilityfoundation/volatility3
4.3khace 11 días
iris-web preview#5

iris-web

GitHubdfir-iris/iris-web
1.5khace 29 días
fleet preview#6

fleet

GitHubfleetdm/fleet
7.0khace 8h 59m
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4khace 8 días
plaso preview#8

plaso

GitHublog2timeline/plaso
2.2khace 18 horas
autopsy preview#9

autopsy

GitHubsleuthkit/autopsy
3.3khace 5 meses
mvt preview#10

mvt

GitHubmvt-project/mvt
15.5khace 2 días
Más nuevasRelevanciaMás popularesActualizadas recientemente
1416 resultados
rip_raw preview
Archived

rip_raw

GitHubcado-security/rip_raw

Rip Raw es una pequeña herramienta para analizar la memoria de sistemas Linux comprometidos.

memory-forensicsforensicsdata-recovery+3
133hace 4 años
Mandiant-Azure-AD-Investigator preview
Archived

Mandiant-Azure-AD-Investigator

GitHubmandiant/mandiant-azure-ad-investigator

Módulo de PowerShell de solo lectura para detectar UNC2452 y otros artefactos de actores de amenazas en Azure AD, auditar dominios federados,…
digital-forensicscloud-securitythreat-intelligence+4
650hace 3 años
halogen preview
Archived

halogen

GitHubtarget/halogen

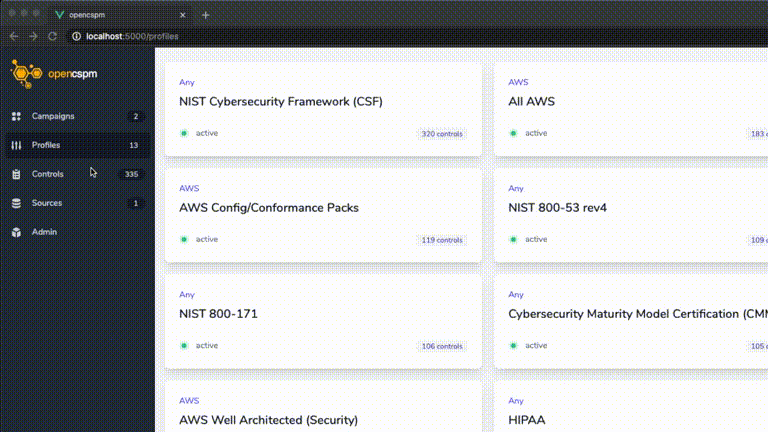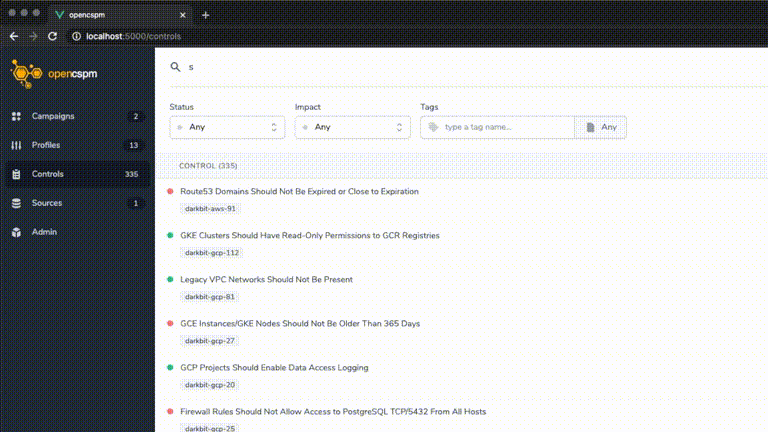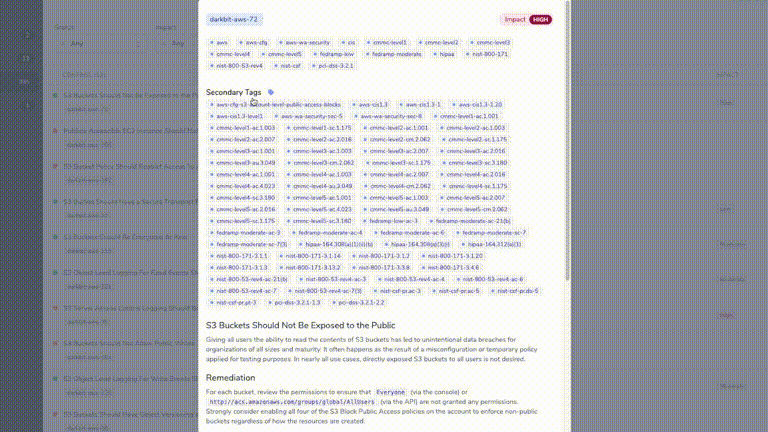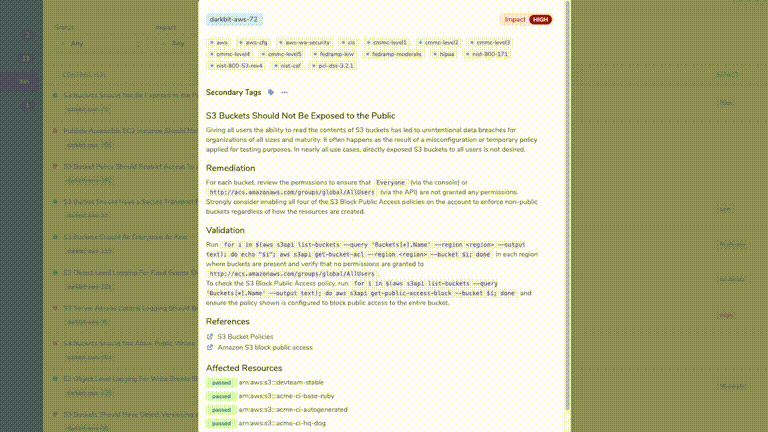
Crea automáticamente reglas YARA a partir de documentos maliciosos.
static-analysisforensicsmalware-analysis+2
211hace 4 años
opencspm preview
Archived

opencspm

GitHubopencspm/opencspm

Motor de Gestión de Postura de Seguridad en la Nube Abierto
cloud-infrastructure-securityvulnerability-scannersconfiguration-auditing+5
347hace 4 años
PSMDATP preview
Archived

PSMDATP

GitHubalexverboon/psmdatp

Módulo de PowerShell para administrar Microsoft Defender Advanced Threat Protection
configuration-auditingcloud-securitythreat-intelligence+2
76hace 3 años
sinter preview
Archived

sinter

GitHubtrailofbits/sinter

Un sistema de autorización de aplicaciones en modo de usuario para MacOS escrito en Swift.
defensive-toolsconfiguration-auditingincident-response
299hace 6 años
santa preview
Archived

santa

GitHubgoogle/santa

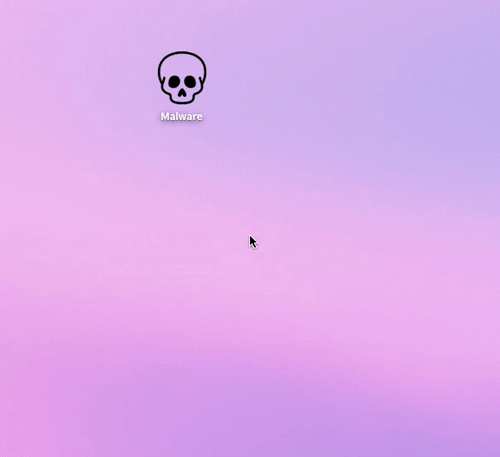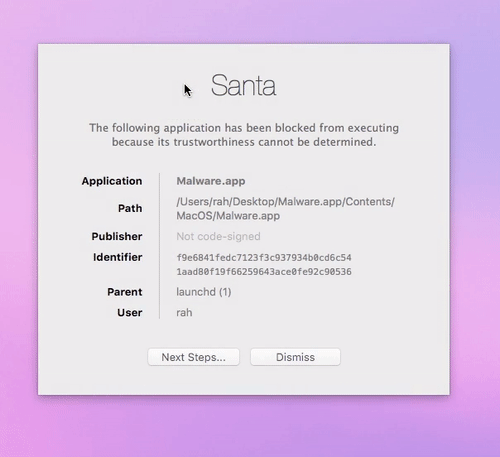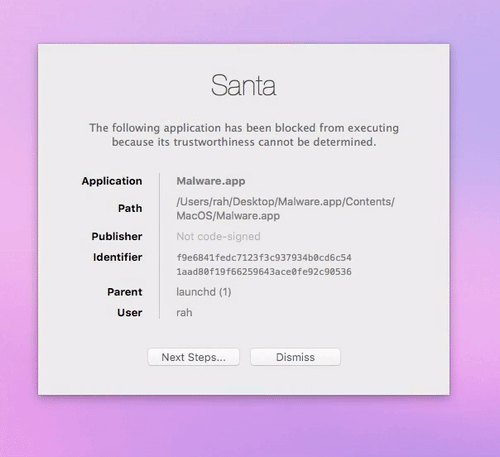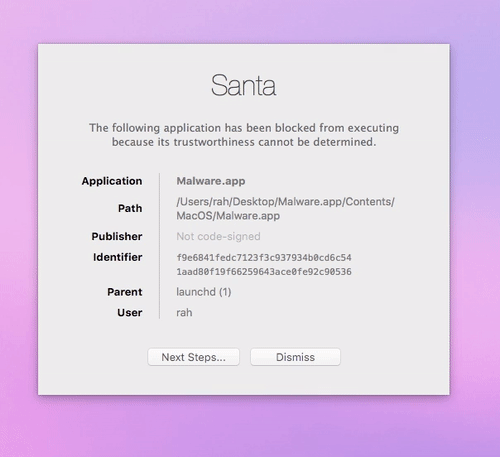
Un sistema de autorización y monitoreo binario para macOS

defensive-toolsincident-response
4.5khace 1 año
mitmengine preview
Archived

mitmengine

GitHubcloudflare/mitmengine

Una herramienta de detección MITM (monstruo en el medio). Utilizada para construir MALCOLM:
defensive-toolsnetwork-securitythreat-intelligence+1
813hace 2 años
AlertResponder preview
Archived

AlertResponder

GitHubm-mizutani/alertresponder

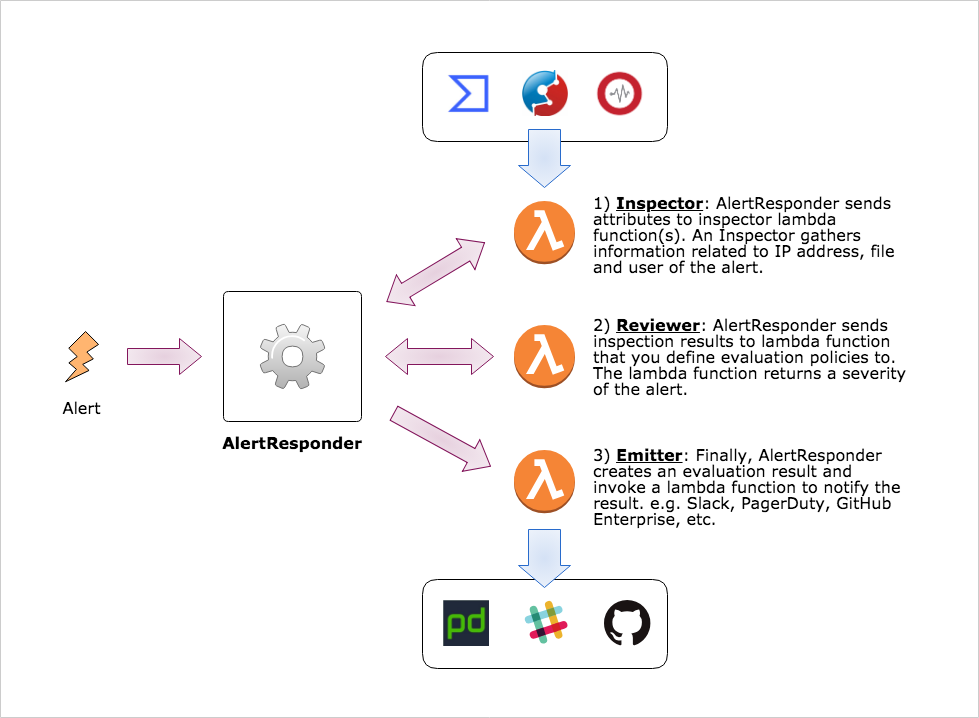
Marco de respuesta automática a alertas de seguridad por AWS Serverless Application Model

defensive-toolsserverless-securitycloud-security+2
14hace 6 años
AgentSmith-HIDS preview
Archived

AgentSmith-HIDS

GitHubebwi11/agentsmith-hids

Por Kprobe technology Sistema de Detección de Intrusiones Basado en Host de Código Abierto (HIDS), de E_Bwill.
privilege-escalationreconnaissancecontainer-security+4
602hace 5 años
thethe preview
Archived

thethe

GitHubelevenpaths/thethe

thethe

osintreconnaissanceinformation-gathering+4
115hace 6 años
exist preview
Archived

exist

GitHubnict-csl/exist

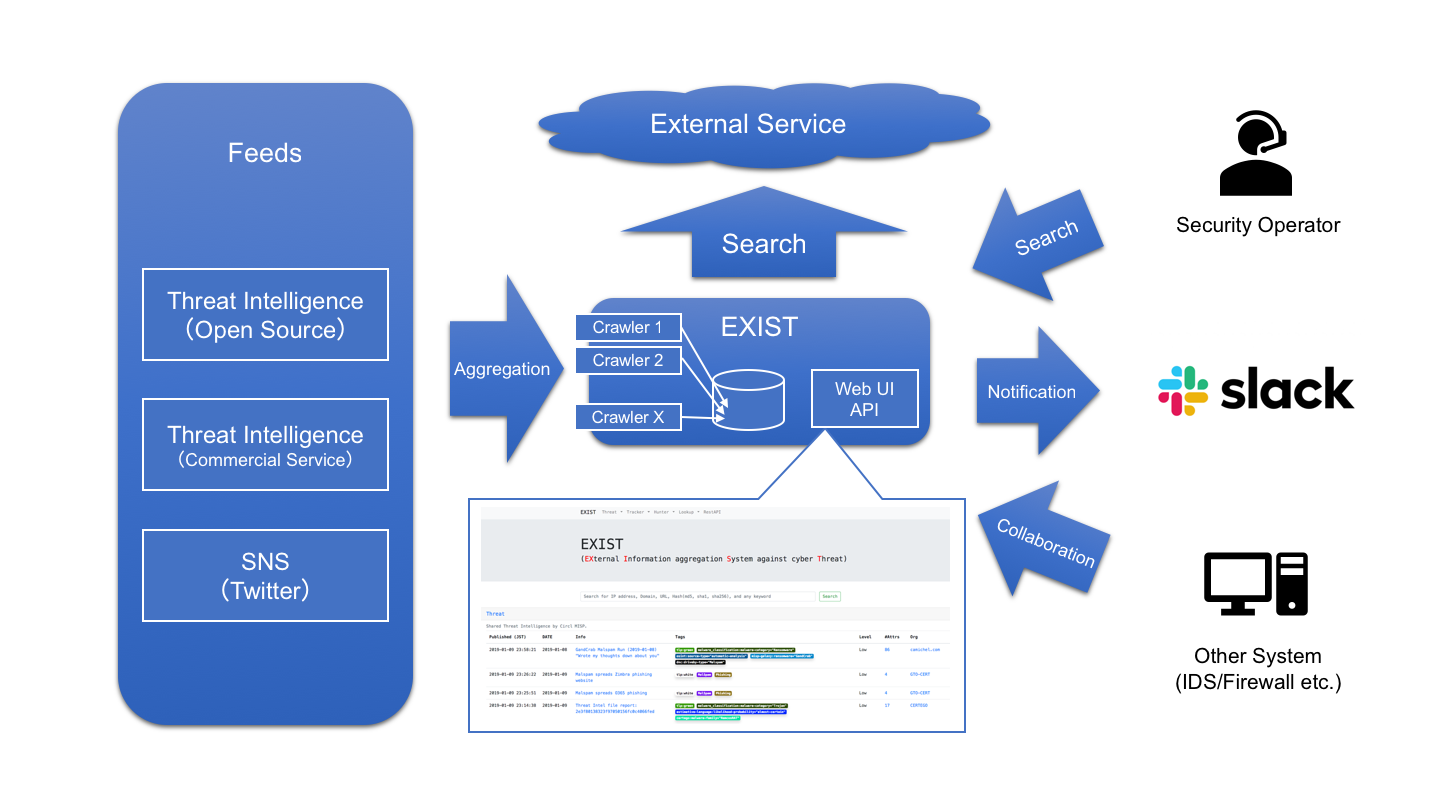
EXIST es una aplicación web para agregar y analizar inteligencia de amenazas cibernéticas.
ioc-managementosintthreat-feeds-aggregators+6
152hace 7 meses
threat_note preview
Archived

threat_note

GitHubdefensepointsecurity/threat_note

Cuaderno de investigación ligero de DPS
ioc-managementosintreconnaissance+3
434hace 2 años
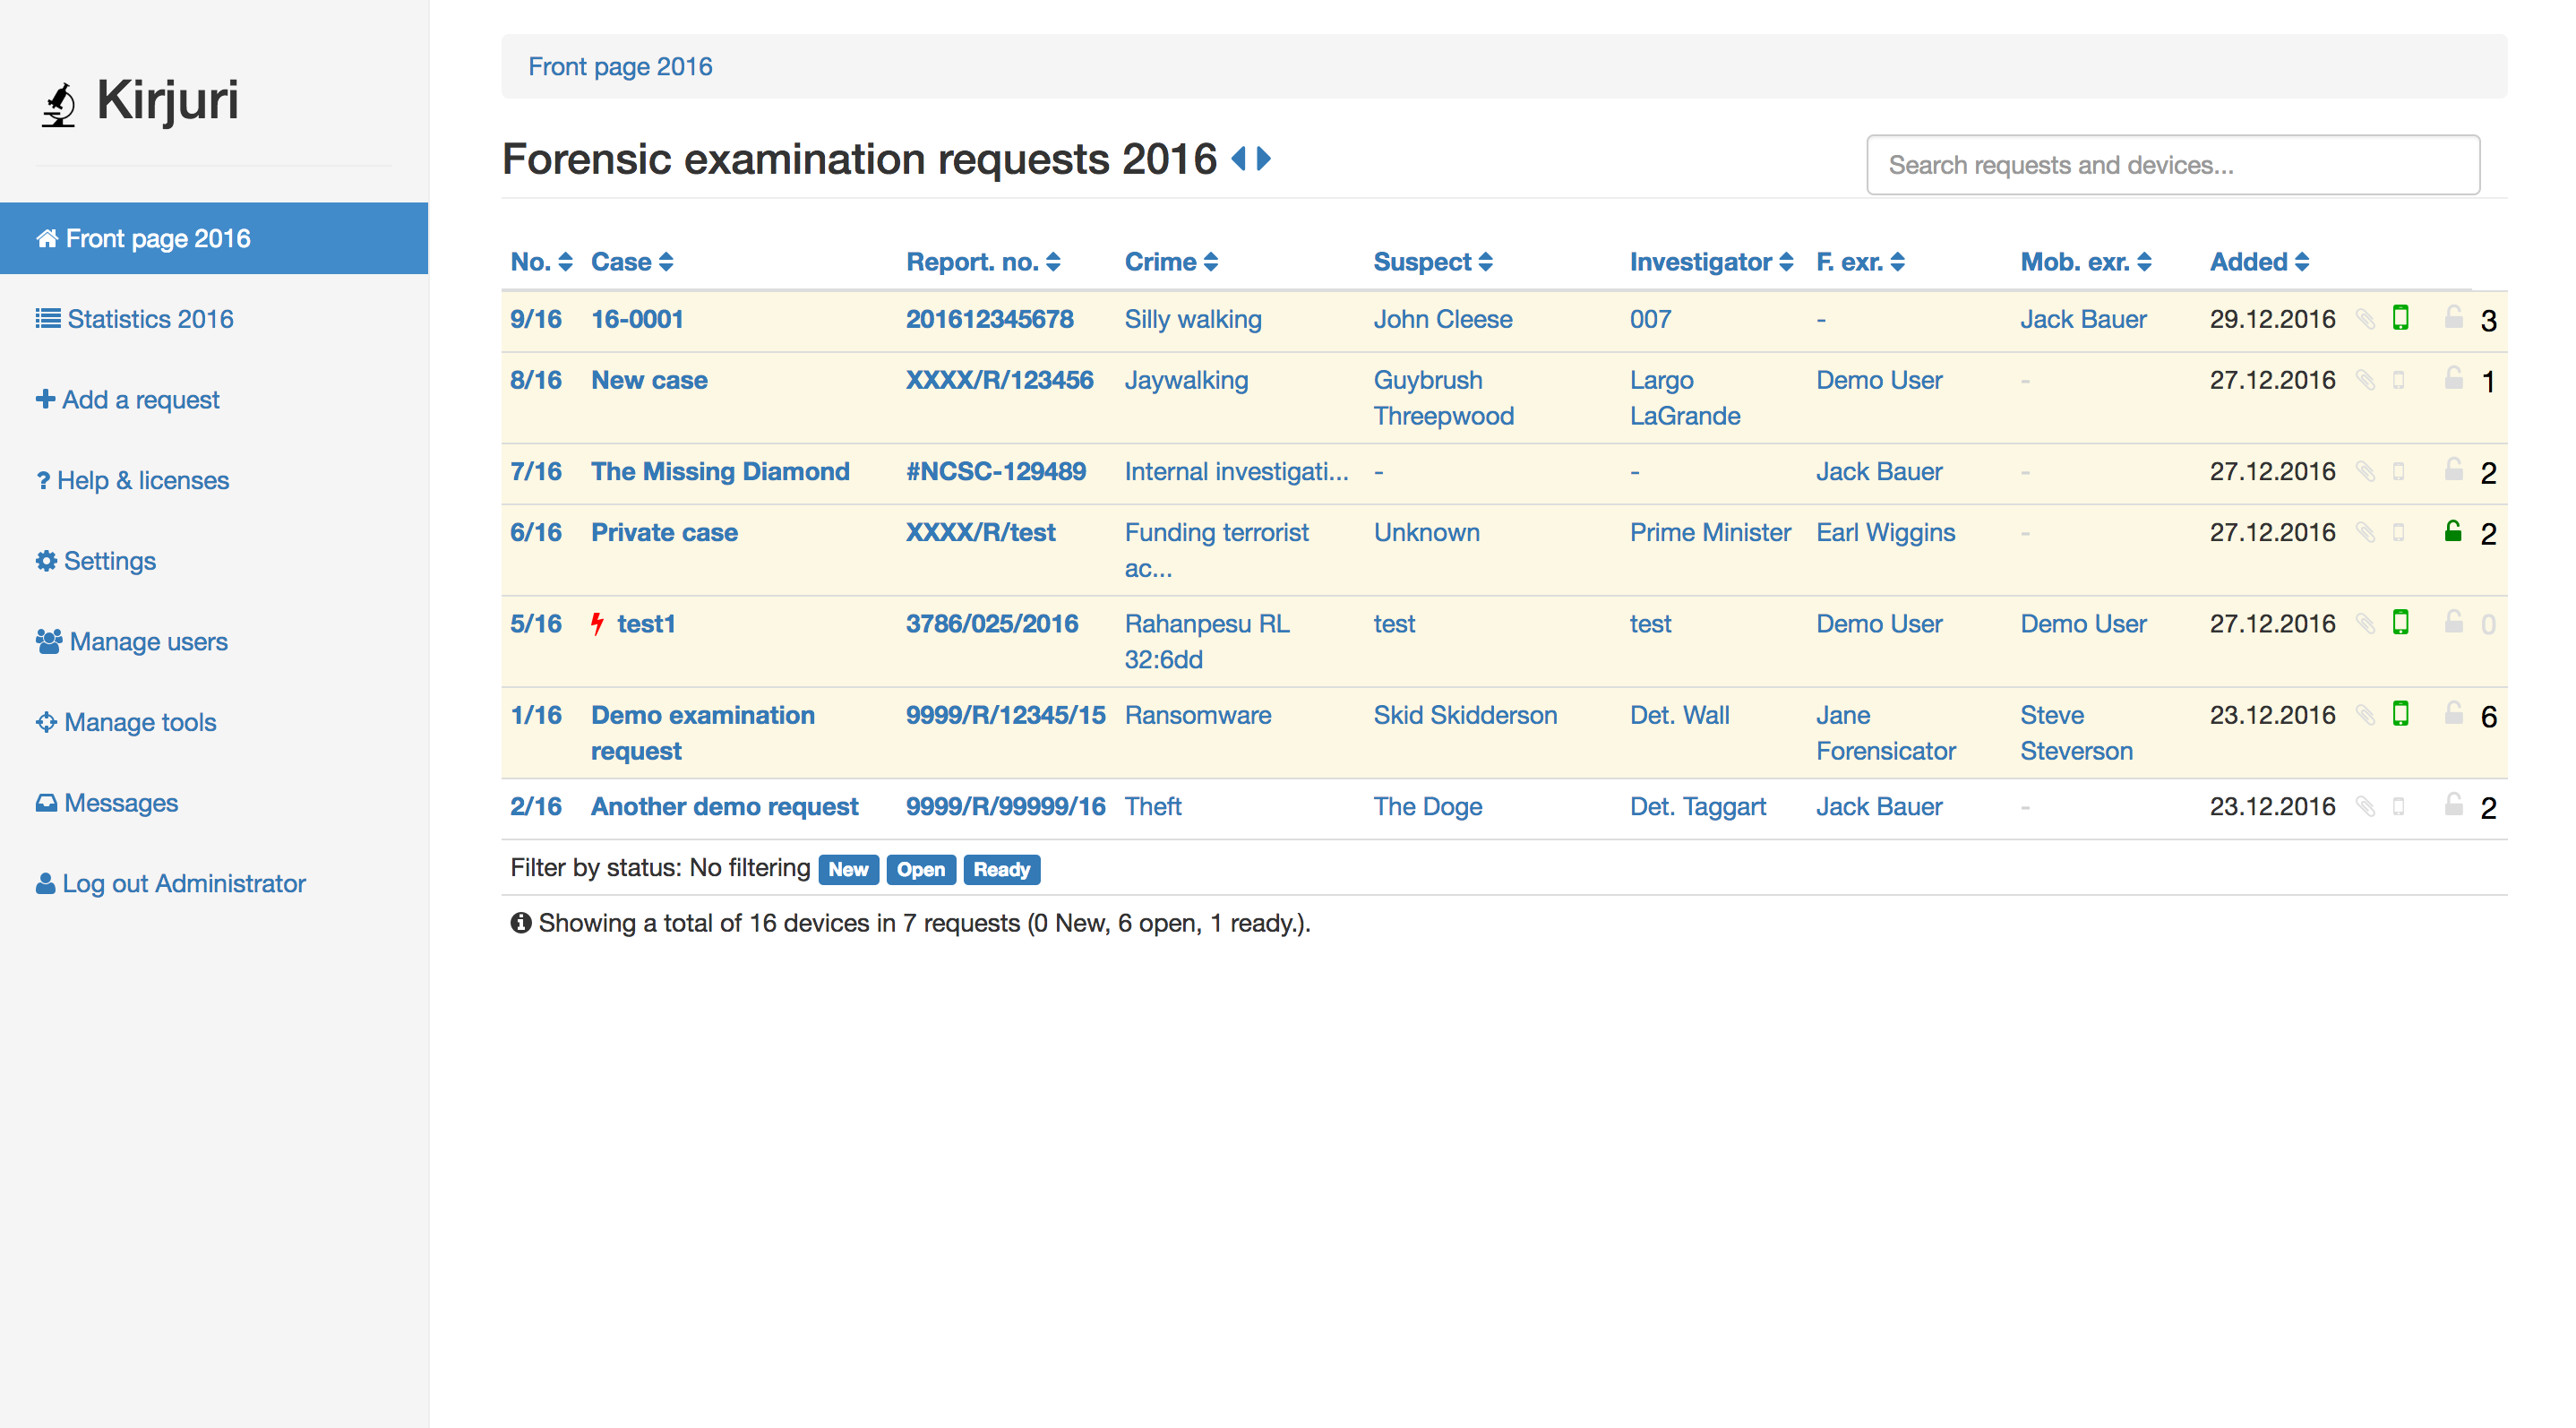
kirjuri preview
Archived

kirjuri

GitHubanttikurittu/kirjuri

Kirjuri es una aplicación web para gestionar casos y elementos de evidencia física forense.
forensicsdigital-forensicsincident-response
109hace 5 meses
usbrip preview
Archived

usbrip

GitHubsnovvcrash/usbrip

Seguimiento del historial de eventos USB en GNU/Linux

forensicsdigital-forensicsthreat-intelligence+2
1.2khace 4 años
mig preview
Archived

mig

GitHubmozilla/mig

Forensia digital distribuida y en tiempo real a la velocidad de la nube
disk-forensicsmemory-forensicsvulnerability-analysis+6
1.2khace 7 años
MozDef preview
Archived

MozDef

GitHubmozilla/mozdef

OBSOLETO - MozDef: Plataforma de Defensa Empresarial de Mozilla
defensive-toolscloud-securitythreat-intelligence+2
2.2khace 4 años
stenographer preview
Archived

stenographer

GitHubgoogle/stenographer

Stenographer es una solución de captura de paquetes que tiene como objetivo volcar rápidamente todos los paquetes al disco, para luego proporcionar…


packet-sniffing-analysisnetwork-forensicsforensics+3
1.8khace 5 años
Anterior1…777879Siguiente