
 #1
Herramientas para gestionar identidades de usuario, autenticación, autorización y controles de acceso dentro de sistemas y redes.
Recomendado por Kitploit
 secureworks/whiskeysamlandfriends
Framework basado en Python para generar tokens Golden SAML, tickets Kerberos y tokens de acceso de Azure con el fin de explotar sistemas de identidad…
 mx-moth/flask-saml2
Librería de Flask para construir Proveedores de Servicios SAML y Proveedores de Identidad
 ricardojoserf/adduser-samr
Crear administradores locales en Windows usando la API SAMR. En C#, Crystal, Python, Rust, Golang, Nim y Deno (Javascript)
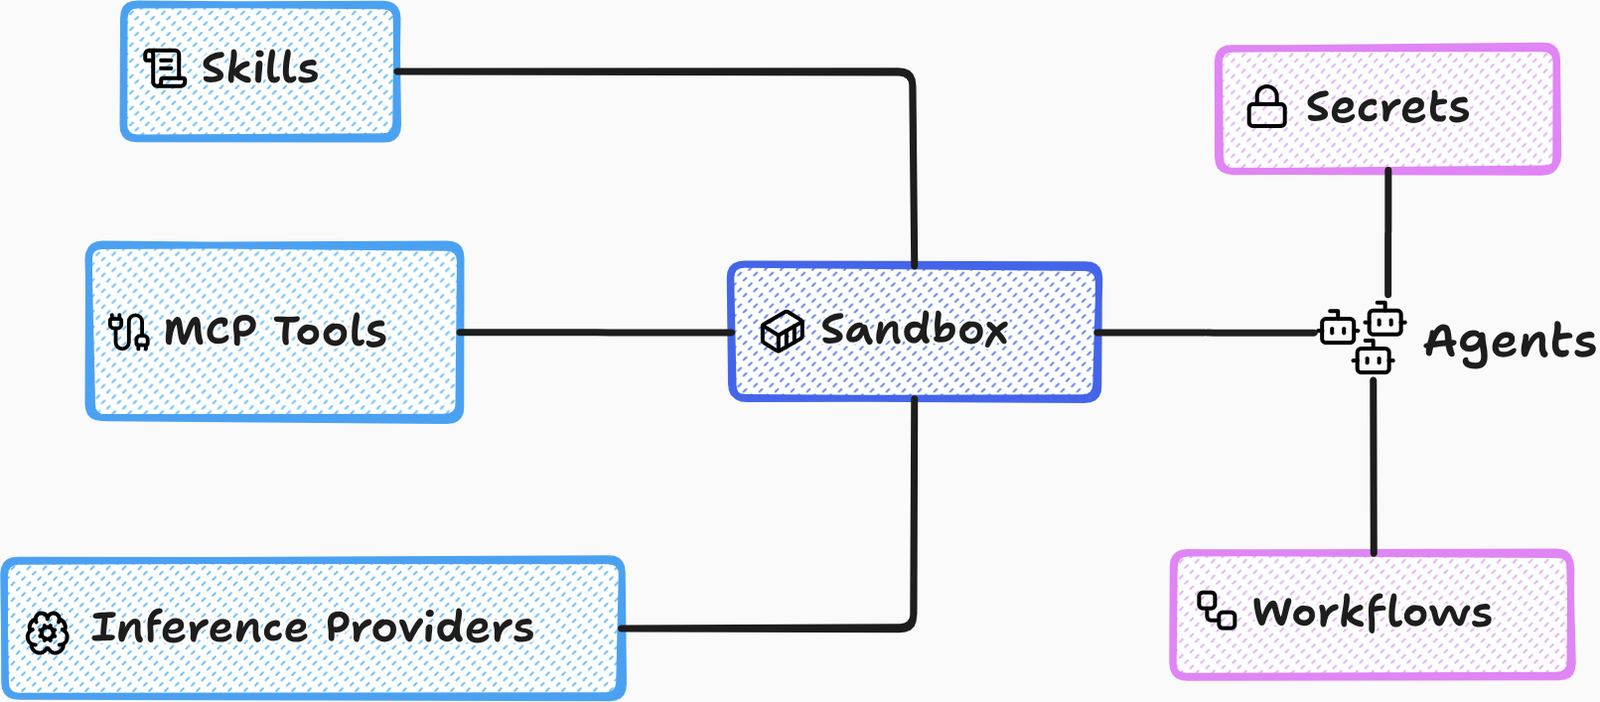 accuknox/agentz
Plataforma de IA agéntica de confianza cero. Compatible con despliegues SaaS y OnPrem (aislados).
 portswigger/oauth-scan
Extensión de Burp Suite útil para verificar la seguridad de OAUTHv2 y OpenID
 rhinosecuritylabs/iamactionhunter
Un analizador de declaraciones de políticas IAM de AWS y herramienta de consulta.
 praetorian-inc/oauthseeker
Una aplicación maliciosa de OAuth que puede ser utilizada tanto para ataques de phishing internos como externos dirigidos a usuarios de Microsoft…
 aydinnyunus/cve-2025-29927
CVE-2025-29927 Prueba de concepto
 henkru/cs-token-vault
Bóveda de tokens en memoria BOF para Cobalt Strike
 temp43487580/entrapassthecert
Herramienta para solicitar el certificado P2P de Entra ID y autenticarse con él en dispositivos remotos unidos a Entra.
 blacksky-algorithms/atproto
Fork de la implementación de referencia del Protocolo AT con AppView optimizado para rendimiento, indexador de firehose basado en Rust,…
 hikari-systems/slater
Low-memory graphdb with Bolt+tls support, at-rest encryption & vectors designed for local replica graph use cases.
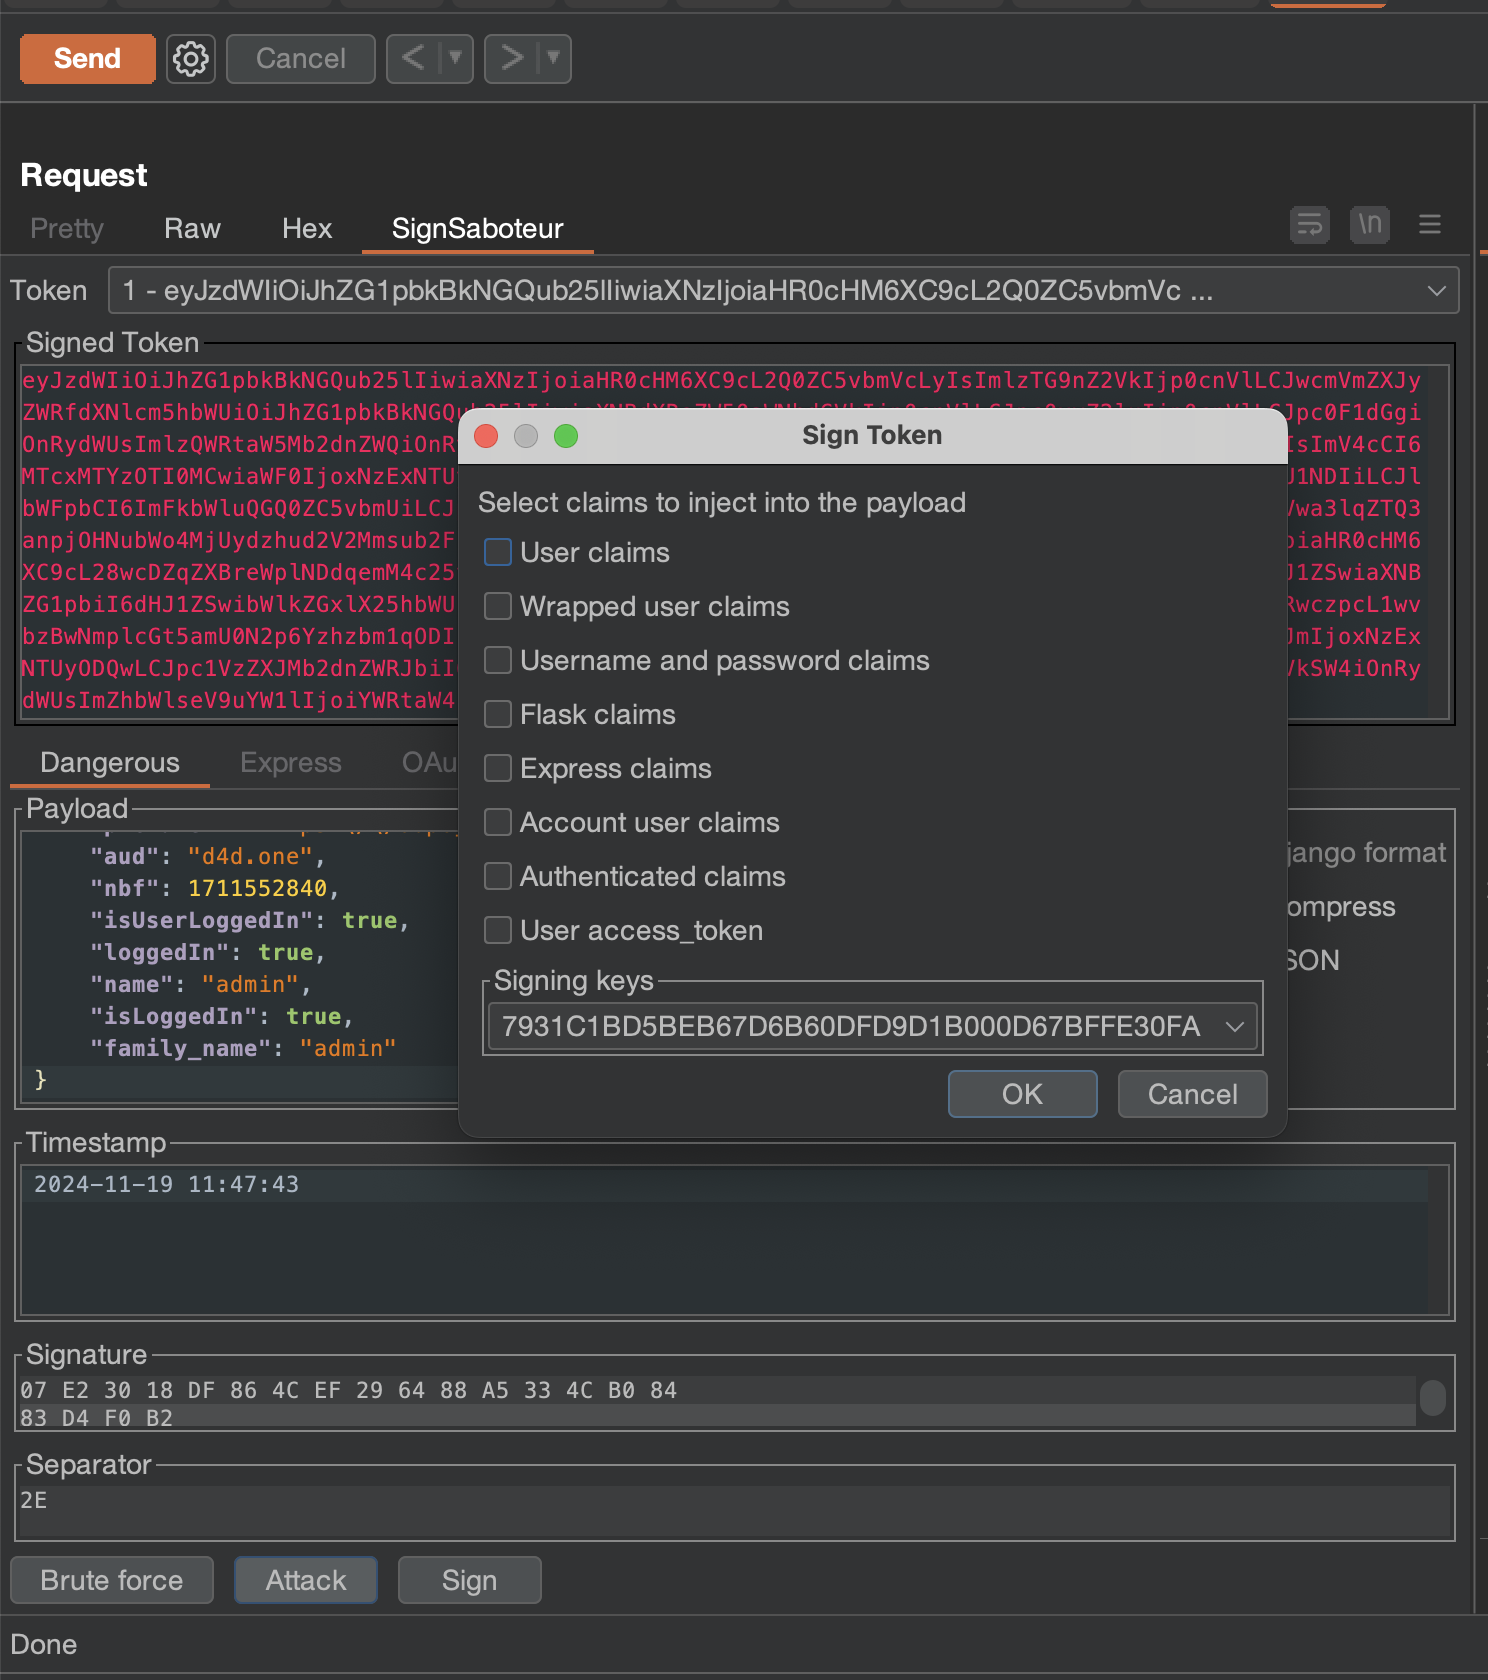 d0ge/sign-saboteur
SignSaboteur es una extensión de Burp Suite para editar, firmar y verificar varios tokens web firmados
 ustayready/thunderstorm
Un motor de recolección y derivación. Mapea tu entorno, evalúa los permisos y la confianza efectivos, y escribe un grafo de ataque completo como un…
 lightspin-tech/red-shadow
Escanea configuraciones de IAM de AWS en busca de shadow admins detectando políticas de denegación mal configuradas que no restringen las acciones de…
 eshlomo1/cloudsec
Domina el arte de la explotación en la nube. Un recurso especializado para investigadores de seguridad ofensiva y red teamers centrado en weaponizar…
 ymsniper/noeyes
Chat de terminal seguro. Servidor de reenvío ciego con cifrado E2E y cero metadatos. PyNaCl XSalsa20-Poly1305 + Ed25519 + secreto hacia adelante.…
 sfewer-r7/cve-2026-55040
Exploit de prueba de concepto para Microsoft SharePoint CVE-2026-55040 que forja tokens JWT, omite la autenticación, descubre automáticamente…








