
 #1
Herramientas para gestionar identidades de usuario, autenticación, autorización y controles de acceso dentro de sistemas y redes.
Recomendado por Kitploit

 ziedelifa/booked-security-backport
Backport de seguridad no oficial de la comunidad para Booked 2.4.4, que mitiga CVE-2026-22341, CVE-2026-57746 y CVE-2026-57747.
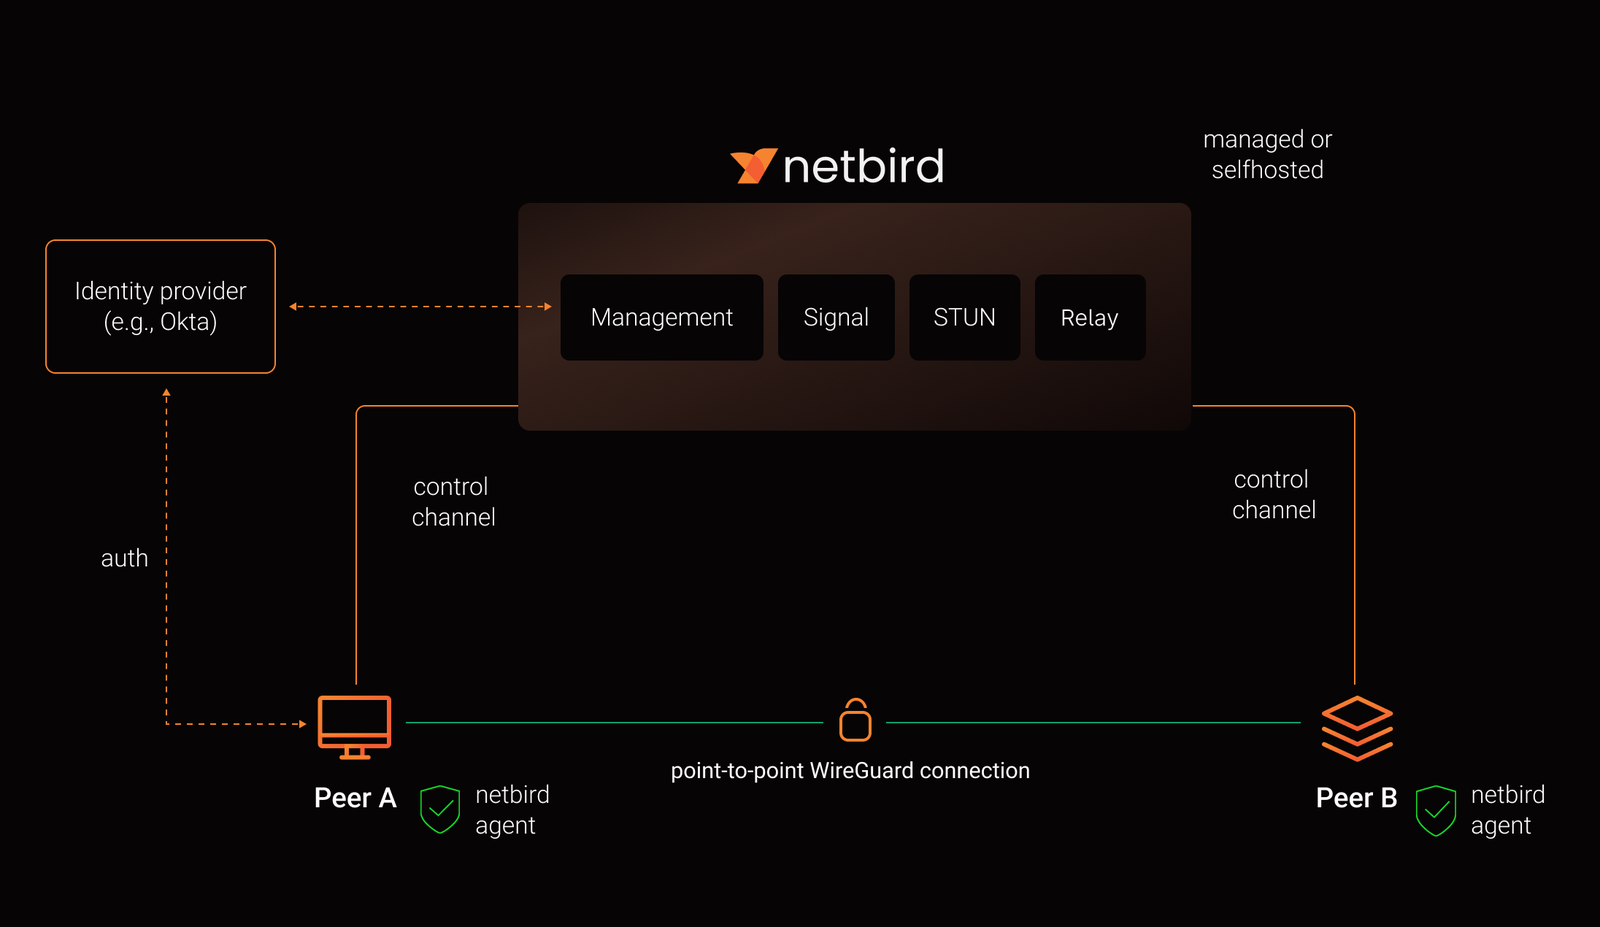 netbirdio/netbird
Plataforma de redes Zero Trust basada en identidad que crea redes superpuestas WireGuard peer-to-peer con políticas de acceso granulares, SSO/MFA y…
 keyshade-xyz/keyshade
Herramienta de gestión de secretos y configuración en tiempo real
 garudex-labs/caracal
🐾 Autoridad, no credenciales, para agentes de IA: acciones aprobadas por políticas, delegación que solo puede restringirse, revocación instantánea,…
 apache/shiro
Framework de seguridad Java que proporciona API de autenticación, autorización, criptografía y gestión de sesiones para proteger aplicaciones desde…
 abraxas/loom-ws-hitl
Un usuario de Loom que puede invocar un agente a través del websocket omite las políticas de aprobación que enviaría una invocación HTTP. Un…
 abraxas/loom-mcp-userkey-follow
Un administrador de Loom MCP en un grupo puede mover un conector a un nuevo host. La clave de administrador se elimina. Las claves de API guardadas…
 abraxas/loom-logs-owner
Un usuario de Loom que puede leer sesiones en el grupo de un agente puede leer los prompts y respuestas de otro usuario desde los registros, trazas e…
 abraxas/loom-idp-issuer-swap
Un administrador de seguridad de Loom puede cambiar únicamente el emisor de SSO y mantener una asignación de grupo de superadministrador. El inicio…
 abraxas/loom-ci-name-adopt
Un administrador de agentes de Loom puede nombrar un arnés para que adopte el intérprete de código de otro grupo y luego eliminar ese intérprete…
 abraxas/loom-adk-ci-glob
En Loom, una regla de aprobación llamada code_interpreter pausa la herramienta Strands y omite las herramientas de código y comandos de ADK. Las…
 abraxas/loom-adk-a2a-hitl
En Loom con google-adk 2.13.0, una herramienta de agente a agente nunca espera la comprobación de aprobación, por lo que el envío se completa. La…
 mihhailsokolov/bloodtrail
Controlador de motor de grafos en memoria para BloodHound CE que acelera las consultas de rutas de ataque y Cypher en grandes bosques de Active…
 ymsniper/vault-share
Uso compartido de archivos cifrados autoalojado y solo por invitación en Flask. Cada archivo obtiene su propia clave AES-256-GCM, sellada con HPKE…
 abraxas/chatwoot-hook-inbox-idor
Chatwoot v4.19.1 - Medio: 6.6 - Administrador remoto - configuración entre inquilinos - el hook de integración acepta un inbox_id ajeno y fuerza el…
 abraxas/webmin-postfix-opts-acl
Webmin 2.670 Alta 8.1 Omisión remota de ACL. El usuario de Postfix con general=0/startstop=0 sigue escribiendo main.cf mediante save_opts_misc.cgi.…
 benthecyberone/copperhound
Rust attack-path analysis for AD, ADCS and Entra ID
 excession-labs/web-security-fixtures
Fixtures locales ejecutables para fallos de seguridad web y de API comunes: modo vulnerable, modo corregido, verificador, ejecución grabada.








