
 #1
Herramientas para gestionar identidades de usuario, autenticación, autorización y controles de acceso dentro de sistemas y redes.
Recomendado por Kitploit
 abraxas/joomla-levels-api
Joomla 6.1.3 - High - Remote - ACL - GET /api/v1/users/levels leaks view levels
 abraxas/bitwarden-cipher-create-acl
Bitwarden Server v2026.9.2 - High - IDOR - plant decryptable vault items into collections the caller cannot write
 w01fh4cker/cve-2024-27198-rce
CVE-2024-27198 & CVE-2024-27199 Bypass de autenticación --> RCE en JetBrains TeamCity Pre-2023.11.4
 immersive-labs-sec/cve-2025-31161
Prueba de concepto para CVE-2025-31161 / CVE-2025-2825
 0xgh057r3c0n/cve-2025-31161
🛡️ CVE-2025-31161 - Exploit de Omisión de Autenticación en Creación de Usuarios de CrushFTP
 baph00met/cve-2024-47533
CVE-2024-47533: Omisión de autenticación y ejecución de código en Cobbler
 m-cetin/cve-2024-0204
Este script explota la vulnerabilidad CVE-2024-0204 en Fortra GoAnywhere MFT, permitiendo la creación de usuarios administrativos no autorizados, con…
 0xkami/cve-2020-13933
cve-2020-13933 vulnerabilidad de omisión de autorización de Apache Shiro
 mrpayloadc/cve-2025-0316-exploit
Exploit automatizado de omisión de autenticación para CVE-2025-0316 dirigido a WordPress WP Directorybox Manager. Presenta enumeración de usuarios,…
 hotblac/cve-2023-34034
Demostración del bypass de autorización CVE-2023-24034 en Spring Security
 xitexploiter96-dot/cve-2025-23419
Probador de explotación de reutilización de sesión TLS basado en Python que verifica vulnerabilidades de omisión de autenticación en servidores mal…
 rachidafaf/bola-cve-2023-27524
Demuestra la vulnerabilidad CVE-2023-27524 de Autorización a Nivel de Objeto Rota (BOLA) con implementaciones vulnerables y corregidas de API Flask…
 metasploit403/cve-2025-29927-lab
Aplicación Next.js deliberadamente vulnerable que demuestra CVE-2025-29927 (bypass de autenticación basado en middleware) para aprendizaje y práctica…
 0xb0y426/cve-2023-27350-poc
Exploit de prueba de concepto para el bypass de autenticación CVE-2023-27350 en PaperCut MF/NG, que permite la interacción no autenticada con…
 boreas37/cve-2026-41452-poc
CVE-2026-41452 — Krayin CRM bypass del instalador sin autenticación (X-Requested-With) → toma de control del administrador. Verificado: sobrescritura…
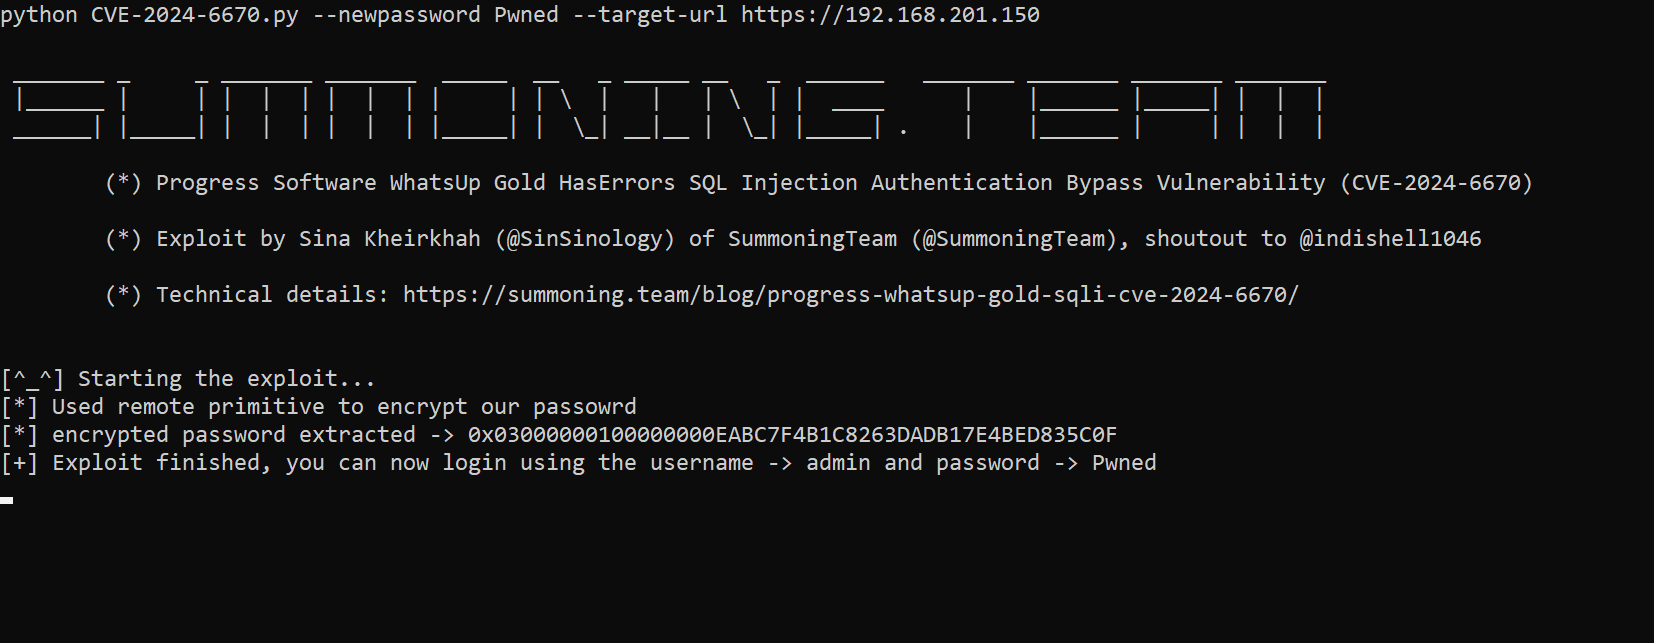 sinsinology/cve-2024-6670
Exploit de prueba de concepto para el bypass de autenticación por inyección SQL en Progress WhatsUp Gold (CVE-2024-6670). Incluye análisis de causa…
 sleepycofe/cve-2021-26102
PoC del bypass de autenticación de FortiWAN (https://www.fortiguard.com/psirt/FG-IR-21-048)
 sysirq/fortios-auth-bypass-exploit-cve-2024-55591
Exploit en Python para CVE-2024-55591, que omite la autenticación de FortiOS para ejecutar comandos remotos en dispositivos FortiGate y FortiProxy…








