
 #1
Herramientas para gestionar identidades de usuario, autenticación, autorización y controles de acceso dentro de sistemas y redes.
Recomendado por Kitploit

 imbas007/auth-bypass-cve-2025-40554
Exploit de prueba de concepto para CVE-2025-40554, una omisión de autenticación en SolarWinds Web Help Desk. Incluye plantilla Nuclei y exploit…
 chaitanyagarware/cve-2026-54519
Página de aterrizaje de aviso público para CVE-2026-54519: falta de comprobaciones de propiedad en las API de memoria de ai-agent-automation que…
 redteambrasil/cve-2019-19550
Exploit de prueba de concepto para el bypass de autenticación en Senior Rubiweb 6.2.34, que permite el acceso de administrador a información sensible…
 xltj/nopac
Implementación en Go de NoPac, que explota CVE-2021-42278 y CVE-2021-42287
 ubaydev/cve-2024-10508
Prueba de concepto del exploit para CVE-2024-10508: escalada de privilegios sin autenticación mediante la omisión de la recuperación de contraseña en…
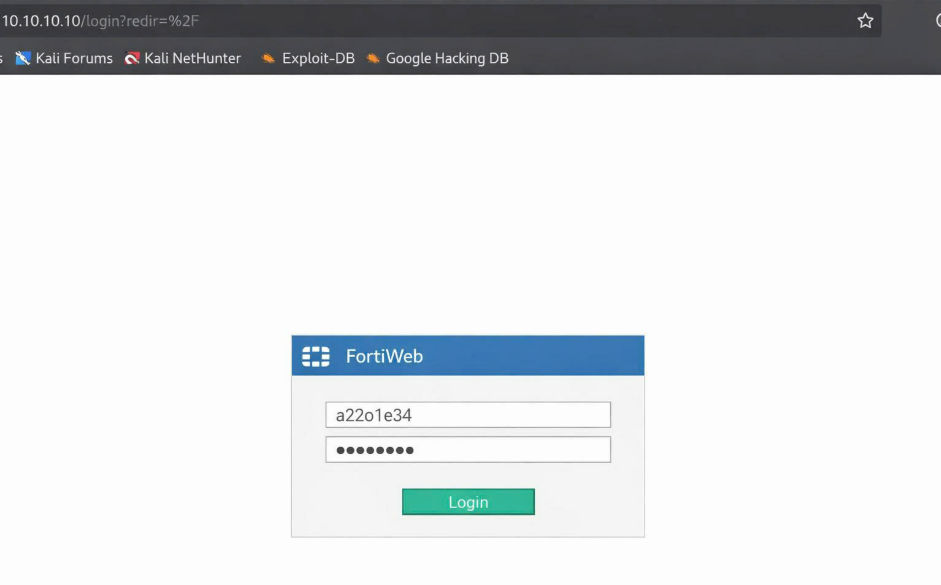 litndat/vulnerability-cve-2025-64446-cve-2025-58034
Exploit PoC para FortiWeb CVE-2025-64446 (bypass de autenticación mediante path traversal) y CVE-2025-58034 (inyección de comandos del sistema…
 lequoca/fortinet-fortiweb-cve-2025-64446-58034
Investigación de seguridad sobre vulnerabilidades de Fortinet FortiWeb (CVE-2025-64446, CVE-2025-58034)
 izxci/cve-2026-8206
Exploit para CVE-2026-8206 dirigido a la toma de control de cuenta no autenticada en el plugin Kirki de WordPress. Proporciona una prueba de concepto…
 fu2x2000/cve-2023-46747
Exploit para CVE-2023-46747, una vulnerabilidad crítica de omisión de autenticación en F5 BIG-IP, que permite la ejecución remota de código sin…
 ex-cal1bur/cve-2026-44595
# CVE-2026-44595 YAMCS Enumeración de usuarios no autorizada a través de IAM API
 b4sh0xf/poc-cve-2025-29927
→ PoC para CVE-2025-29927
 ayato-shitomi/weblab_cve-2025-29927
Next.js Auth Bypass Lab ‐ CVE-2025-29927
 wing-song/cve-2021-37580
Apache ShenYu Bypass de Autenticación de Administrador
 randomrobbiebf/cve-2024-50477
Stacks Mobile App Builder <= 5.2.3 - Omisión de autenticación mediante apropiación de cuentas

 kit-lang/packages/kit-policy
Un marco de autorización flexible y componible para Kit (inspirado en Action Policy)
 abraxas/proftpd-sftp-copy-file-write
ProFTPD 1.3.9d - Alta - Remota - Privilegio residual / Escritura de archivos - La copia de archivos por SFTP omite el permiso WRITE en el destino
 abraxas/bitwarden-cipher-create-acl
Bitwarden Server v2026.9.2 - Alta - IDOR - insertar elementos de bóveda descifrables en colecciones en las que el llamador no puede escribir
 manbahadurthapa1248/cve-2026-29000---pac4j-jwt-authentication-bypass-poc
Prueba de concepto de exploit para CVE-2026-29000, una omisión de autenticación en pac4j-jwt. Forja tokens JWT para obtener acceso de administrador a…








