
 #1
Herramientas para gestionar identidades de usuario, autenticación, autorización y controles de acceso dentro de sistemas y redes.
Recomendado por Kitploit

 h4x0r-dz/cve-2024-3656
La API de administración de Keycloak permite a usuarios con privilegios bajos utilizar funciones administrativas
 irsl/lgosp-poc
PoC de bypass de autenticación en LG On Screen Phone (CVE-2014-8757)
 trappsec-dev/trappsec
Framework de código abierto para incrustar rutas señuelo realistas y campos de miel en APIs para detectar atacantes que exploran la lógica de…
 synacktiv/cve-2025-47227_cve-2025-47228
Script de explotación de ejecución remota de comandos pre-autenticada en ScriptCase (CVE-2025-47227, CVE-2025-47228).
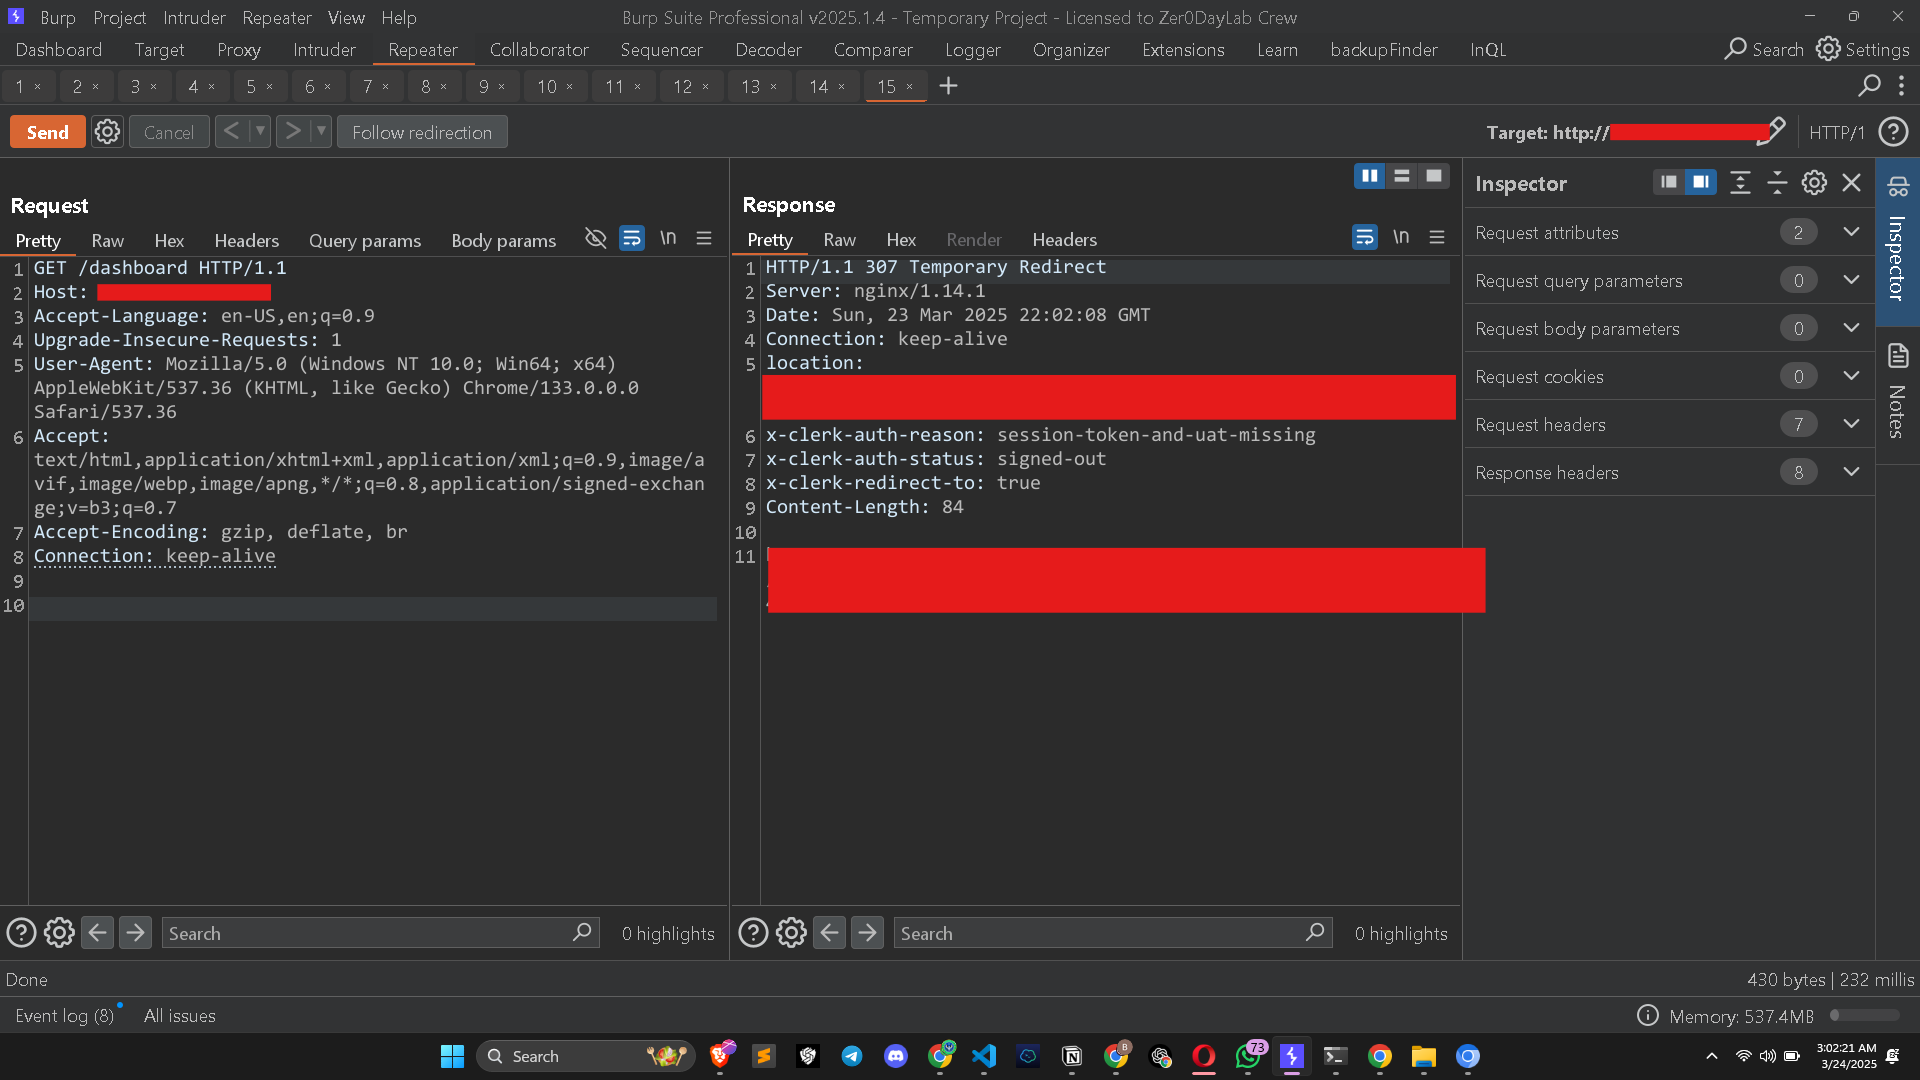 muhammadwaseem29/cve-2025-29927-poc
Omisión de autorización en Next.js Middleware
 johnearle/coalmine
Plataforma de gestión de orquestación de objetos Cloud Canary
 csuribird/cve-2025-2304
Este script de Python explota una vulnerabilidad crítica de asignación masiva en Camaleon CMS versión 2.9.0, permitiendo que cualquier usuario…
 aancw/polkit-auto-exploit
PoC de explotación automática para Polkit CVE-2021-3560
 fork-bombed/cve-2022-23131
CVE-2022-23131 Zabbix Server exploit de autenticación SAML
 tc4dy/cve-2026-29000-poc-exploit
CVE-2026-29000 – Omisión de autenticación en pac4j-jwt (CVSS 10.0). Falsificación de admin con un solo clic mediante envoltura JWE con clave pública.…
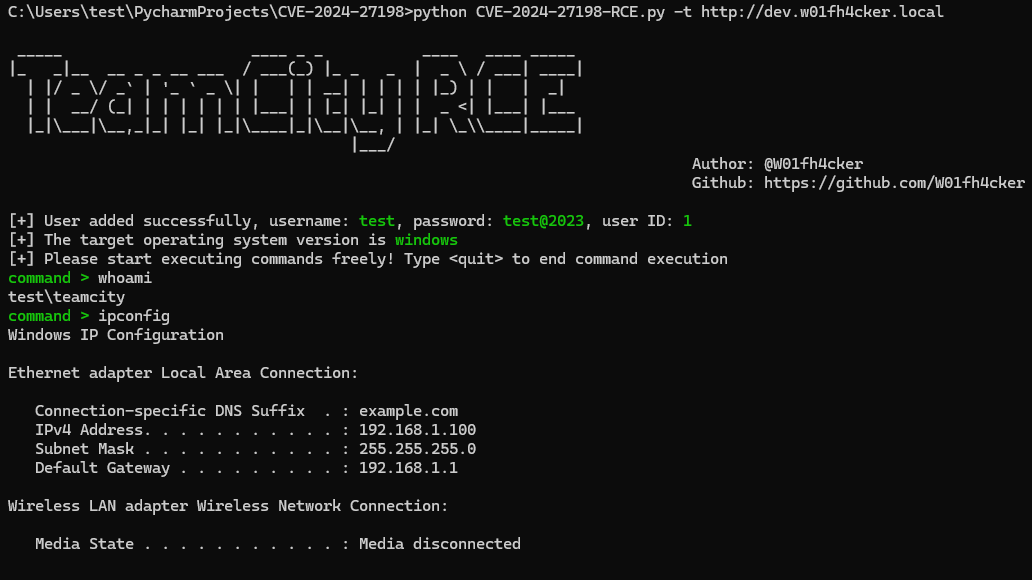 passwa11/cve-2024-27198-rce
Exploit para la omisión de autenticación de JetBrains TeamCity (CVE-2024-27198/27199) que permite la ejecución remota de código. Incluye consultas…
 alash3al/wp-allowed-hosts
un plugin que protege tu sitio wp de la vulnerabilidad CVE-2017-8295
 neelkotnis/azure-security-auditor
Herramienta CLI para auditar la postura de seguridad de Azure, RBAC, NSGs, almacenamiento, identidad y cifrado
 randomrobbiebf/cve-2024-9821
Bot para Telegram en WooCommerce <= 1.2.4 - Autenticado (Suscriptor+) Divulgación del token del bot de Telegram para eludir la autenticación
 mrpayloadc/cve-2025-0316-exploit
Exploit automatizado de omisión de autenticación para CVE-2025-0316 dirigido a WordPress WP Directorybox Manager. Presenta enumeración de usuarios,…
 greenforcenetworks/cve-2025-41646---critical-authentication-bypass-
CVE-2025-41646 - Bypass de autenticación crítico
 sudo-wp/sudowp-clickfunnels-zurich
Un fork con parches de seguridad del plugin heredado ClickFunnels Classic para WordPress. Corrige vulnerabilidades críticas de XSS almacenado…
 sudo-wp/sudowp-adminer
Una herramienta segura de gestión de bases de datos de confianza cero para WordPress. Soluciona vulnerabilidades críticas de SSRF (CVE-2021-21311) al…








