
 #1
Herramientas para evaluar la seguridad de hardware físico, sistemas embebidos y dispositivos IoT.
Recomendado por Kitploit

 userlandkernel/usbusted
Investigación sobre los protocolos USB de Apple
 secgroundzero/warberry
WarBerryPi - Explotación táctica
 kevinherron/stack-overflow-poc
PoC para CVE-2018-12086 que afecta a varias pilas OPC UA
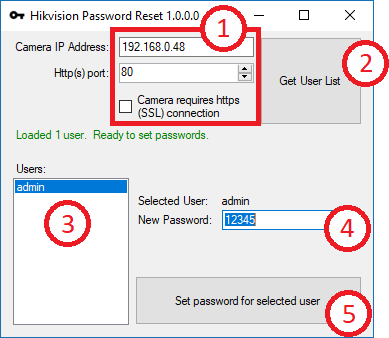 bp2008/hikpasswordhelper
Una herramienta que explota un backdoor en los firmwares de las cámaras Hikvision de alrededor de 2014-2016 para ayudar al propietario a cambiar una…
 finn79426/cve-2012-5960-poc
CVE-2012-5960, CVE-2012-5959 Prueba de concepto
 badnack/d_link_880_bug
CVE-2017-14948 para el firmware de D-Link 880
 armissecurity/urgent11-detector
Herramienta de detección URGENT/11 de Armis
 busescanfly/pretty
"PRinter Exploitation Toolkit" herramienta de automatización de LAN
 nccgroup/dapr
Plataforma de ataque a controladores para Linux
 matheus-garbelini/esp32_esp8266_attacks
Prueba de concepto de las vulnerabilidades Wi-Fi de ESP32/8266 (CVE-2019-12586, CVE-2019-12587, CVE-2019-12588)
 nccgroup/nobex
nOBEX permite emular los perfiles PBAP, MAP y HFP para probar sistemas de infoentretenimiento de vehículos y dispositivos similares que utilizan…
 likaifeng0/cve-2018-9995_dvr_credentials-dev_tool
Herramienta de explotación para CVE-2018-9995 que extrae credenciales de dispositivos DVR expuestos mediante una solicitud HTTP con omisión de…
 synacktiv/yealink_tools
Scripts de ingeniería inversa diseñados para extraer archivos de actualización de VOIP Yealink
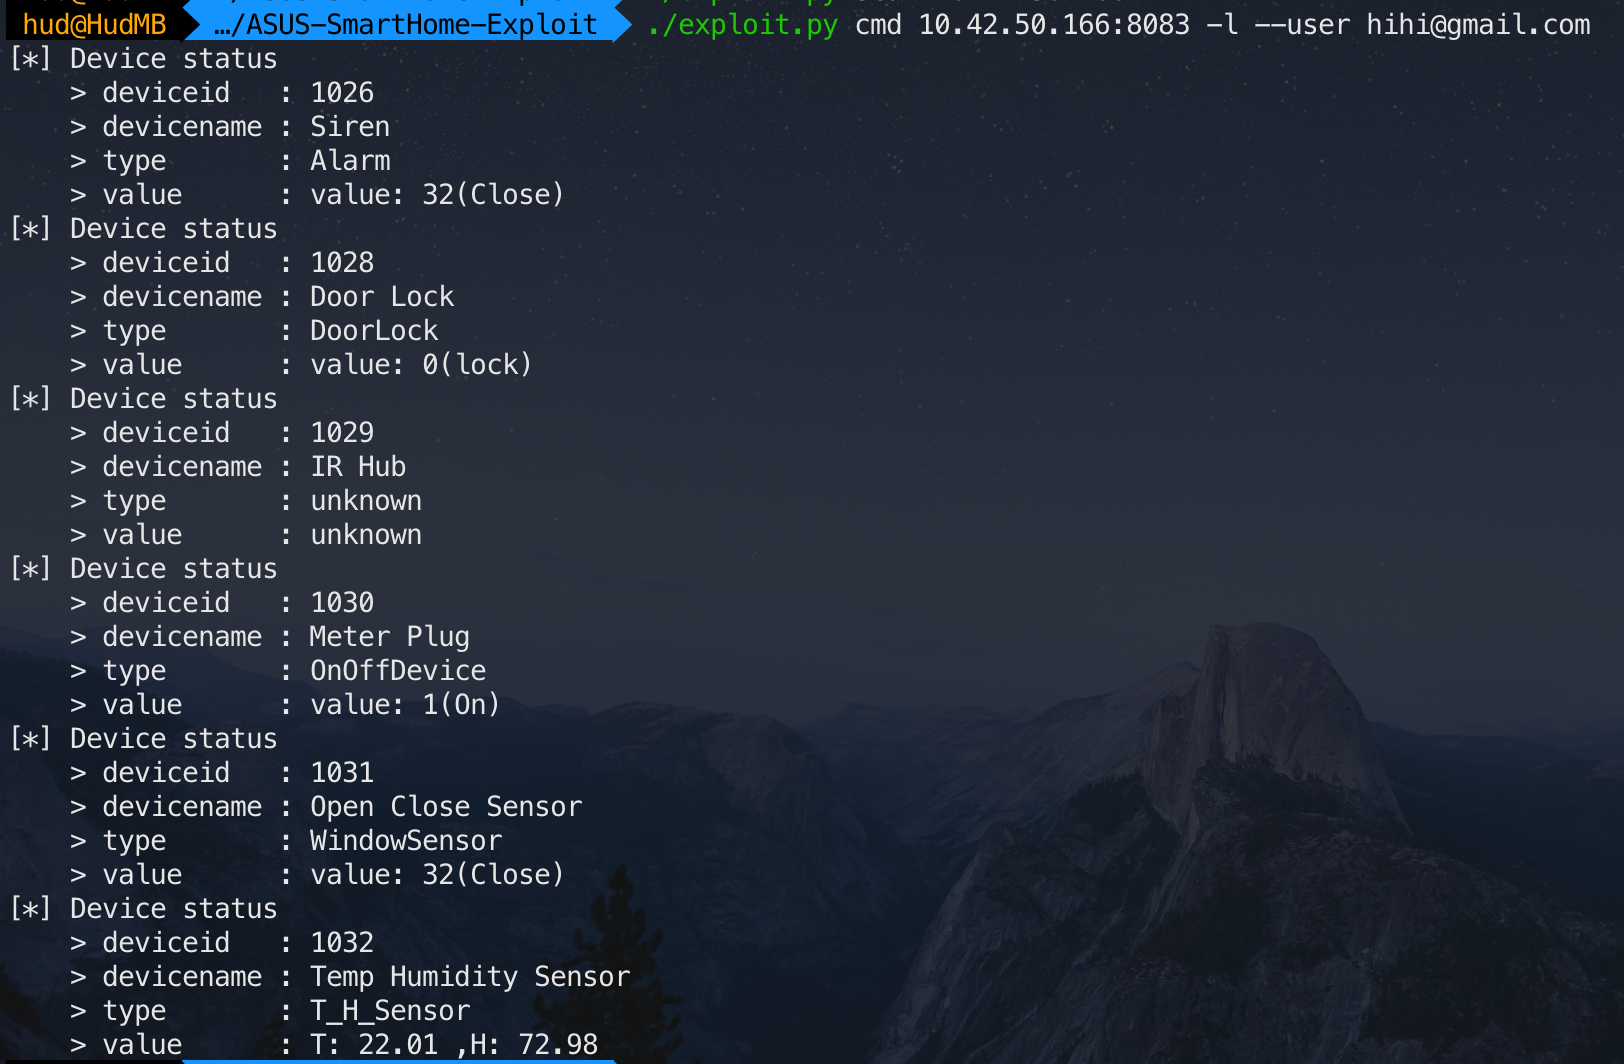 tim124058/asus-smarthome-exploit
ASUS SmartHome Exploit para CVE-2019-11061 y CVE-2019-11063
 henkaku/henkaku
Homebrew enabler para PS Vita
 pagalaxylab/unifuzzer
Una herramienta de fuzzing para binarios de código cerrado basada en Unicorn y LibFuzzer
 laginimaineb/cve-2015-6639
Exploit de escalada de privilegios de QSEE usando comandos PRDiag* (CVE-2015-6639)
 lodi-g/cve-2019-13361
Los dispositivos Smanos W100 1.0.0 tienen Permisos Inseguros, explotables por un atacante en la misma red Wi-Fi.








