
 #1
Herramientas para evaluar la seguridad de hardware físico, sistemas embebidos y dispositivos IoT.
Recomendado por Kitploit

 bertoldvdb/pcanexploit
CVE-2024-44610: Exploit remoto autenticado de root en gateways Peak PCAN-Ethernet CAN-(FD)
 eyodav/cve-2025-34226
El runtime de OpenPLC sufre una vulnerabilidad persistente de denegación de servicio (DoS) en el endpoint /upload-program-action.
 sermikr0/cve-2026-38426
CVE-2026-38426 — Desbordamiento de búfer de pila por strcpy() en boundary[40] de fetch_jpg() de Tasmota (Tasmota <= 15.3.0.3)
 joelczk/cve-2025-48461
Divulgación técnica de una vulnerabilidad de cookie de sesión predecible (CVE-2025-48461) en el portal IoT Advantech WISE-4060, que permite la…
 amazingout/tesla-cve-2020-10558
TESLA MODEL 3 HACK
 pentdebra/scadashutdowntool
Herramienta de pruebas de seguridad SCADA
 lamaper/cve-2026-52200
Advisory de seguridad que detalla un control de acceso roto en la API web MifiService de UZ801/ES-U3TS, que permite la extracción de datos no…
 davidrxchester/smart-sketcher-upload
Explota la omisión de autenticación Bluetooth en el proyector de juguete smART Sketcher 2.0, permitiendo la conexión no autenticada y la carga de…
 szym0n13k/cve-2025-55972-remote-unauthenticated-denial-of-service-dos-in-tcl-smart-tv-upnp-dlna-avtransport
Un televisor inteligente TCL que ejecuta una implementación vulnerable de UPnP/DLNA MediaRenderer se ve afectado por una Denegación de Servicio (DoS)…
 eason-zz/bluetoothducky
Implementación del exploit para CVE-2023-45866 que permite la inyección no autenticada de teclado Bluetooth mediante payloads DuckyScript en…
 tomasz-lisowski/swsim
Una tarjeta SIM de software.
 henkaku/henkaku
Homebrew enabler para PS Vita
 busescanfly/pretty
"PRinter Exploitation Toolkit" herramienta de automatización de LAN
 umair9747/genzai
El kit de herramientas de seguridad para IoT ayuda a identificar paneles relacionados con IoT y escanearlos en busca de contraseñas predeterminadas y…
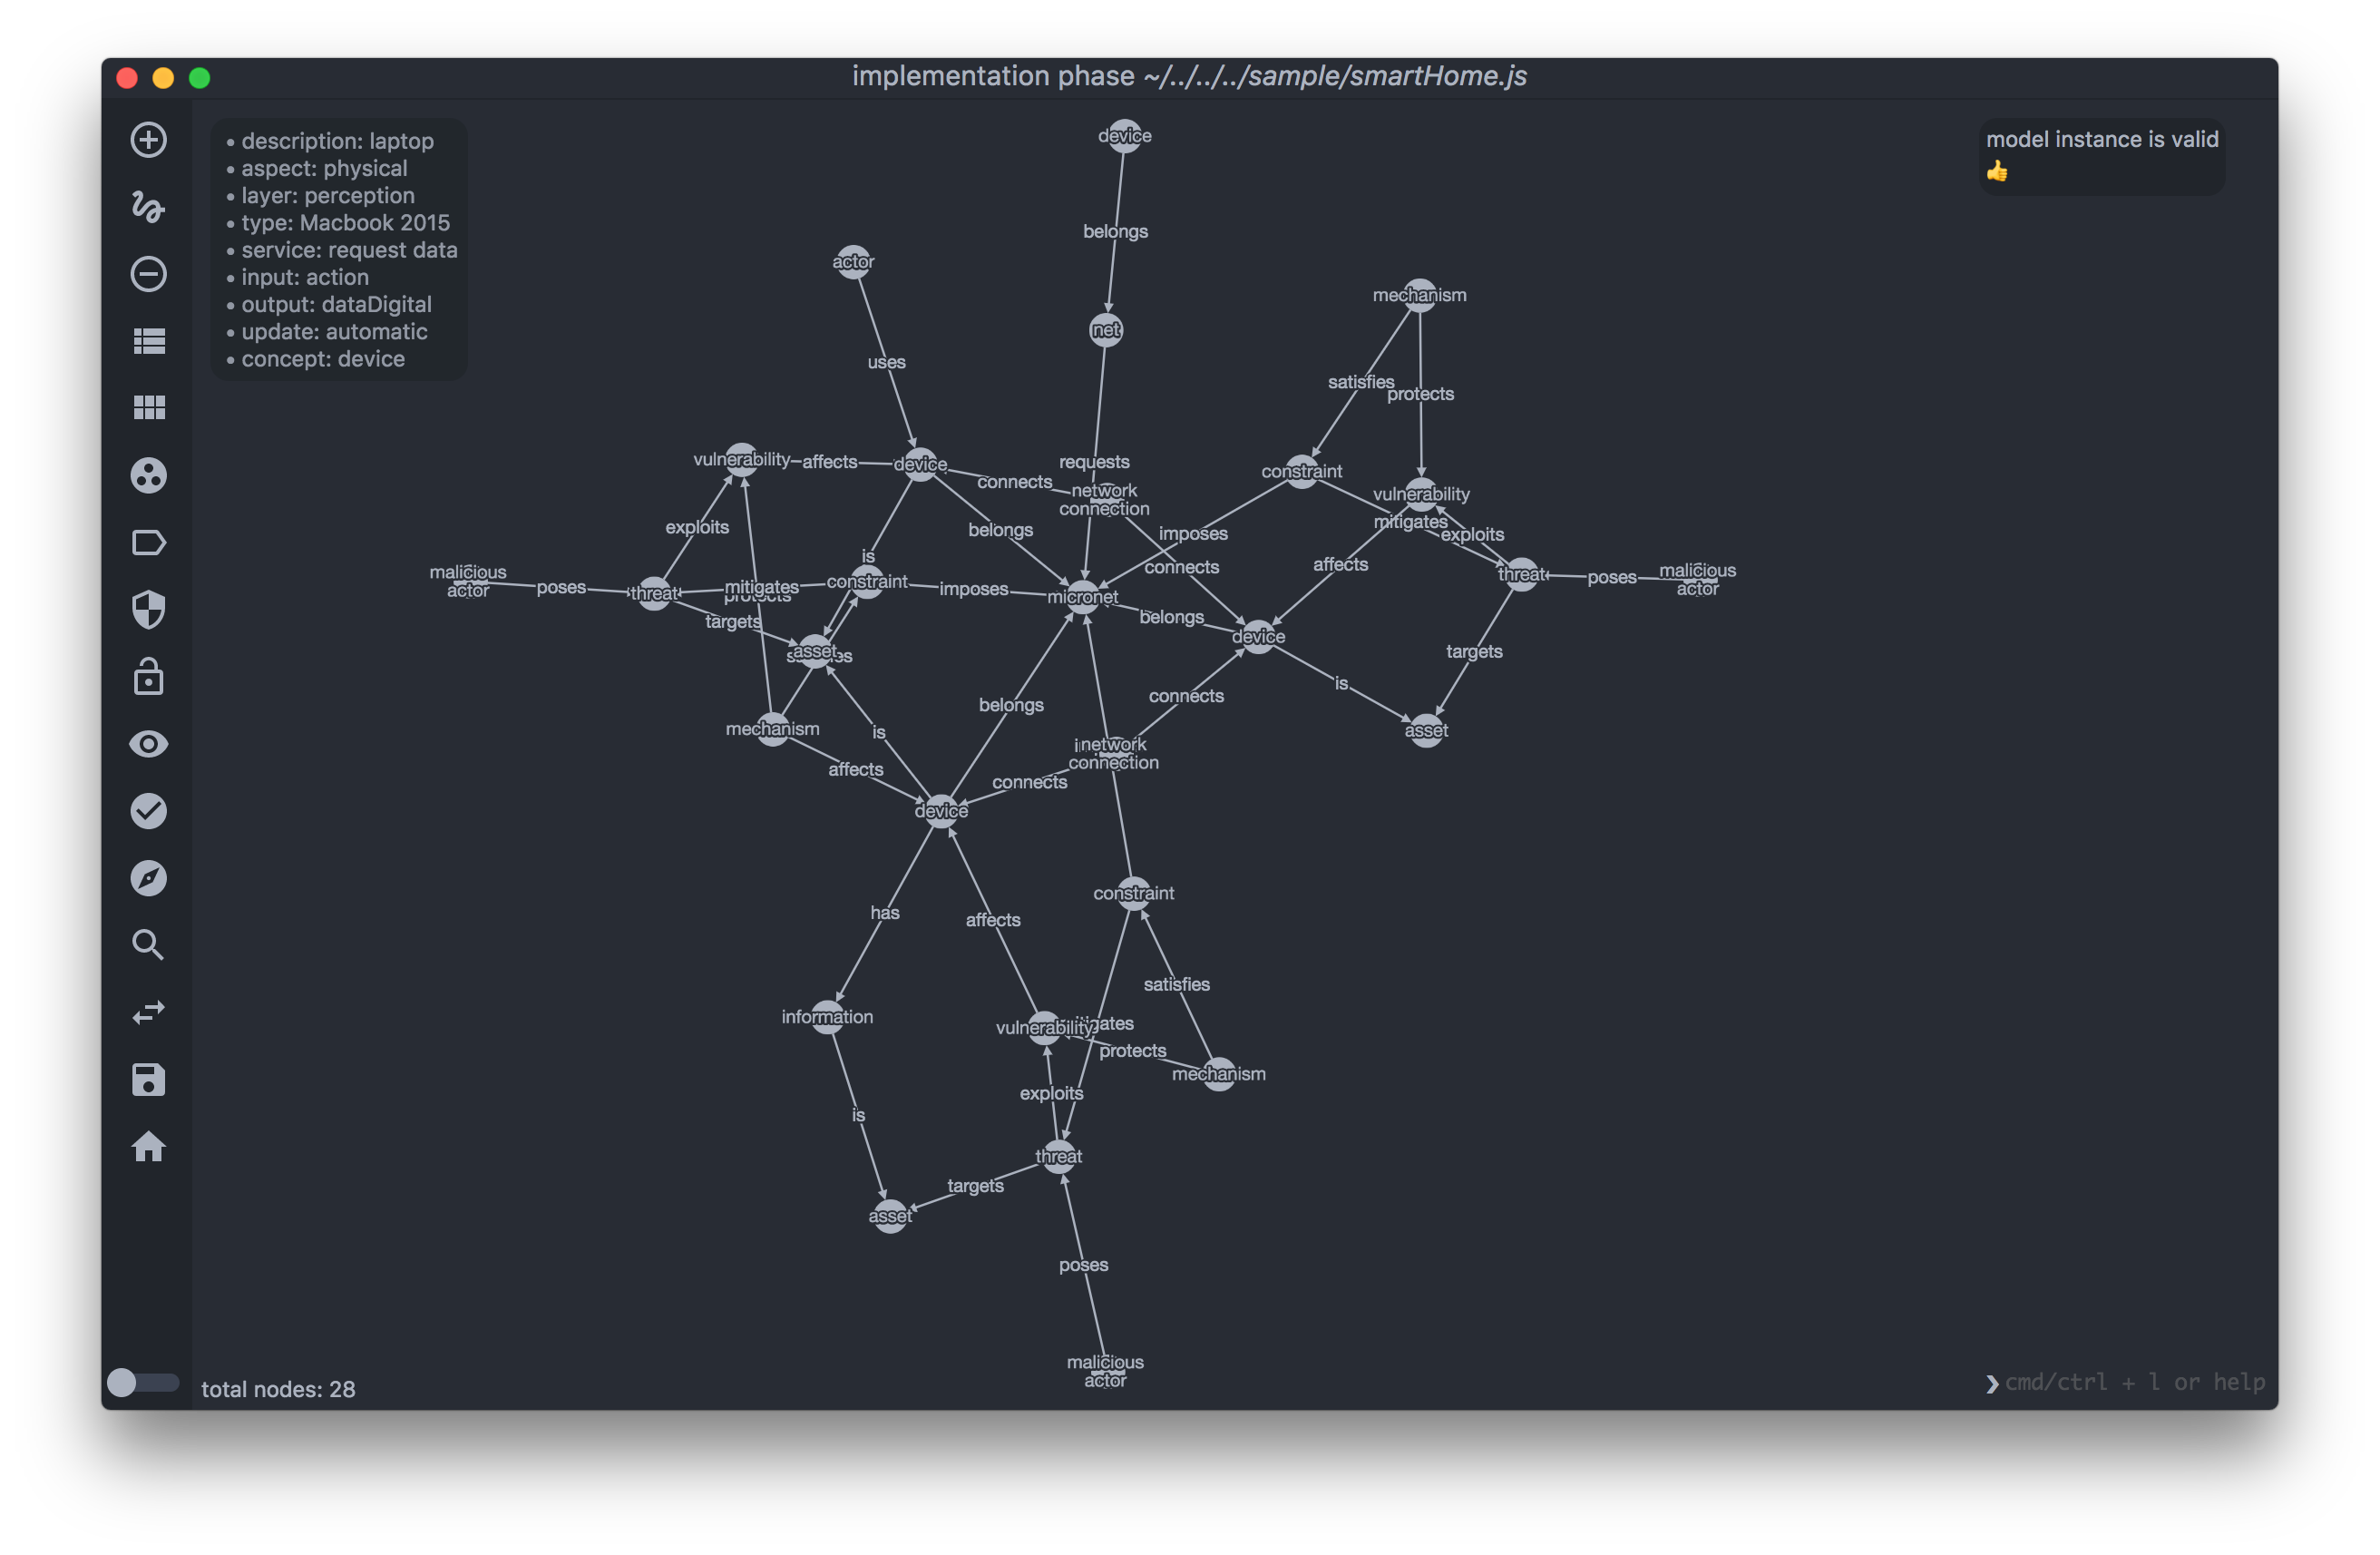 or3stis/apparatus
Una herramienta gráfica de análisis de seguridad para redes IoT
 cuerz/cve-2021-36260
Herramienta de detección y explotación masiva de la vulnerabilidad RCE de Hikvision
 otsmr/blackbox-fuzzing
Fuzzing de dispositivos IoT usando el router TL-WR902AC como ejemplo
 wkoszek/emuko
Emulador de RISC-V en Rust que arranca Linux con JIT en ARM64/x86_64 y memoria virtual Sv39








