
 #1
Herramientas de hacking de hardware, modding, JTAG, UART, SPI y explotación de dispositivos embebidos.
Recomendado por Kitploit
 drapl0n/pwnkit
Payload de USB Rubber Ducky que explota CVE-2021-4034 para escalar privilegios y abrir un shell root en sistemas tipo Unix en menos de 10 segundos.
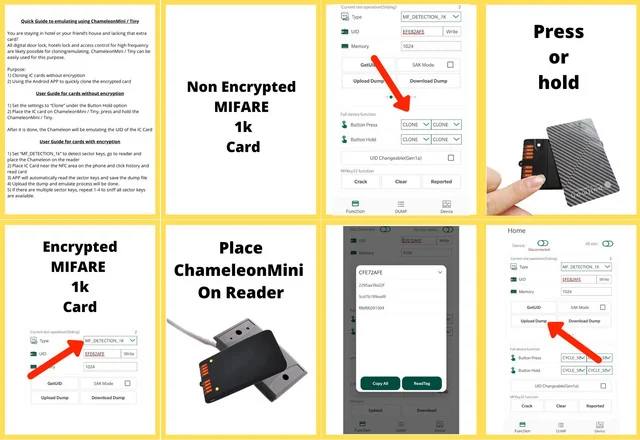 rfidresearchgroup/chameleonmini
Herramienta de seguridad NFC/RFID portátil para emular y clonar tarjetas inteligentes sin contacto, leer etiquetas, espiar tráfico RF y recuperar…
 nfc-tools/milazycracker
Mifare Classic Plus - Implementación del ataque Hardnested para el lector USB SCL3711 con LibNFC
 adamlaurie/rfidiot
Python library and tools for exploring RFID/NFC tags and readers: read, write, clone, and analyze supported ACG serial hardware for research and…
 elderlypirate/bus_pirate
Firmware multiprotocolo para una herramienta de hacking de hardware compatible con SPI, I2C, JTAG, UART, 1-Wire, sniffing de bus, análisis lógico y…
 dangerousprototypes/bus_pirate
Interfaz de bus universal para hacking y depuración de hardware, compatible con I2C, SPI, JTAG, UART y 1-Wire para sniffing, programación y análisis…
 nfc-tools/libnfc
Librería de Near Field Communication (NFC) independiente de plataforma
 nfc-tools/mfoc
Herramienta de ataque anidado offline que recupera claves de autenticación MIFARE Classic utilizando claves predeterminadas conocidas o…
 greatscottgadgets/ubertooth
Sniffer BLE y plataforma de experimentación Bluetooth con hardware abierto, firmware y captura limitada de paquetes Classic BR para trabajo de…
 whad-team/whad-client
Cliente de protocolo y framework de CLI para interactuar con dispositivos de hacking inalámbrico, que permite a los investigadores de seguridad…
 rfidresearchgroup/chameleonultra
La nueva generación de chameleon basada en NRF52840 hace que el rendimiento de la emulación de tarjetas sea más estable. Y le dio al chameleon la…
greatscottgadgets/hackrfPlataforma de radio definida por software de código abierto y bajo costo, con diseños de hardware y firmware para transmisión, recepción y análisis…
 newaetech/chipwhisperer
Open-source hardware security toolchain for power trace capture, side-channel analysis, and glitching/fault-injection attacks on embedded devices and…
 darkflippers/unleashed-firmware
Firmware personalizado para Flipper Zero que habilita radio Sub-GHz, emulación NFC/RFID, infrarrojos y funciones de ataque BadUSB para pruebas de…
 sigrokproject/libsigrok
Biblioteca C que proporciona una API portátil para adquirir señales de analizadores lógicos, osciloscopios, multímetros y otros instrumentos de…
 ggfuchsi-oss/lg-webos-kexec
Arranca un kernel Linux personalizado en televisores LG webOS rooteados mediante kexec, con soporte de watchdog de SoC obtenido mediante ingeniería…
 xun404/spd_dump-macos
Flasher UNISOC BootROM/FDL para macOS: spd_dump parcheado con CVE-2022-38694 exec_addr2, referencia del protocolo, reglas de partición, verificación…
 xcracker000/cve-2024-56426
CVE-2024-56426 Exploit de Bootrom Exynos9830 - SM-G985F


