
 #1
Herramientas de fuzz testing basadas en mutación, generación y cobertura.
Recomendado por Kitploit
 manhndd/cve-2019-19203
Desbordamiento de búfer en el montón en Oniguruma (función gb18030_mbc_enc_len)
 erikdervishi03/cve-2026-31024
Prueba de Concepto (PoC) para un desbordamiento de búfer basado en pila en Steghide 0.5.1. Demuestra cómo rutas de archivo largas desencadenan un…
 canomer/cve-2026-36981-kernel-eop-poc
Feb 2026 / Vulnerabilidad de corrupción de memoria en el controlador del kernel de MiniTool. Demuestra una primitiva de escritura arbitraria en el…
 w5m1n9/nginx-ngx_http_rewrite_module-heap-buffer-overflow-cve-2026-9256
Prueba de concepto para CVE-2026-9256, un desbordamiento de búfer de montón en ngx_http_rewrite_module de NGINX. Demuestra el bloqueo del worker y la…
 bishopfox/sparkplugfuzzer
Fuzzer para el protocolo IIoT Sparkplug B
 lr-m/icseeu
Este es un conjunto de herramientas/PoCs/exploits para cámaras que usan la aplicación iCSee. Y sí, ¡puede ejecutar juegos de NES!
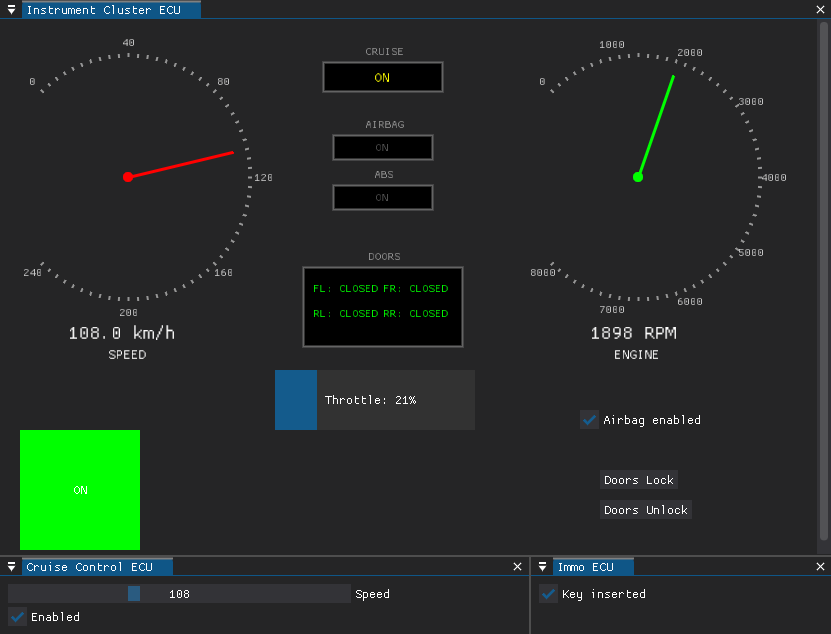 infobyte/doggie_workshop
Simulador de vehículo CAN Bus para practicar ataques ofensivos de seguridad automotriz. Emula múltiples ECUs para permitir sniffing, inyección y…
 phantomn/virtualbox_cve-2019-2525-cve-2019-2548
Exploits de prueba de concepto para vulnerabilidades de escape de invitado a anfitrión en VirtualBox CVE-2019-2525 y CVE-2019-2548, con una…
 mk017-hk/cve-2025-5548
Investigación de seguridad y análisis técnico de CVE-2025-5548, una vulnerabilidad de desbordamiento de búfer que afecta a FreeFloat FTP Server 1.0.…
 r3n3r0/cve-2026-27280
Análisis en profundidad y prueba de concepto para CVE-2026-27280, una escritura fuera de límites en dng_render_task::ProcessArea del Adobe DNG SDK,…
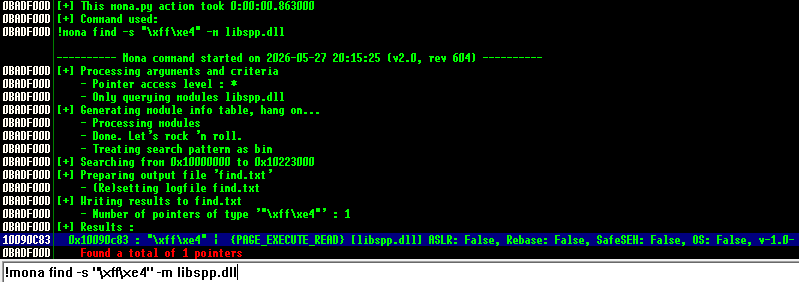 godoy-sec/cve-2017-14980
Estudio de una vulnerabilidad clásica de desbordamiento de búfer basado en pila en un entorno de laboratorio controlado con fines educativos.
 snappyjack/pdfresurrect_cve-2019-14267
Herramienta de explotación dirigida a CVE-2019-14267 en pdfresurrect, que permite explotar una vulnerabilidad de análisis de PDF para pruebas de…
 muzalam/ffmpeg-exploit
Exploit de desbordamiento de montón en FFMPEG CVE-2016-10190
 dbrugman/cve-2023-38545-poc
Prueba de concepto para el desbordamiento de búfer en el montón CVE-2023-38545 en el manejo del proxy SOCKS5 de curl, que demuestra la explotación…
 yeahhbean/cve-2026-45729
Desreferencia de puntero NULL en ThorVG mediante SVG malformado — writeup de fuzzing con AFL++
 mephi42/cve-2016-8863
Los CTFs son divertidos, pero ¿qué tal explotar un bug real?
 jvbotelho/cve-2026-69243-poc-aiohttp-smuggling
Reproduce el contrabando de solicitudes CWE-444 de aiohttp mediante actualizaciones WebSocket rechazadas, con cargas útiles en Python/Rust y un…
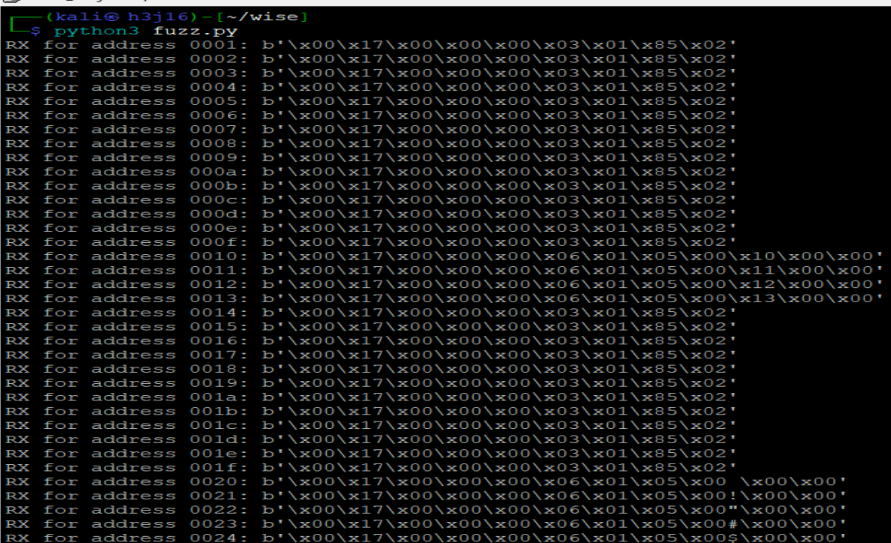 shipcod3/cve-2025-48466
Modbus Packet Injection en Advantech WISE 4060LAN / IoT Gateway para control de puerta








