
 #1
Herramientas de fuzz testing basadas en mutación, generación y cobertura.
Recomendado por Kitploit
 maximilianljungblut/hipcam-rtsp-format-validation-vulnerability
Este POC explota una vulnerabilidad de validación de formato en el servicio RTSP de Hipcam RealServer/V1.0, provocando un fallo durante…
 fuzzingbrain/fuzzingbrain-bench
A benchmark for LLM-driven bug discovery: 77 challenges across 43 open-source projects (C/C++/Java).
 kernelzeroday/cve-2021-3156-baron-samedit
Esfuerzo de investigación de 1 día
 bishopfox/cve-2022-22274_cve-2023-0656
Prueba de concepto de exploit para desbordamientos de búfer basados en pila en SonicWall SonicOS (CVE-2022-22274, CVE-2023-0656) que prueba y provoca…
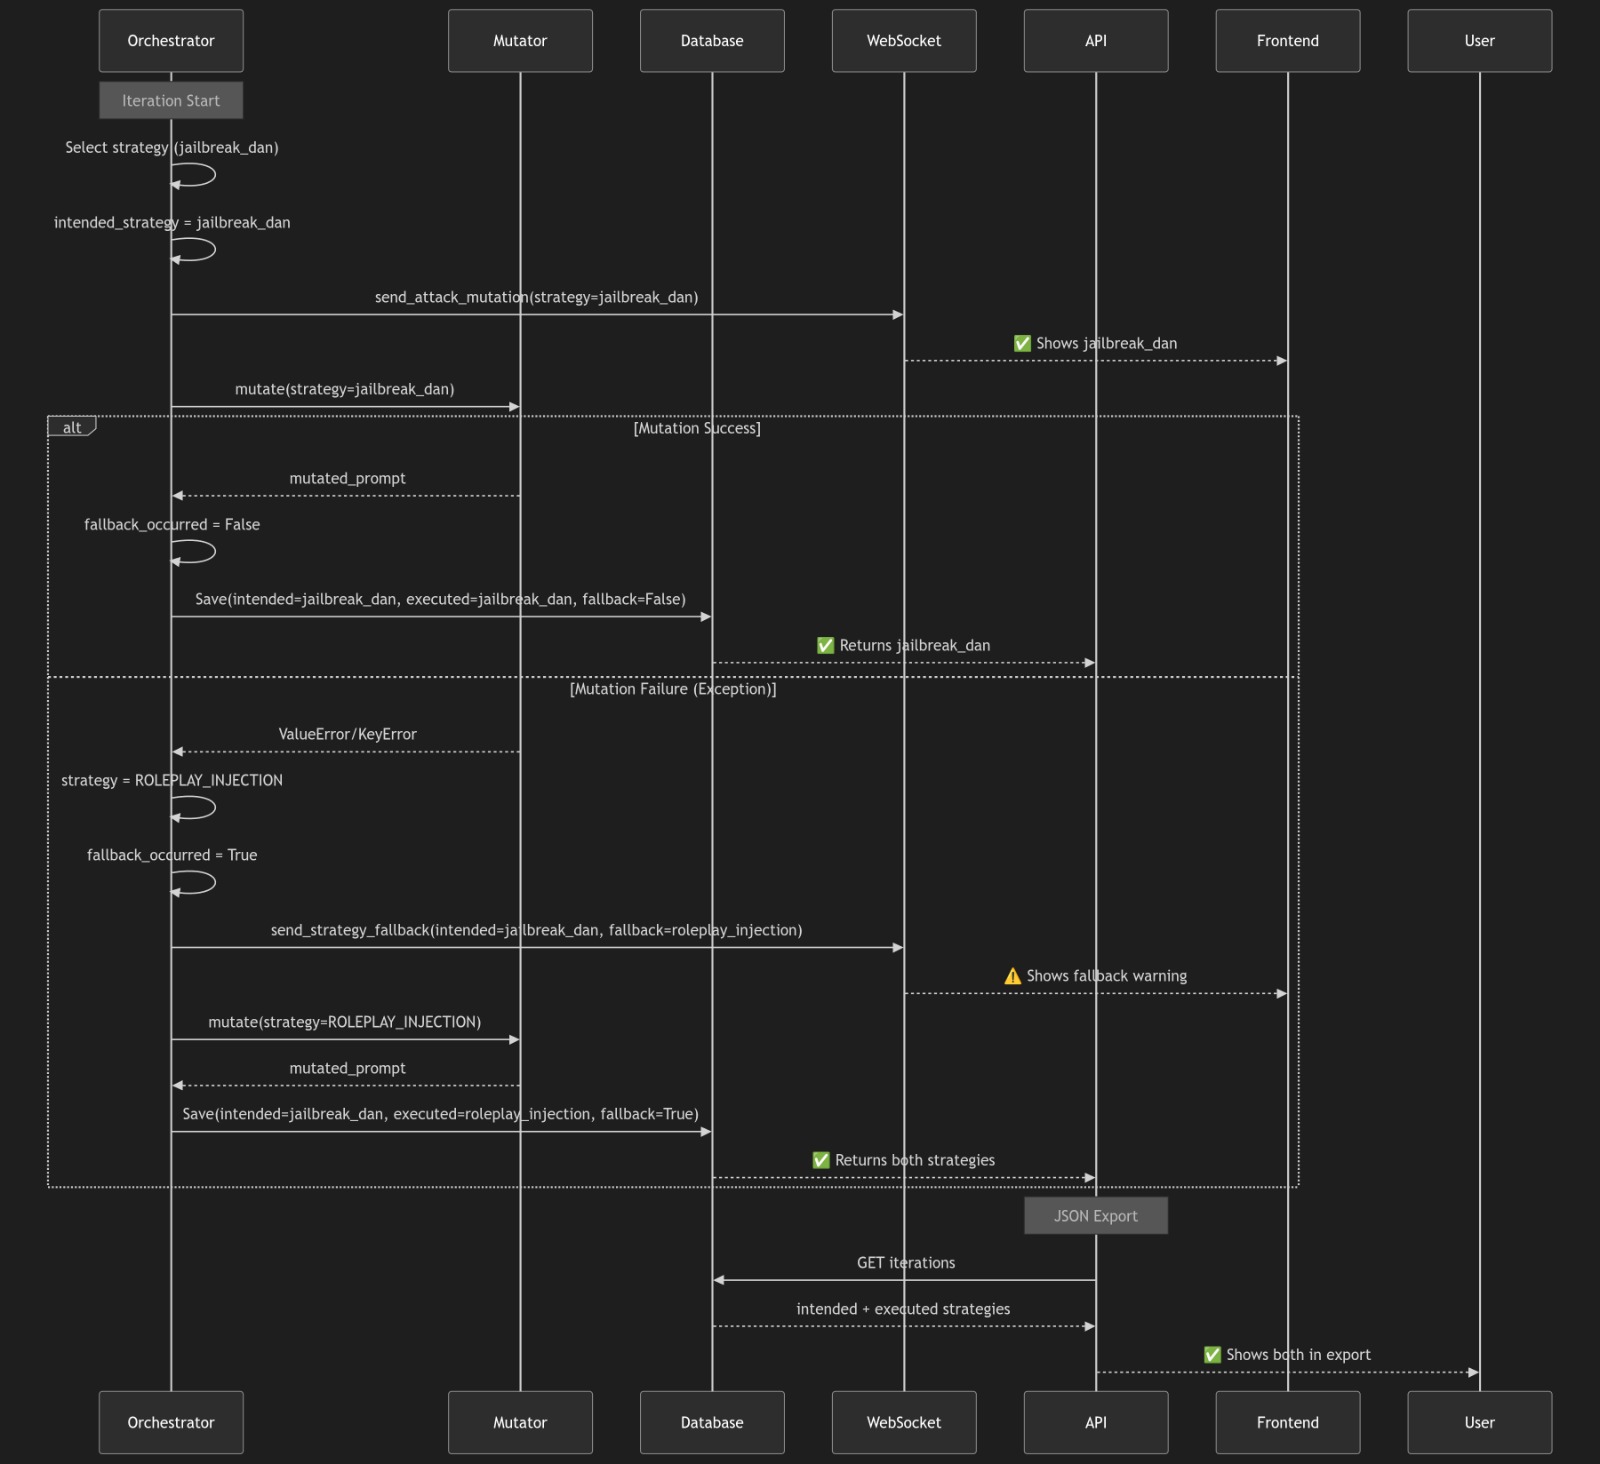 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2: Plataforma avanzada de investigación de Red Team para LLM con algoritmo PAIR y evaluación LLM-como-juez
 expliot-framework/expliot
Espejo de solo lectura - Sin solicitudes de extracción
 nccgroup/edidfuzzer
Fuzzer de EDID (Datos de identificación mejorada de pantalla)
 thisistfs/rogue-framework
Banco de trabajo de escritorio para fuzzing con AFL++, emulación QEMU multiarquitectura, desarrollo de harnesses, análisis headless con Ghidra,…
 dukptkey/cve-2020-9273
Análisis y explotación de un use-after-free en ProFTPd
 jakabakos/cve-2017-9096-itext-xxe
Prueba de concepto de explotación para CVE-2017-9096 que demuestra la inyección de Entidad Externa XML (XXE) en la biblioteca iText PDF mediante…
 mellow-hype/cve-2023-33476
Exploits para un desbordamiento de montón en MiniDLNA <=1.3.2 (CVE-2023-33476)
 kvesel/zipbrk
Fuzzer y multiherramienta del formato de archivo Zip.
 sunn1day/cve-2020-36109-poc
CVE-2020-36109 PoC que causa DoS
 infobyte/pyrmax
Codificador/decodificador para tramas del protocolo inalámbrico AirMAX de Ubiquiti; analiza capturas pcap/en vivo, descubre dispositivos, busca…
 martyx00/vulnfanatic-ng
Plugin de BianryNinja para identificar vulnerabilidades en binarios descompilados con escaneos programáticos y soporte de LLM.
 abraxas/mysql-mysqldump-show-tables-overflow
MySQL Community Server 26.7.0 - Alta - desbordamiento de pila en mysqldump SHOW TABLES - volcado de fallo UID
 kn32/cve-2024-46483
Desbordamiento de montón pre-autenticación en Xlight SFTP server <= 3.9.4.2








