
 #1
Herramientas de fuzz testing basadas en mutación, generación y cobertura.
Recomendado por Kitploit
 momalab/icsfuzz
Fuzzer instrumentado para aplicaciones de control ICS basadas en PLC, dirigido al runtime de Codesys en controladores Wago para descubrir corrupción…
 off-by-1-labs/flawed
Artefactos tipo Fix con defectos incrustados
 saint0x/fzy
un lenguaje de programación de sistemas que prioriza la corrección verificable, el determinismo y el rendimiento
 raz0r/burp-radamsa
Extensíon de fuzzer Radamsa para Burp Suite
 aftermathlabs/discord-crasher
Algunos errores encontrados mediante instrumentación binaria y fuzzing
 alchemist3dot14/cve-2025-2783
PoC simulado para CVE-2025-2783 — una vulnerabilidad de escape de sandbox en el Mojo IPC de Chrome. Incluye entrega de phishing, fuzzing de memoria,…
 postmodern/wordlist.rb
Una librería y CLI de Ruby para generar y trabajar con wordlists.
 c0mposer/c-game-modding-utility
Una utilidad de modding de juegos que facilita la inyección de código C/C++.
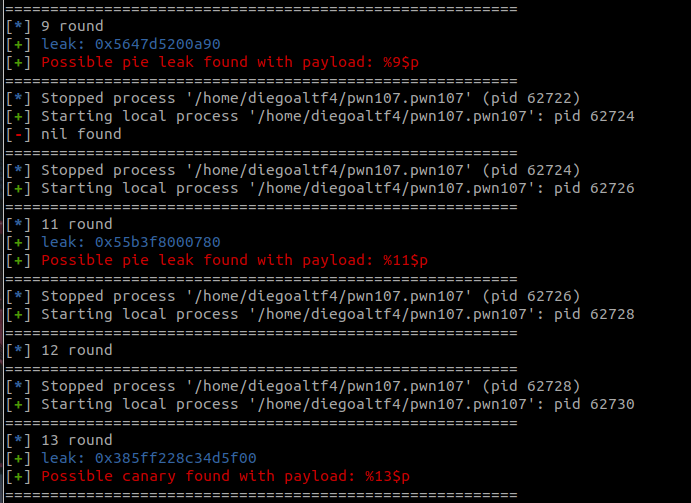 diego-altf4/glufs
Herramienta automatizada de explotación de vulnerabilidades de cadena de formato para descubrir fugas de pila, PIE y canary con capacidad de búsqueda…
 ffmancera/pentesting-multitool
Diferentes scripts de utilidad para pentesting y hacking.
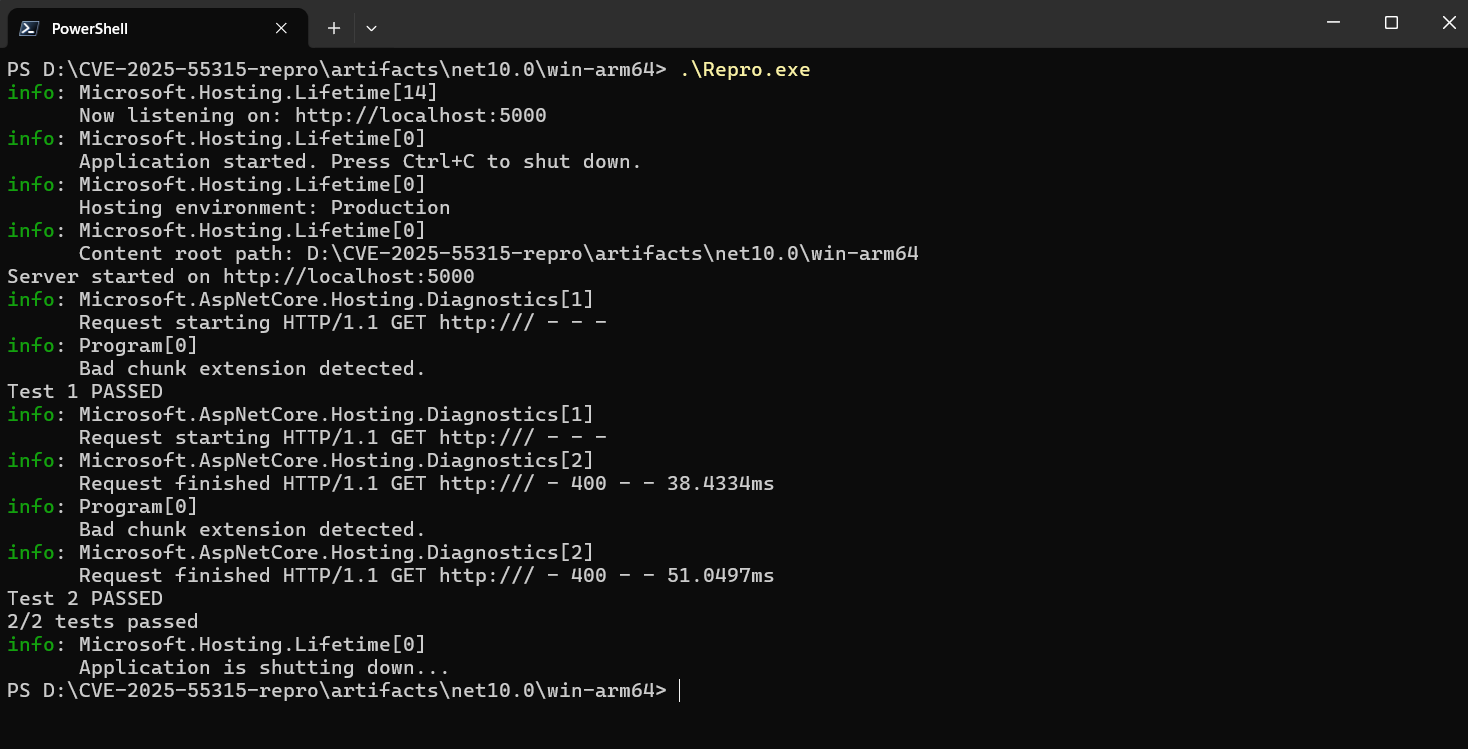 sirredbeard/cve-2025-55315-repro
Herramienta que reproduce el CVE-2025-55315 en ASP.NET Core.
 ryandamour/crlfmap
CRLFMap es una herramienta para encontrar vulnerabilidades de HTTP Splitting.
 0neb1n/cve-2020-1493
Análisis técnico y detalles del PoC para CVE-2020-1493, un RCE de Outlook de cero clics activado por archivos adjuntos MS-TNEF malformados que…
 parallelbeings/cve-2019-14079
Fuzzing de dispositivos USB en teléfonos Android
 agampreet-singh/redroot
RedRoot es un framework de seguridad ofensiva basado en Python e impulsado por CLI que reúne las herramientas esenciales de red teaming en un único…
 caoweiquan322/notenough
Esta herramienta calcula el complicado histograma Huffman canónico para CVE-2023-4863.
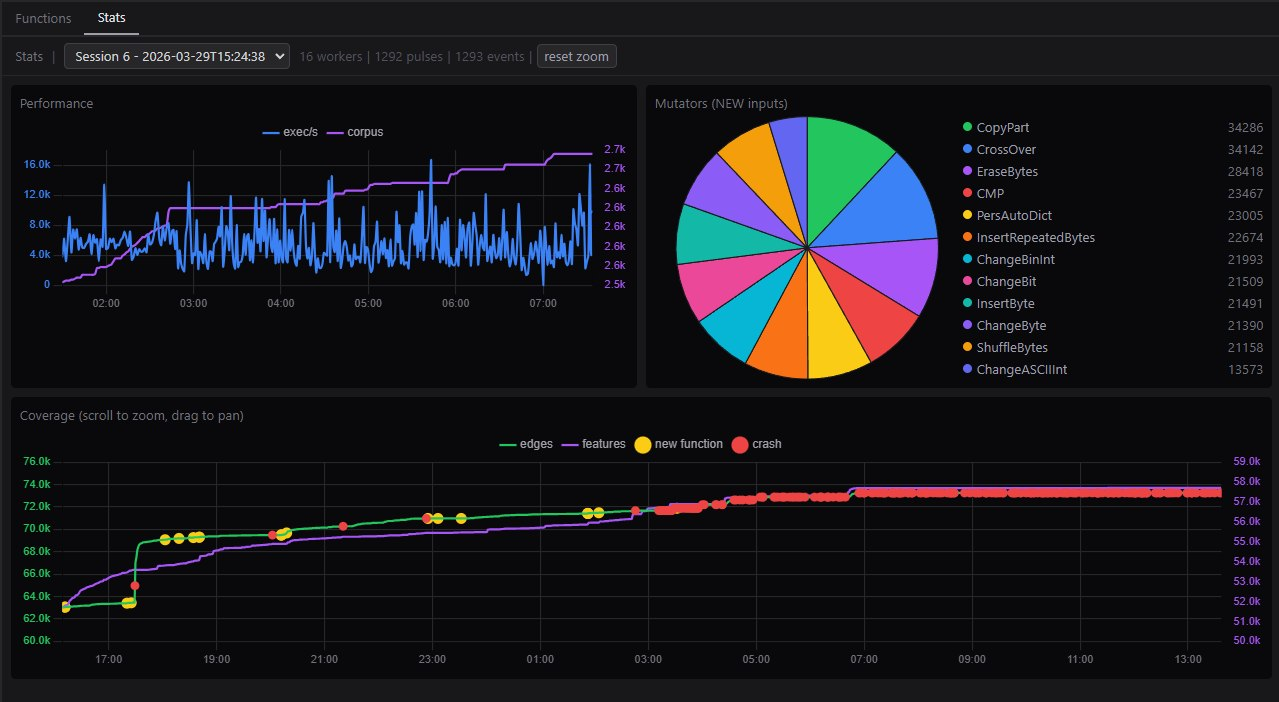 0xbigshaq/apatchy
Framework de Fuzzing para Módulos en el Servidor Apache HTTPD
 ethicalhackingplayground/crlfmap
CRLFMap es una herramienta para encontrar vulnerabilidades de HTTP Splitting








