 #1
Herramientas de fuzz testing basadas en mutación, generación y cobertura.
Recomendado por Kitploit
 bikini/exploitarium
Archivo curado de exploits públicos de prueba de concepto e informes de investigación de vulnerabilidades que cubren seguridad web, binaria y de red,…
 w00t3k/awesome-cellular-hacking
# Awesome-Cellular-Hacking
 rfidresearchgroup/proxmark3
Herramienta hardware para análisis, emulación y pruebas de penetración RFID. Soporta protocolos de 125kHz, 13.56MHz (MIFARE, iClass, ISO14443/15693)…
aflplusplus/aflplusplusAFL++ es un fuzzer de vanguardia, y #1 en benchmarks. Originalmente estaba basado en AFL. Hoy viene con qemu 5.1, cobertura libre de colisiones,…
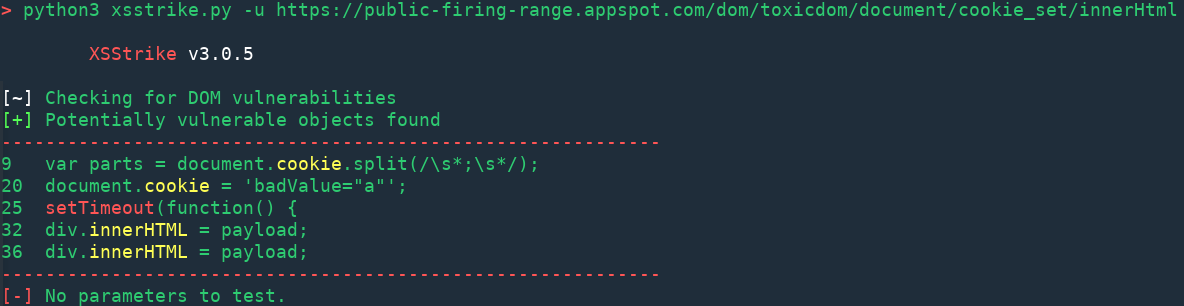 s0md3v/xsstrike
El escáner XSS más avanzado.
 hahwul/webhackersweapons
⚔️ Armas de Hackers Web / Una colección de herramientas geniales utilizadas por hackers web. Feliz hacking , feliz caza de bugs
 firerpa/lamda
Plataforma de control de dispositivos Android full-stack: escritorio remoto WebRTC/H.264, automatización de UI/OCR/coincidencia de imágenes, MITM con…
 oj/gobuster
Herramienta de búsqueda de directorios/archivos, DNS y VHost busting escrita en Go
 google/clusterfuzz
Infraestructura de fuzzing escalable con motores guiados por cobertura (libFuzzer, AFL, Honggfuzz), deduplicación automatizada de crashes, reporte de…
 ntop/ndpi
Open Source Deep Packet Inspection Software Toolkit
 giskard-ai/giskard-oss
🐢 Librería de código abierto para la evaluación y pruebas de agentes de LLM
 unicorn-engine/unicorn
Framework de emulación de CPU Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
 secfigo/awesome-fuzzing
Una lista seleccionada de recursos de fuzzing (libros, cursos —gratuitos y de pago—, videos, herramientas, tutoriales y aplicaciones vulnerables para…
 qilingframework/qiling
Un verdadero framework de emulación binaria instrumentable
 jonathansalwan/triton
Triton es una biblioteca de análisis dinámico de binarios. Construye tus propias herramientas de análisis de programas, automatiza tu ingeniería…
 cea-sec/miasm
Reverse engineering framework in Python
 bethington/ghidra-mcp
Servidor MCP que conecta la ingeniería inversa de Ghidra con herramientas de IA: 256 herramientas para descompilación, emulación P-code, depuración…
 snort3/snort3
Sistema multihilo de detección y prevención de intrusiones en red con detección basada en reglas, inspección consciente del protocolo y análisis de…