
 #1
Herramientas de fuzz testing basadas en mutación, generación y cobertura.
Recomendado por Kitploit
 ihebski/angryfuzzer
Herramientas para la recolección de información
 seanheelan/anamnesis-release
Marco de evaluación para estudiar agentes LLM que generan automáticamente exploits funcionales a partir de informes de vulnerabilidades, evitando…
 rub-nds/ws-attacker
WS-Attacker es un marco modular para pruebas de penetración en servicios web. Está desarrollado por la Cátedra de Seguridad de Redes y Datos de la…
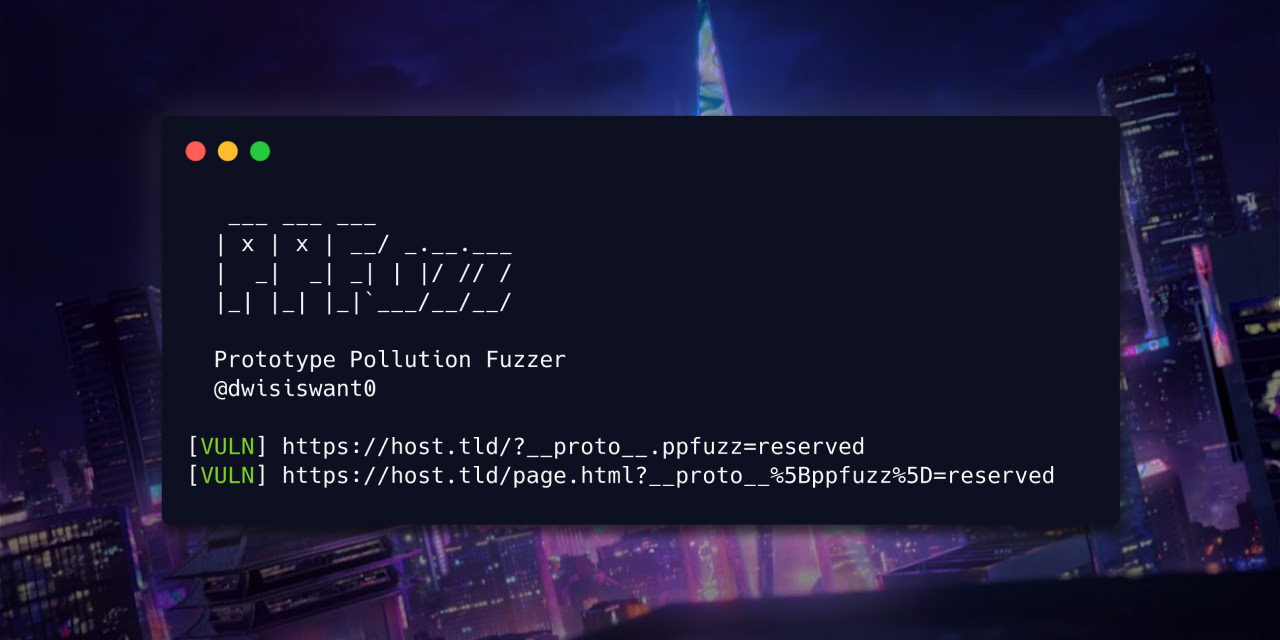 dwisiswant0/ppfuzz
Una herramienta rápida para escanear vulnerabilidades de contaminación de prototipos del lado del cliente escrita en Rust. 🦀
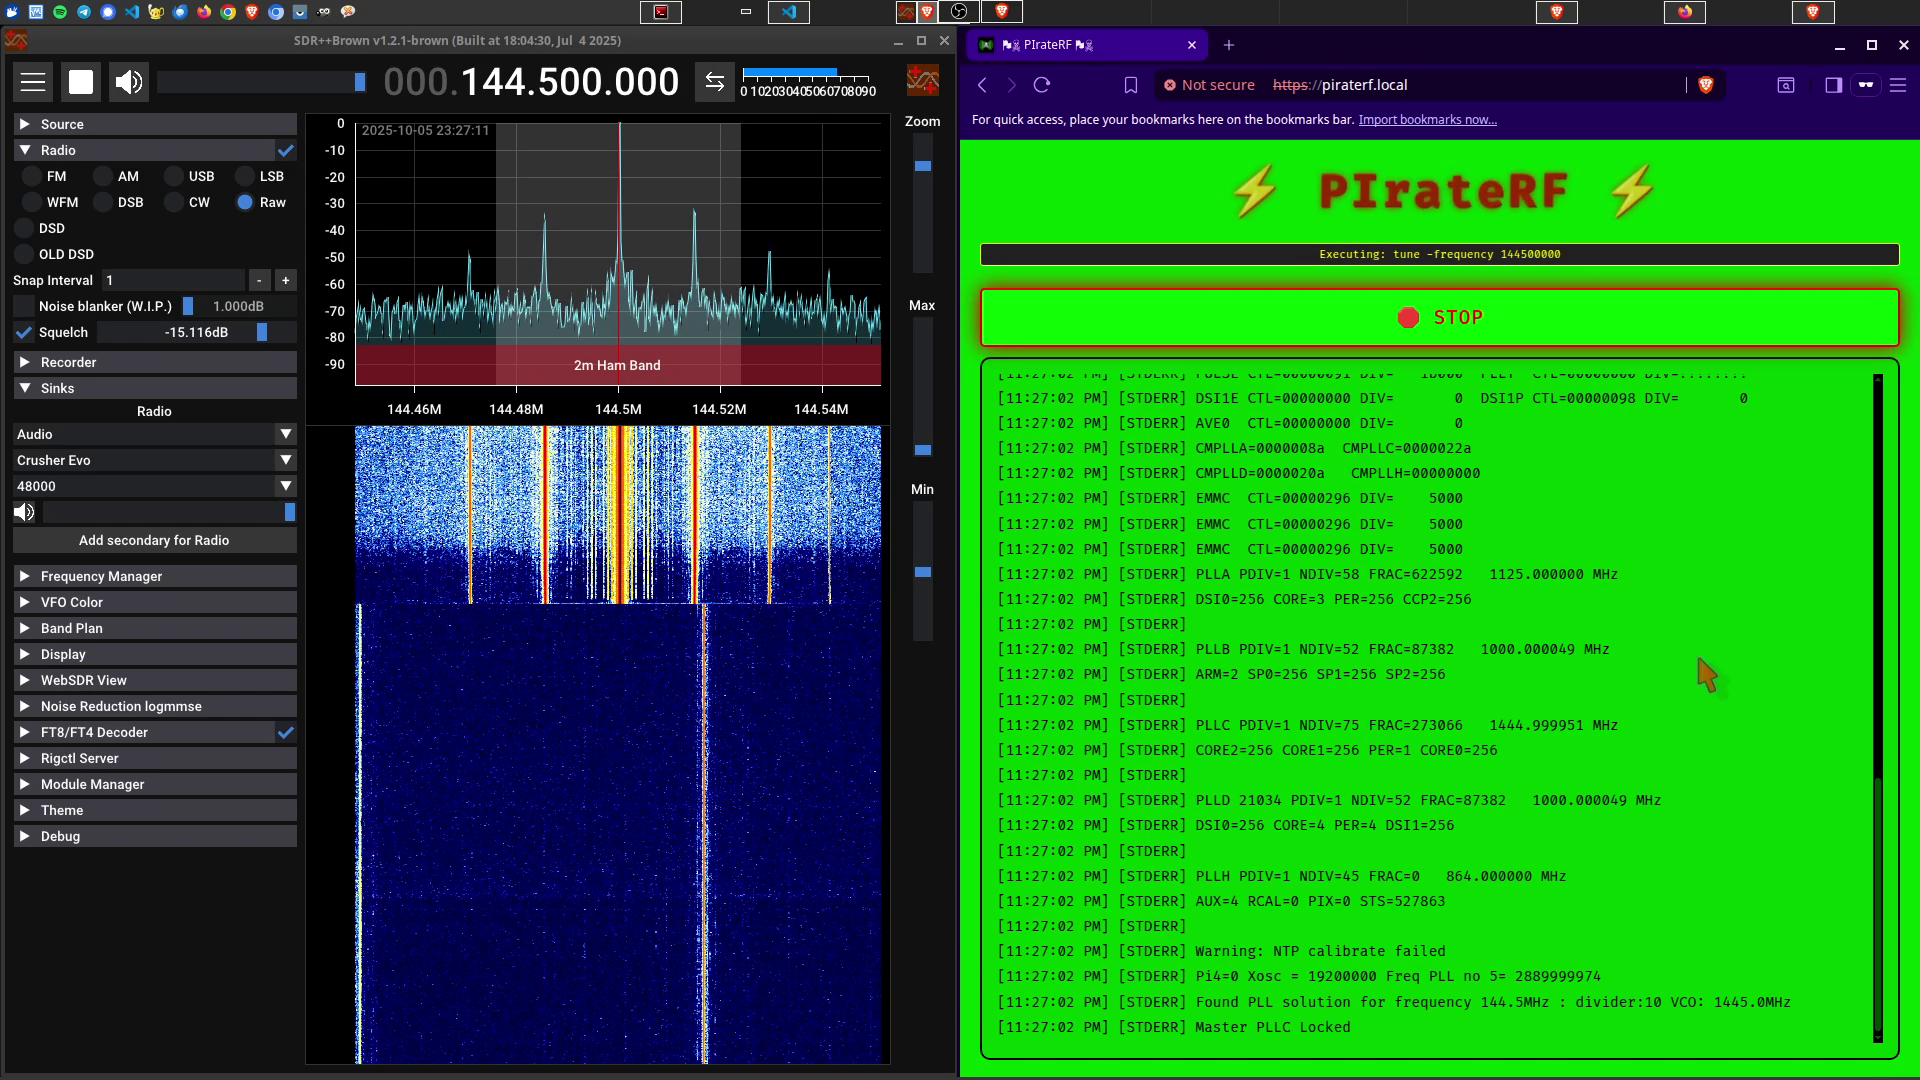 psyb0t/piraterf
PIrateRF transforma tu Raspberry Pi Zero W en un generador de señales RF portátil que crea su propio punto de acceso WiFi. Controla todo, desde…
 jaeles-project/jaeles-signatures
Firma por defecto para Jaeles Scanner
 0xinfection/logmepwn
Un kit de herramientas totalmente automatizado, fiable y ultrarrápido para escanear y validar la vulnerabilidad Log4J RCE CVE-2021-44228.
 skylined/bugid
Detecta, analiza e identifica de forma única los bloqueos en aplicaciones de Windows.
 luisfontes19/xxexploiter
Herramienta para ayudar a explotar vulnerabilidades XXE
 awslabs/snapchange
Fuzzing ligero de una instantánea de memoria mediante KVM
 hgascon/pulsar
Aprendizaje de protocolos y fuzzing con estado
 nccgroup/umap2
Umap2 es la segunda revisión de la herramienta de evaluación de seguridad de hosts USB basada en Python de NCC Group.
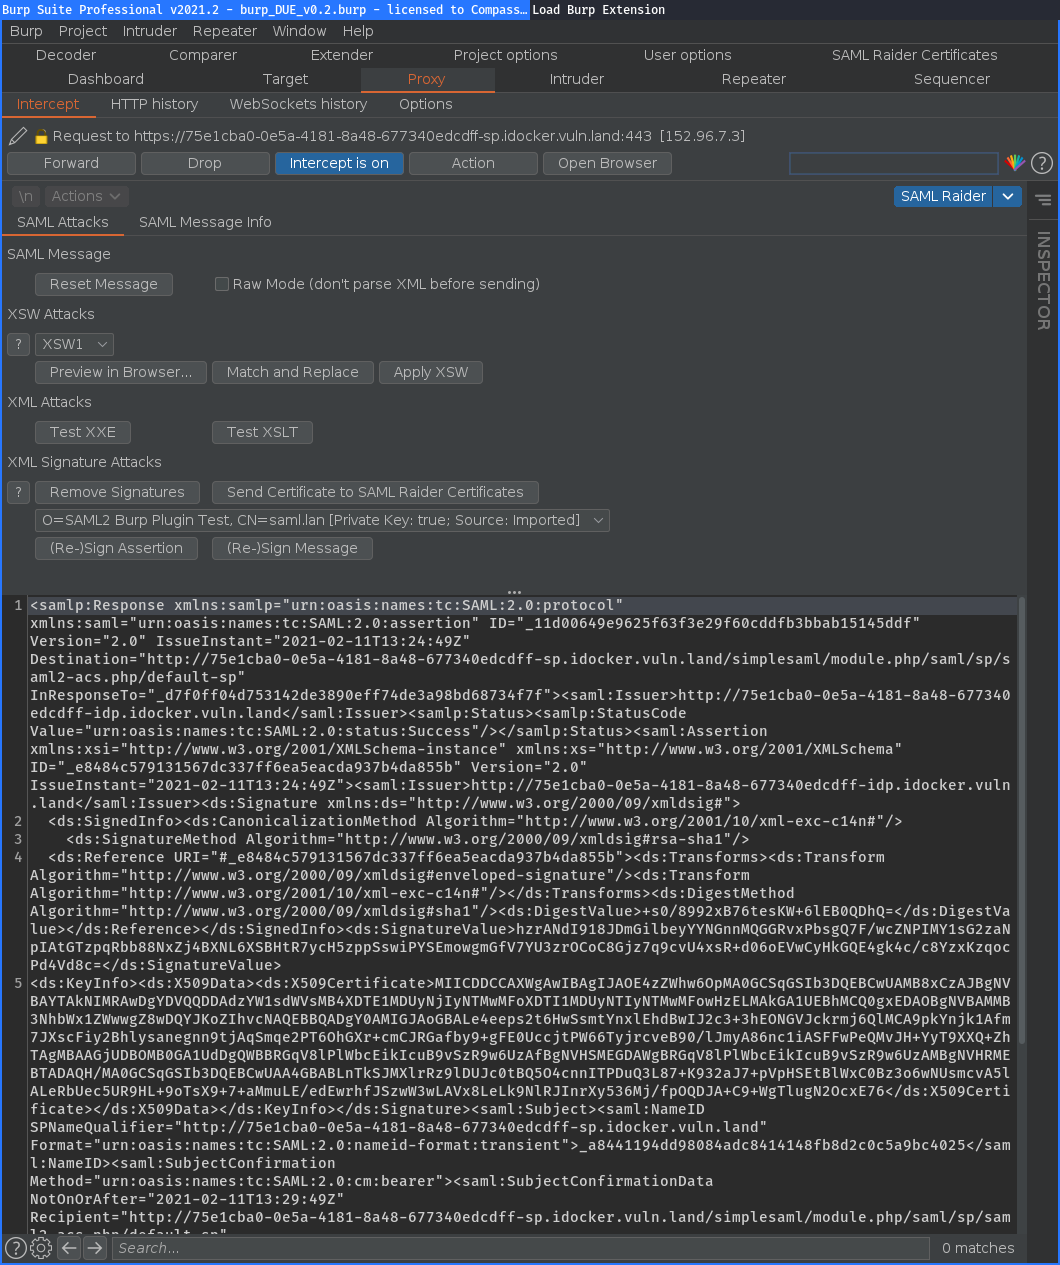 compasssecurity/samlraider
Extensión SAML2 para Burp
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 ya551n3/bug-bounty-wordlists
Colección curada de listas de palabras para la caza de bug bounty, que cubre directorios, subdominios, parámetros, nombres de usuario, contraseñas y…
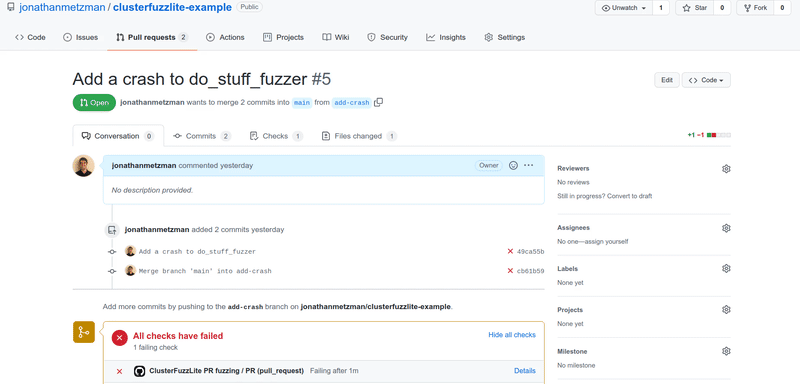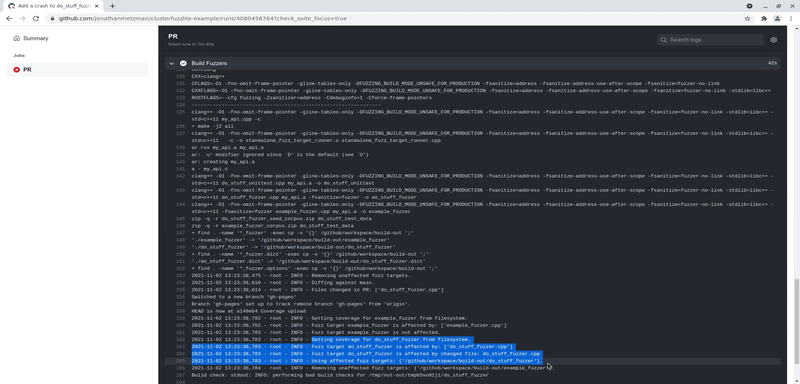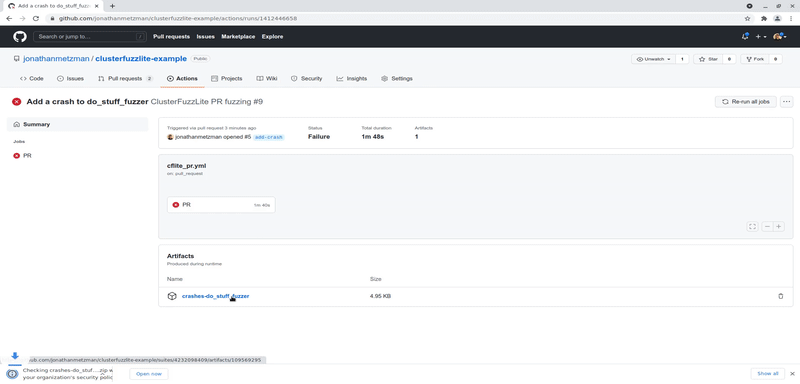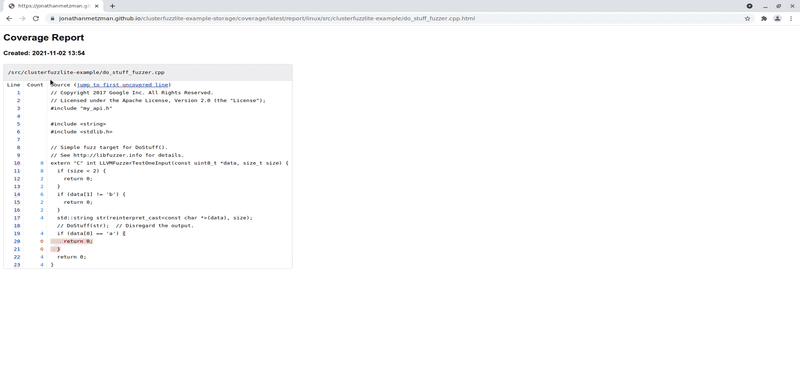 google/clusterfuzzlite
Solución de fuzzing continuo integrada en flujos de trabajo de CI para encontrar vulnerabilidades en cambios de código y ejecuciones por lotes,…
 dzonerzy/gowapt
Prueba de penetración de aplicaciones web en Go
 blackarch/wordlistctl
Obtener, instalar y buscar archivos de listas de palabras desde sitios web y pares torrent.








