Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
ppfuzz — Una herramienta rápida para escanear vulnerabilidades de contaminación de prototipos del lado del cliente escrita en Rust. 🦀 | Kitploit
Herramientas/GitHubGitHub/dwisiswant0/ppfuzz
Escáneres de VulnerabilidadesSeguridad WebFuzzing
GitHubdwisiswant0/ppfuzz

ppfuzz

Una herramienta rápida para escanear vulnerabilidades de contaminación de prototipos del lado del cliente escrita en Rust. 🦀

Ver Repositorio
6717238hace 3 añosRevisado por Kitploit
Compartir

ppfuzz

Fuzzer de Contaminación de Prototipos

ppfuzz, Fuzzer de Contaminación de Prototipos

Una herramienta rápida para escanear vulnerabilidades de contaminación de prototipos del lado del cliente escrita en Rust. 🦀

  • Instalación
    • Binario
    • Fuente
    • Dependencias
  • Demostración
  • Uso
    • Básico
    • Opciones
  • Uso
  • Materiales de apoyo
  • Contribuciones
  • Atribución
  • Agradecimientos
  • Licencia

Instalación

Binario

Simplemente, descarga un binario precompilado desde la página de lanzamientos y ¡ejecútalo!

Fuente

NOTA: ¡Rust debe estar instalado!

Usando cargo:

▶ cargo install ppfuzz

— o

Compilación manual del ejecutable desde el código fuente:

▶ git clone https://github.com/dwisiswant0/ppfuzz
▶ cd ppfuzz && cargo build --release
# el binario se encuentra en target/release/ppfuzz

Dependencias

ppfuzz utiliza chromiumoxide, que requiere que Chrome o Chromium estén instalados. Si la variable de entorno CHROME está configurada, se usará como ejecutable predeterminado. De lo contrario, se buscan los nombres de archivo google-chrome-stable, chromium, chromium-browser, chrome y chrome-browser en las ubicaciones estándar. Si eso falla, se consulta /Applications/Google Chrome.app/... (en MacOS) o el registro (en Windows).

Demostración

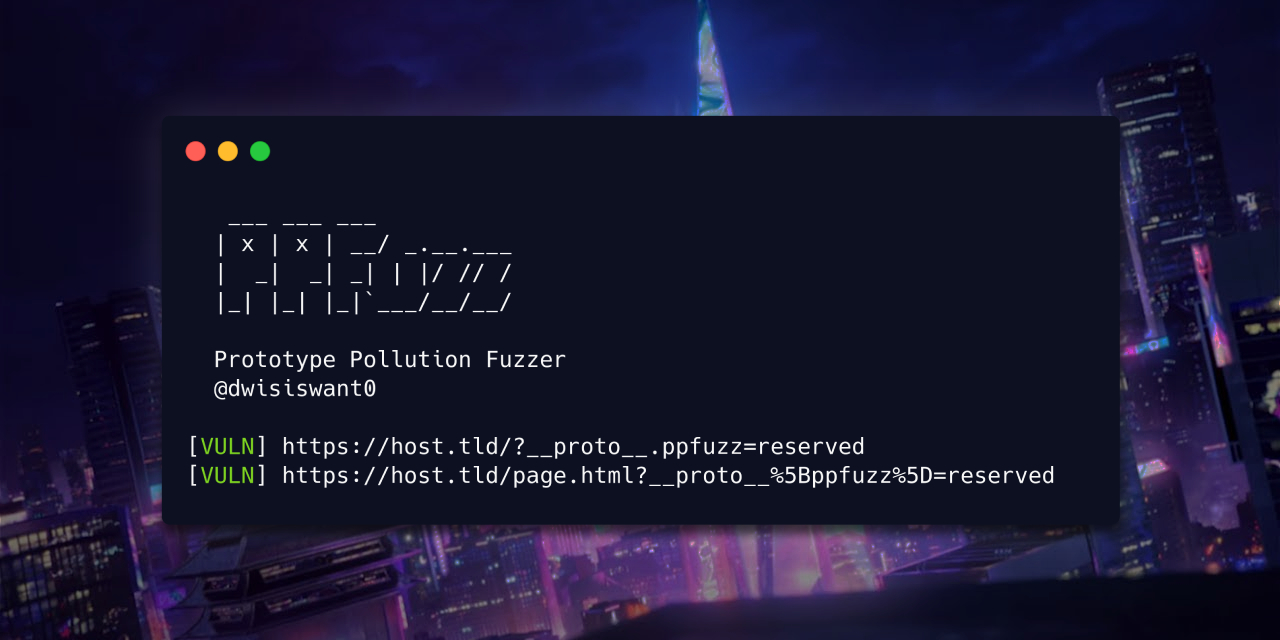
demostración-ppfuzz

Como se puede ver en la demostración anterior (haz clic para ver en alta calidad), ppfuzz intenta verificar vulnerabilidades de contaminación de prototipos añadiendo consultas de objetos y punteros; si efectivamente es vulnerable, huella los gadgets de script utilizados y luego muestra información adicional de payload que podría potencialmente escalar su impacto a XSS, bypass o inyección de cookies.

Uso

¡Es bastante simple usar ppfuzz!

▶ ppfuzz -l ARCHIVO [OPCIONES]

Básico

Usa -l/--list para proporcionar una lista de entrada:

▶ ppfuzz -l ARCHIVO

También puedes proporcionar la lista usando redirección de E/S:

▶ ppfuzz < ARCHIVO

— o encadenarlo desde la salida de otro comando:

▶ cat ARCHIVO | ppfuzz

Mostrar solo objetivos vulnerables/suprimir errores:

▶ ppfuzz -l ARCHIVO 2>/dev/null

Opciones

Aquí están todas las opciones que soporta:

▶ ppfuzz -h
IndicadorDescripciónValor predeterminado
-l, --listLista de URLs objetivo
-c, --concurrencyEstablecer el nivel de concurrencia5
-t, --timeoutTiempo máximo permitido para conexión (s)30
-h, --helpMuestra la información de ayuda
-V, --versionMuestra la información de versión

Materiales de apoyo

  • Plantillas Nuclei
  • PPScan
  • Contaminación de Prototipos y Gadgets de Script Útiles
  • Ataque de contaminación de prototipos JavaScript en NodeJS
  • Contaminación de prototipos – y evasión de sanitizadores HTML del lado del cliente

Contribuciones

contribuciones

Cuando empecé ppfuzz, tenía muy poco o ningún conocimiento de Rust y creo que puede haber muchos inconvenientes/vulnerabilidades de seguridad. Por lo tanto, todas las contribuciones son bienvenidas, por supuesto — cualquier reporte de errores y sugerencias son apreciados, algunos entornos aún no han sido probados.

Atribución

Además de ser mi medio de aprendizaje, esta herramienta fue creada porque fue inspirada por el consejo de @R0X4R sobre cómo automatizar la verificación de contaminación de prototipos usando page-fetch.

Flujo de trabajo de compilación cruzada de GitHub inspirado por crodjer's sysit.

Agradecimientos

Dado que esta herramienta incluye algunas contribuciones, agradeceré públicamente a los siguientes usuarios por su ayuda y recursos:

  • @mattsse - por su increíble chromiumoxide y su mentoría, lo que me ayudó mucho a adaptarme rápidamente a Rust.
  • Fourty2#4842 (Discord) - por una útil solución alternativa.
  • Todos los contribuyentes.

Licencia

ppfuzz se distribuye bajo MIT. Ver LICENSE.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →