
 #1
Herramientas de fuzz testing basadas en mutación, generación y cobertura.
Recomendado por Kitploit
 tandasat/hypervisor-101-in-rust
Los materiales de "Hypervisor 101 in Rust", un curso de un día de duración, para aprender rápidamente la tecnología de virtualización asistida por…
 hugsy/windbg_js_scripts
Juguetes scripts para jugar con la API JS de WinDbg
 zhangzhuosjtu/web3bugs
Desmitificando los errores explotables en los contratos inteligentes
 dvyukov/centipede
Motor de fuzzing distribuido guiado por cobertura, compatible con objetivos de libFuzzer; escala a miles de trabajos concurrentes, emplea…
 samsung/utopia
Generación automatizada de fuzz drivers basada en UT
 dsecuredcom/ffufpostprocessing
Herramienta en Golang que ayuda a eliminar las entradas irrelevantes de tu archivo de resultados de ffuf.
 xnl-h4ck3r/auto-repeater
Repetición automatizada de solicitudes HTTP con Burp Suite
 uni-due-syssec/efcf-framework
EF/CF - Fuzzing de contratos inteligentes extremadamente rápido
 google/buzzer
Toolchain de fuzzing eBPF para generar programas eBPF aleatorios y validar el comportamiento del verificador/tiempo de ejecución del kernel. Admite…
 intellabs/kafl
Un fuzzer para objetivos de kernel/controladores en VM completas
 m1ghtym0/browser-pwn
Una colección actualizada de recursos centrados en la explotación de navegadores.
 awslabs/snapchange
Fuzzing ligero de una instantánea de memoria mediante KVM
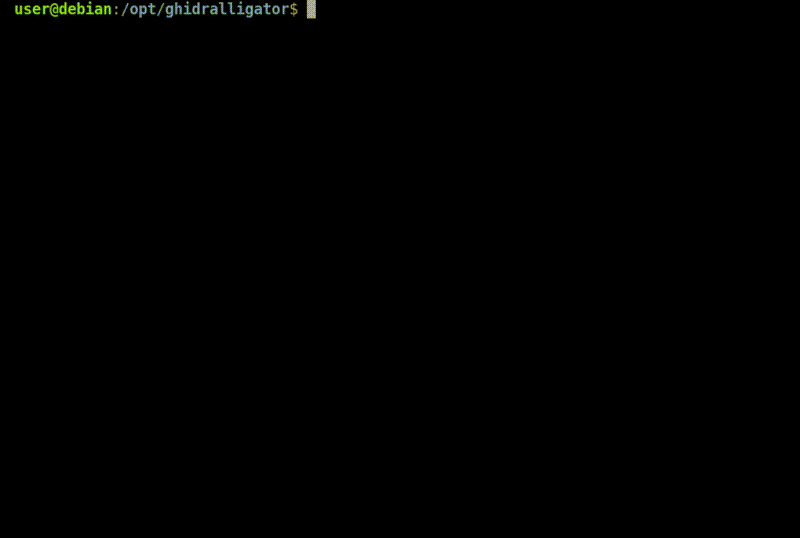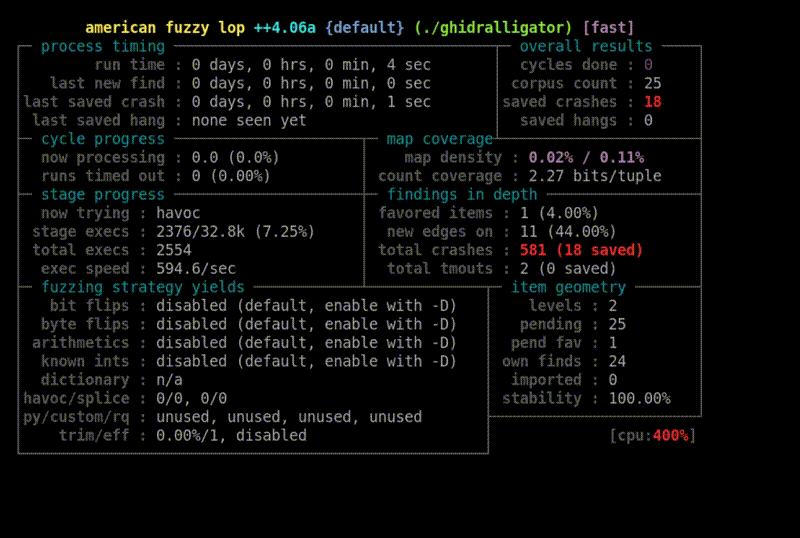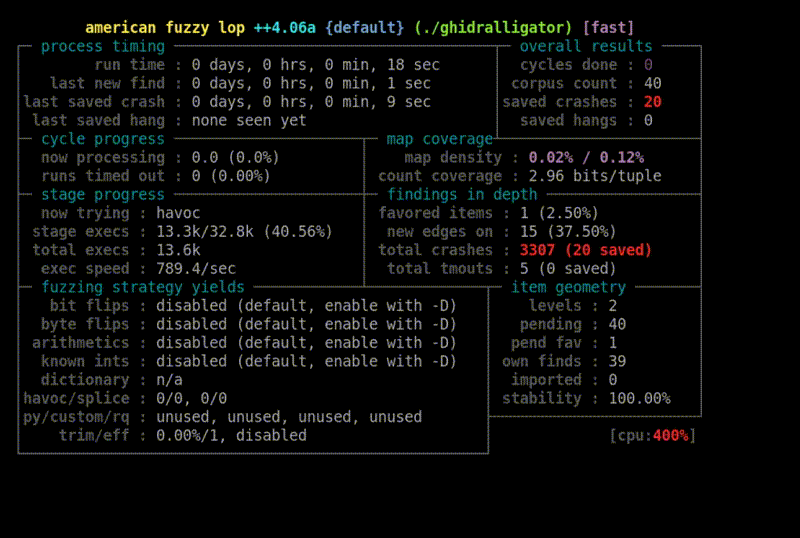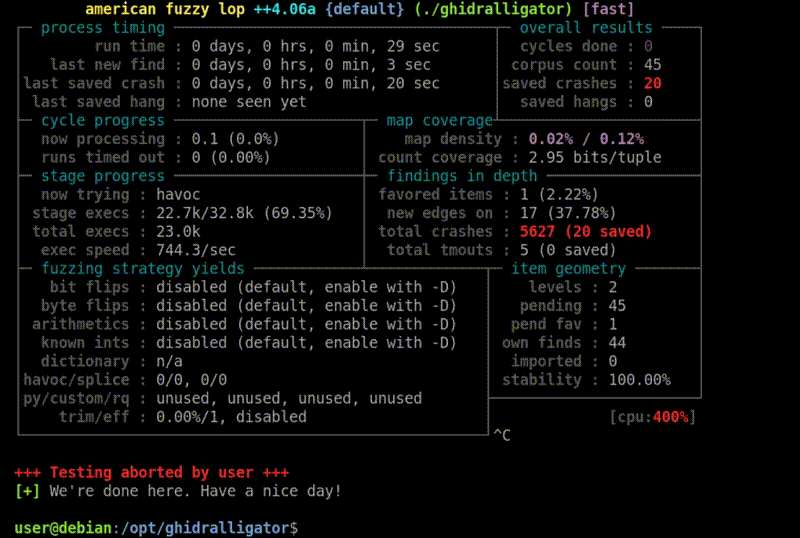 airbus-cyber/ghidralligator
Emulador pcode multiarquitectura que utiliza Ghidra/Sleigh para el fuzzing con AFL++ de binarios, firmware y objetivos embebidos; detecta errores de…
 puzzlepeaches/ffufw
Automatiza el descubrimiento de contenido web y la fuerza bruta de directorios con ejecución de ffuf multihilo, wordlists adaptadas a la tecnología,…
 emadshanab/nuclei-templates-collection
Colección de Plantillas Nuclei
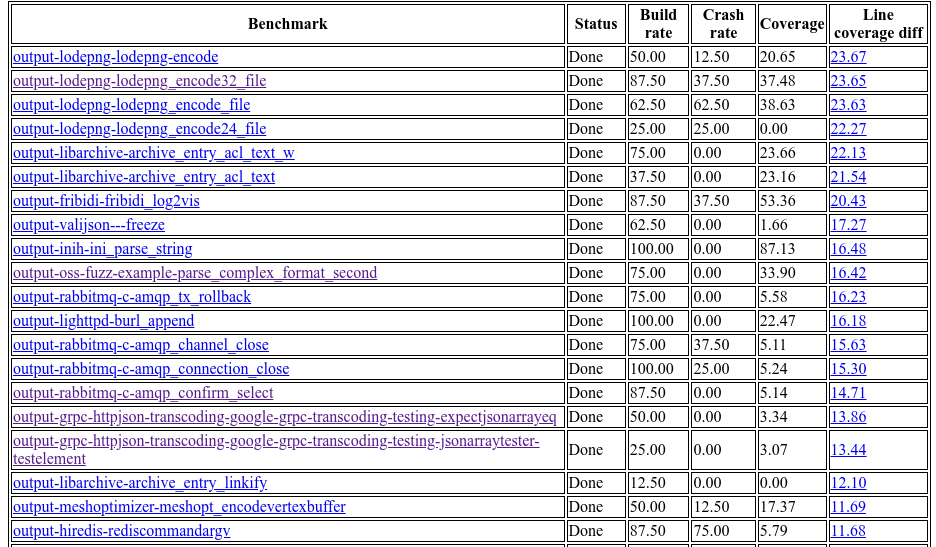 google/oss-fuzz-gen
Fuzzing impulsado por LLM a través de OSS-Fuzz.
 narfindustries/http-garden
Marco de pruebas diferenciales para implementaciones HTTP
 net-hunter121/api-wordlist
Wordlists seleccionadas de nombres de funciones de API, verbos y sustantivos para fuzzing de endpoints de aplicaciones web con Burp Suite Intruder.








