
 #1
Herramientas para aprovechar vulnerabilidades y obtener acceso no autorizado a sistemas o datos.
Recomendado por Kitploit
 initroot/cve-2005-1794scanner
Escáner de red para CVE-2005-1794.
 pizza-power/cve-2016-4437
Python POC para explotar la vulnerabilidad de deserialización de Apache Shiro CVE-2016-4437 debido a una clave de cifrado hardcodeada
 jmbowes/nextsecurescan
Escáner de vulnerabilidades Next.js CVE-2025-29927
 bugch3ck/imposter
Prueba de concepto para CVE-2015-0006. Corregido en MS15-005 https://docs.microsoft.com/en-us/security-updates/SecurityBulletins/2015/ms15-005 .
 spiralbl0ck/guide-and-theoretical-code-for-cve-2023-35674
Guía y código teórico para CVE-2023-35674
 randomrobbiebf/cve-2024-9935
Complemento generador de PDF para Elementor Page Builder <= 1.7.5 - Descarga de archivos arbitrarios no autenticada
 q4n/cve-2021-3156
Serie de reproducción de CVEs de otros
 oopnv70-lab/ghostlock-honor-aak
GhostLock (CVE-2026-43499) exploit adapted for Honor AAK-AN00 (MagicOS 10, kernel 6.6.89-android15)。无限期停止更新。
 spbavarva/cve-2025-46203
PoC de CVE-2025-46203
 rsch-io/cve-2025-55182-react2shell
React2Shell (CVE-2025-55182) exploit de prueba de concepto (PoC) que demuestra una vulnerabilidad CRÍTICA de ejecución remota de código (RCE) en…
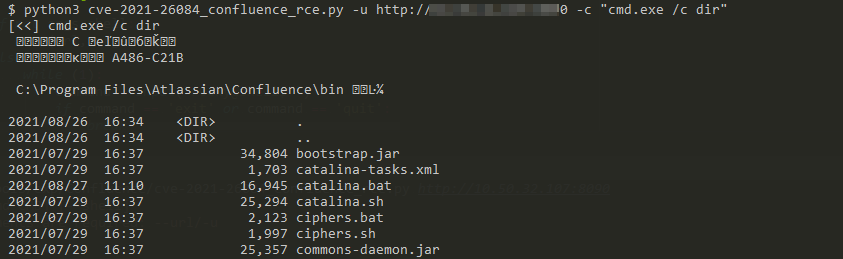 prettyrecon/cve-2021-26084_confluence
CVE-2021-26084 - Confluence RCE pre-autenticación inyección OGNL con eco
 jet-pentest/cve-2021-3131
Prueba de concepto para CVE-2021-3131: divulgación de credenciales mediante credenciales codificadas en base64 en el parámetro URL del servidor web…
 imbas007/cve-2025-25257
Herramienta de explotación basada en Python para CVE-2025-25257 en FortiWeb. Automatiza la detección de inyección SQL, la carga de webshells y la…
 grecosamuel/cve-2024-32002
Prueba de concepto del exploit para CVE-2024-32002, que demuestra la ejecución remota de código (RCE) mediante `git clone` con submódulos maliciosos…
 edxsh/cve-2019-1221
Exploit de prueba de concepto para CVE-2019-1221 dirigido a Internet Explorer 11 32-bit en Windows 10 x64 hasta RS5, que utiliza VBScript.Encode y…
 asterite3/cve-2020-13640
CVE-2020-13640 - Inyección SQL en el plugin wpDiscuz de WordPress <= 5.3.5
 salehlardhi/cve-2024-24919
Plantilla de Nuclei para detectar CVE-2024-24919 comprobando la fuga del archivo /etc/shadow, lo que permite el escaneo automatizado de…
 d0n601/pwncity
Entorno TeamCity CI inseguro para el entrenamiento práctico en pruebas de penetración: reconocimiento, robo de credenciales, escalada de privilegios…








