
 #1
Herramientas para aprovechar vulnerabilidades y obtener acceso no autorizado a sistemas o datos.
Recomendado por Kitploit
 daffainfo/allaboutbugbounty
Todo sobre bug bounty (bypasses, payloads, etc.)
 dana-at-cp/backdoor-apk
backdoor-apk es un script de shell que simplifica el proceso de agregar una puerta trasera a cualquier archivo APK de Android. Los usuarios de este…
 designativedave/androrat
Herramienta de administración remota para dispositivos Android
 mcw0/poc
Los problemas se han deshabilitado para estos PoC, ya que son simplemente PoC, de dominio público y sin soporte.
 ghostvectoracademy/dllhijackhunter
Descubrimiento automatizado de DLL Hijacking, validación y confirmación. Convirtiendo configuraciones locales incorrectas en rutas de ataque armadas…
 census/choronzon
Un fuzzer evolutivo basado en conocimiento
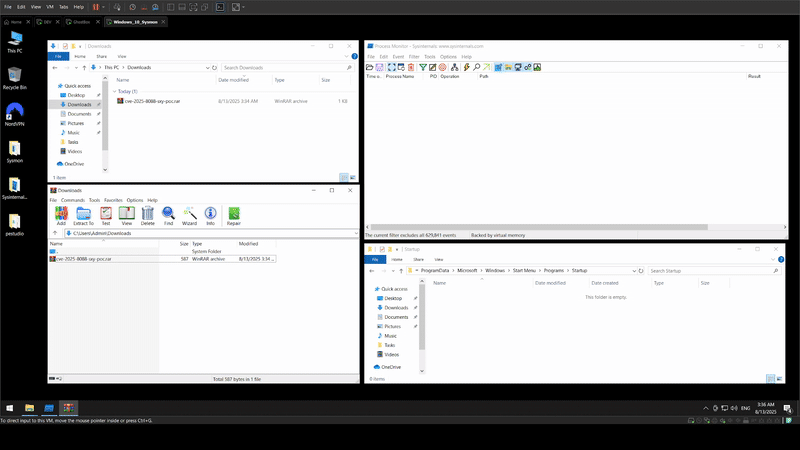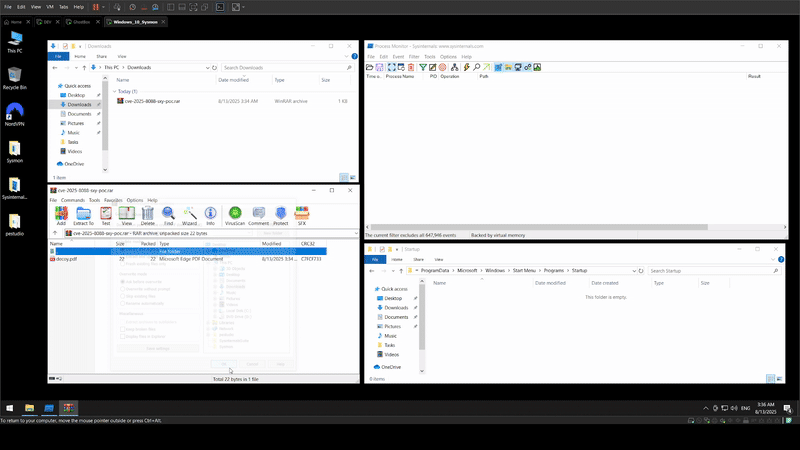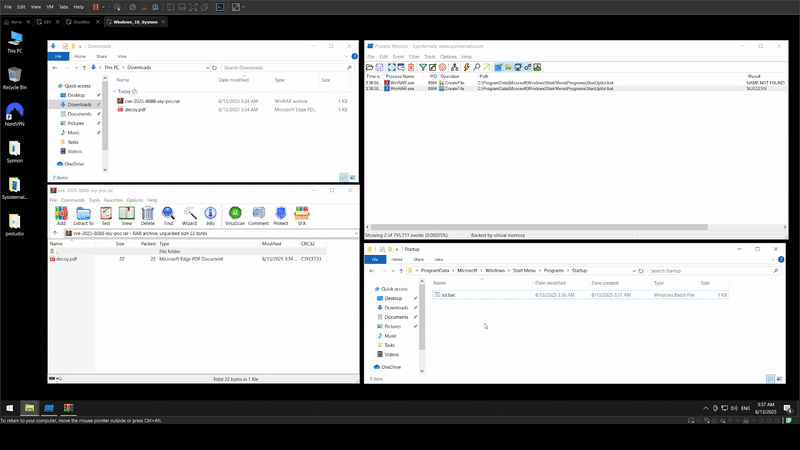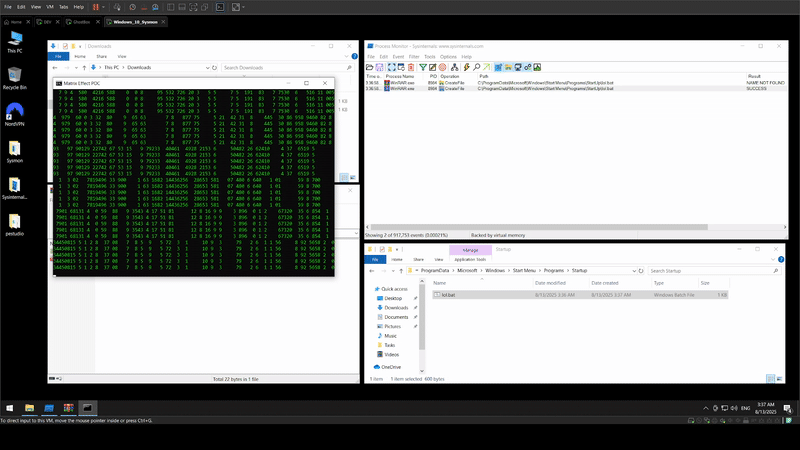 sxyrxyy/cve-2025-8088-winrar-proof-of-concept-poc-exploit-
CVE-2025-8088 WinRAR Prueba de concepto (PoC-Exploit)
 tr3ee/cve-2021-4204
CVE-2021-4204: Escalada de privilegios local en el kernel de Linux eBPF
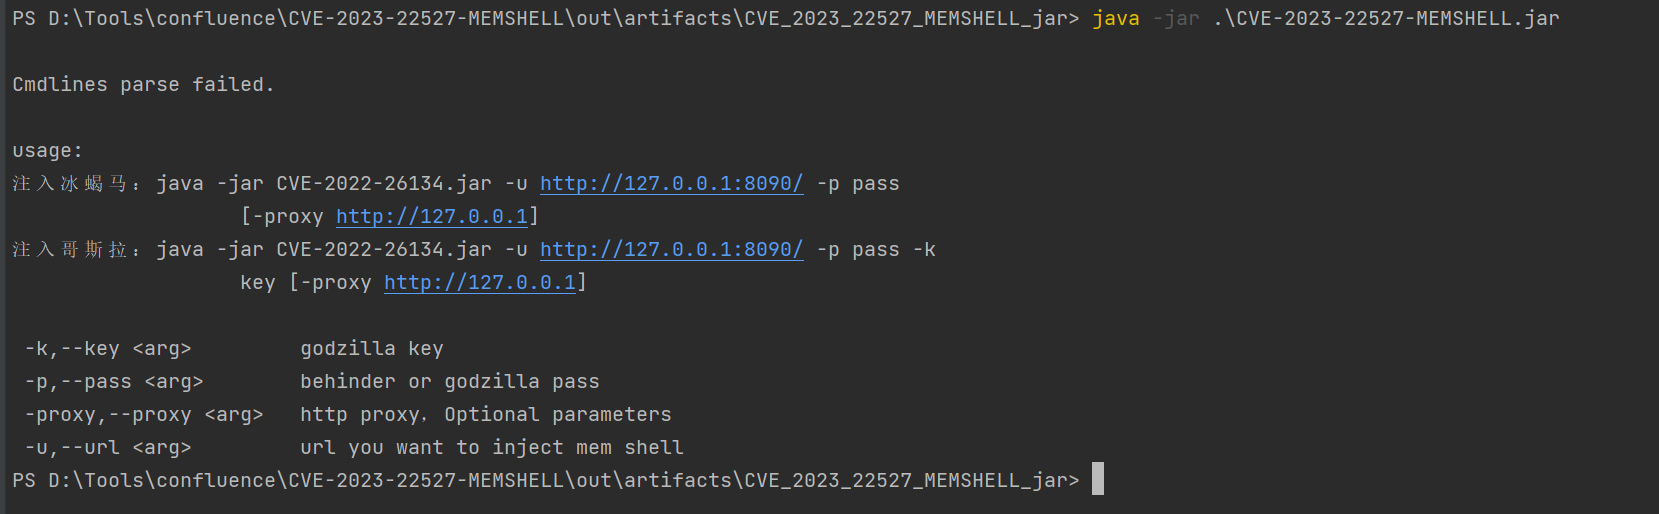 m0untainshley/cve-2023-22527-memshell
confluence CVE-2023-22527 herramienta de explotación de vulnerabilidad, admite inyección de caballo de memoria 冰蝎/哥斯拉, admite configuración de proxy…
 bluefrostsecurity/cve-2023-2008
Código de prueba de concepto para CVE-2023-2008
 jthuraisamy/cve-2019-9730
Exploit de prueba de concepto para CVE-2019-9730, una vulnerabilidad de escalada local de privilegios en el controlador de audio de Synaptics que…
 sailay1996/amd_eop_poc
CVE-2020-8950 Lanzador del Programa de experiencia del usuario de AMD de Radeon Software: escalada de privilegios (FileWrite eop)
 leoservalli/privilege-escalation-mitrastar
Vulnerabilidad de escalada de privilegios en routers MitraStar
 y1nglamore/cve-2022-44268-imagemagick-vulnerable-docker-environment
El entorno docker de reproducción de la vulnerabilidad para CVE-2022-44268
 h3st4k3r/cve-2025-30065
Arnés de investigación basado en Java para estudiar CVE-2025-30065, una vulnerabilidad de ejecución remota de código (RCE) en Apache Parquet mediante…
 starseed12345/queststack
Desbloquea el bootloader del Meta Quest 1 y obtén acceso root usando GhostLock + CVE-2021-1931.
 jimidk/better-cve-2022-29464
Prueba de concepto del exploit para CVE-2022-29464 que permite la carga de archivos sin restricciones y la ejecución remota de código en productos…
 thestingr/cve-2025-25257
PoC público para CVE-2025-25257: SQLi pre-autenticación a RCE en FortiWeb








