
 #1
Investigación, materiales, laboratorios y rutas de aprendizaje de ciberseguridad, incluidos CTFs y recursos educativos curados.
Recomendado por Kitploit

 bcapptain/dockernymous
Un script utilizado para crear un entorno de gateway/workstation similar a Whonix con contenedores Docker.
 pubglite55/oppo-ghostlock
Adaptación del exploit para OPPO Find N2 GhostLock (CVE-2026-43499)
 yardenshafir/cve-2020-1034
PoC que demuestra el uso de cve-2020-1034 para la escalada de privilegios
 mzer0one/cve-2020-7961-poc
Exploit de prueba de concepto para CVE-2020-7961, una vulnerabilidad de deserialización en Liferay Portal que permite la ejecución remota de código…
 ultrasina/androidreverse
Ingeniería inversa de Android completamente en el dispositivo. Análisis de binarios con Radare2, 8 descompiladores de Java, soporte para Flutter y…
 teach2breach/moonwalk
Encontrar direcciones base de DLL sin PEB WALK
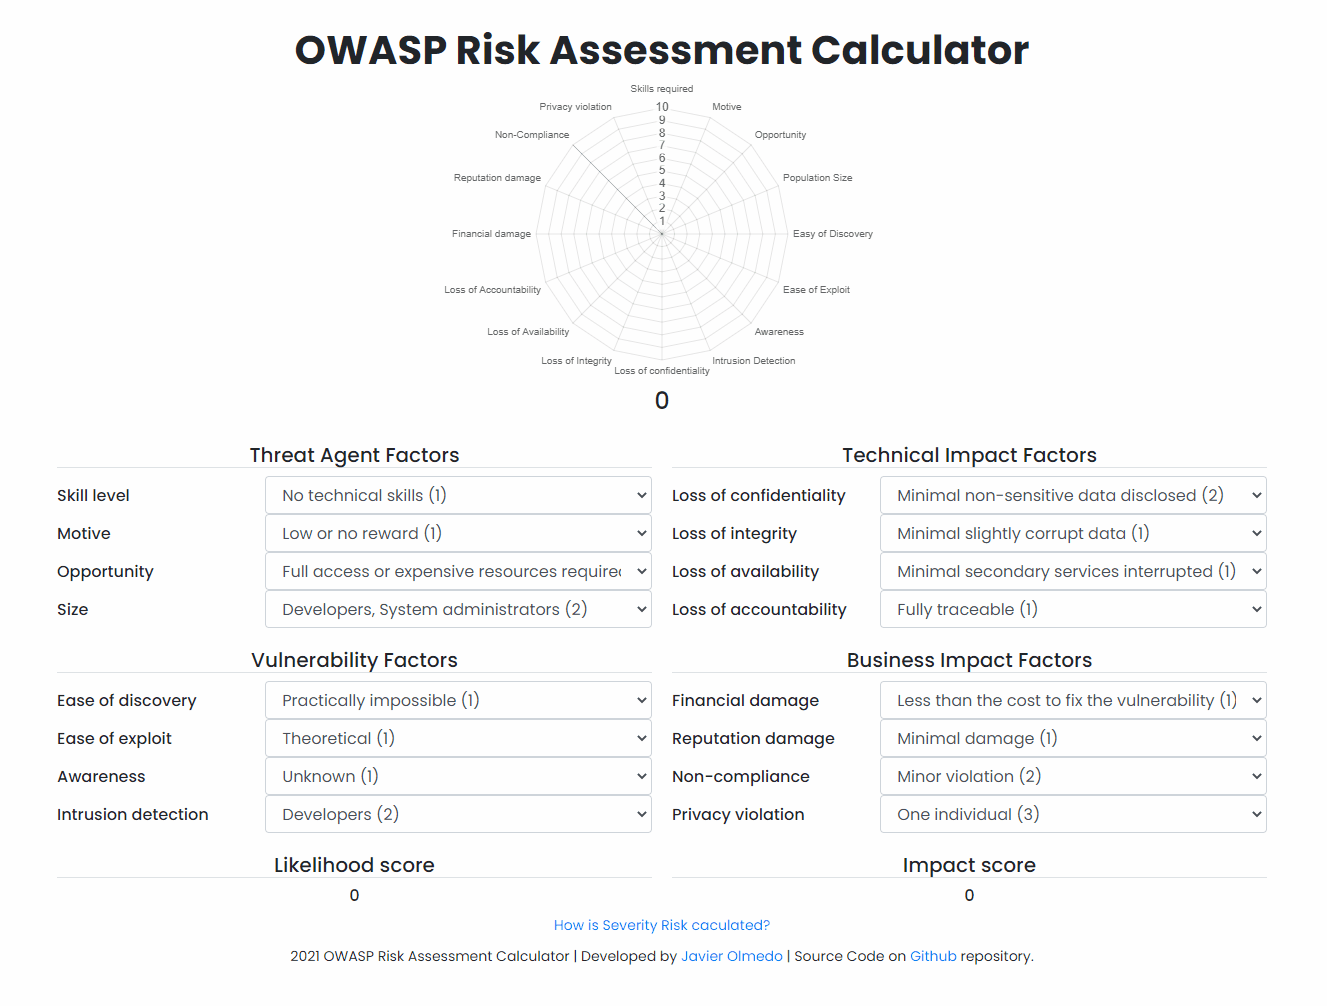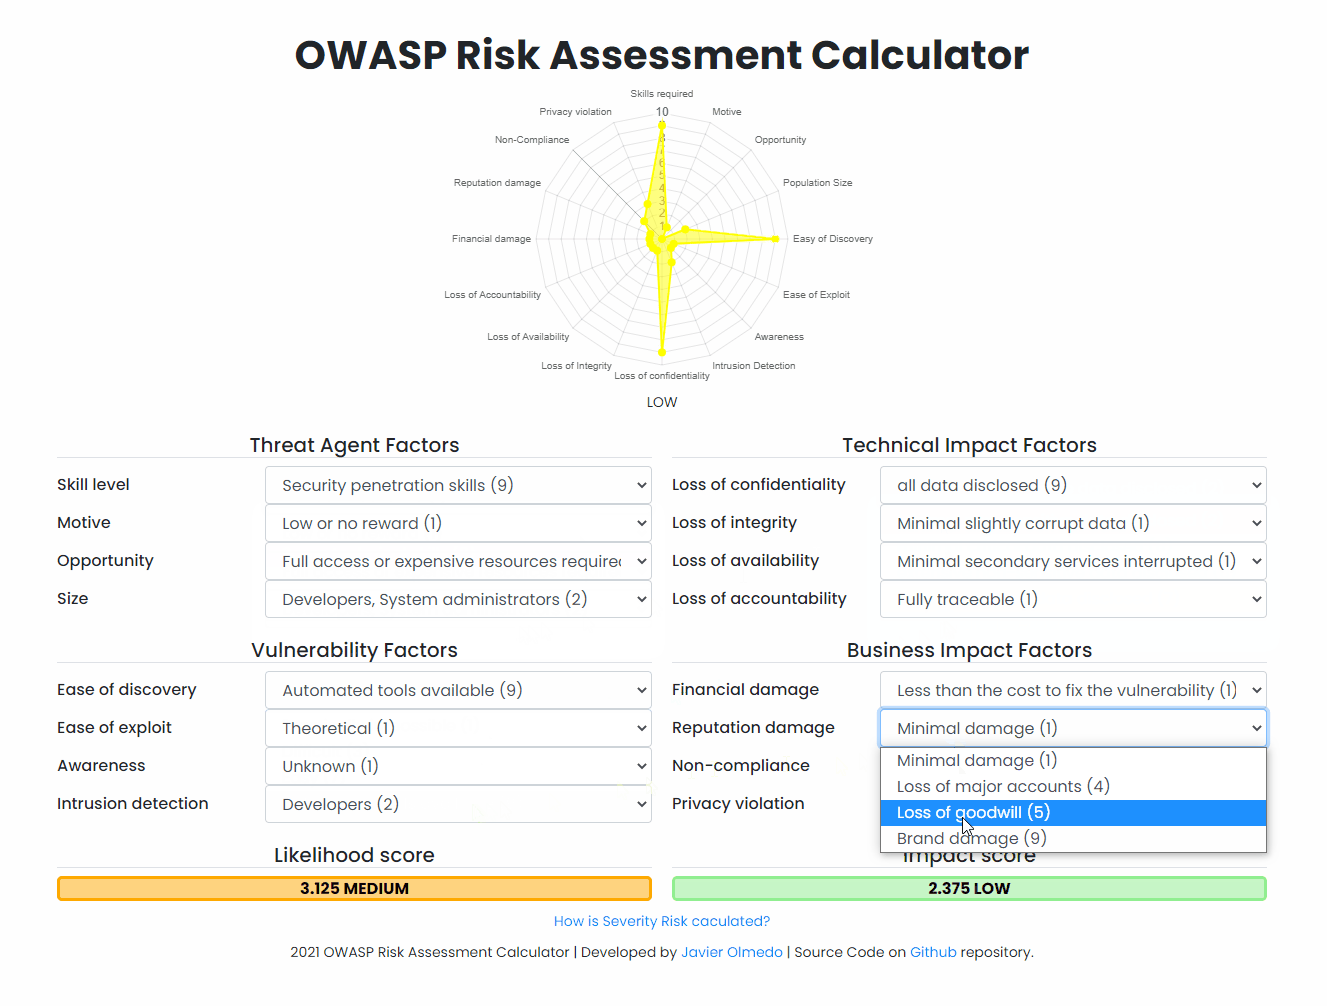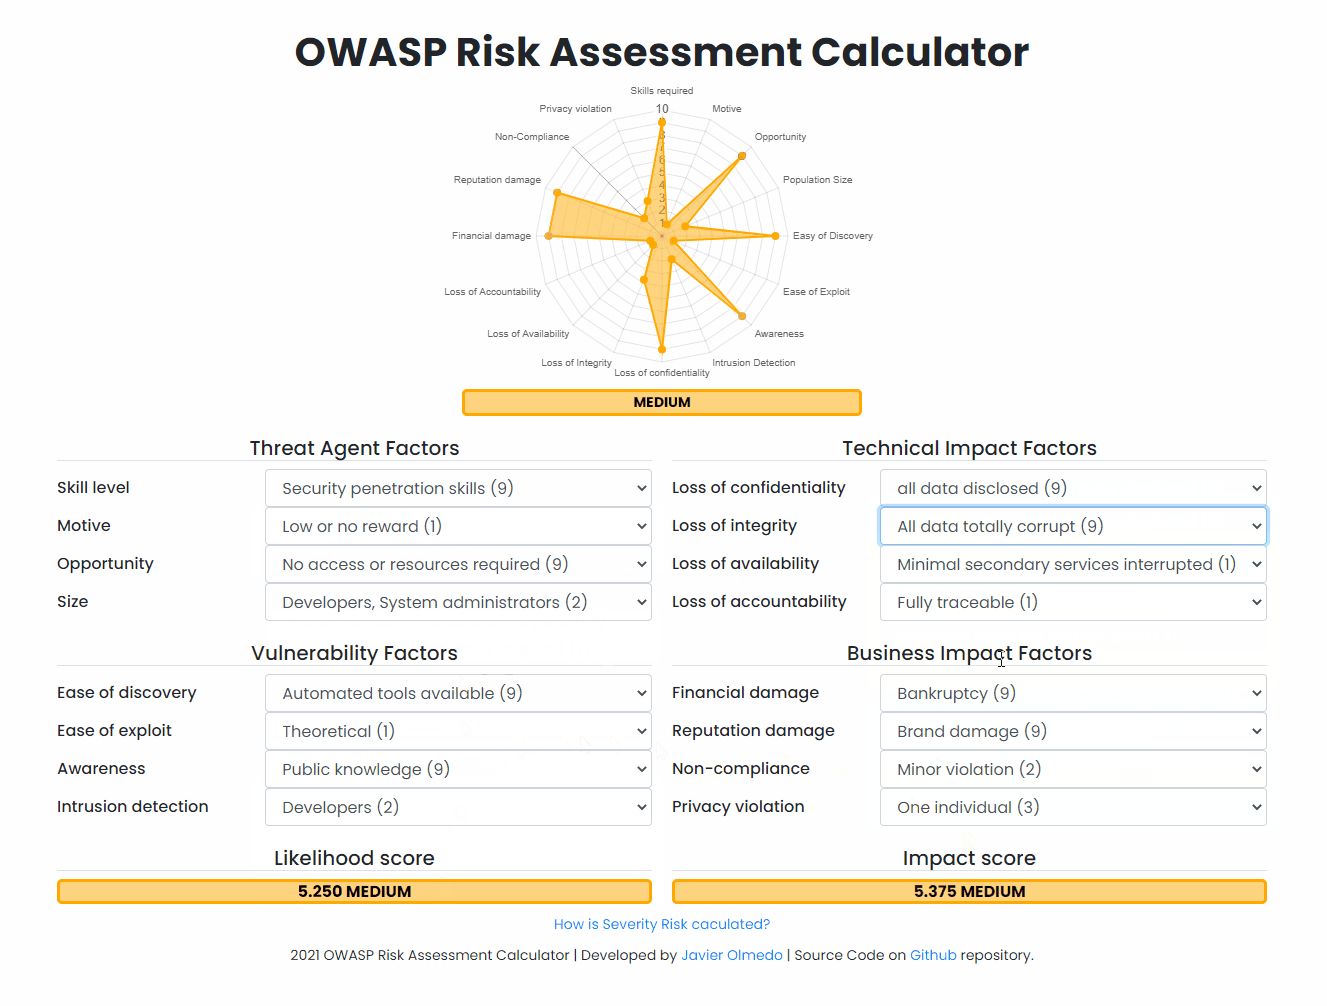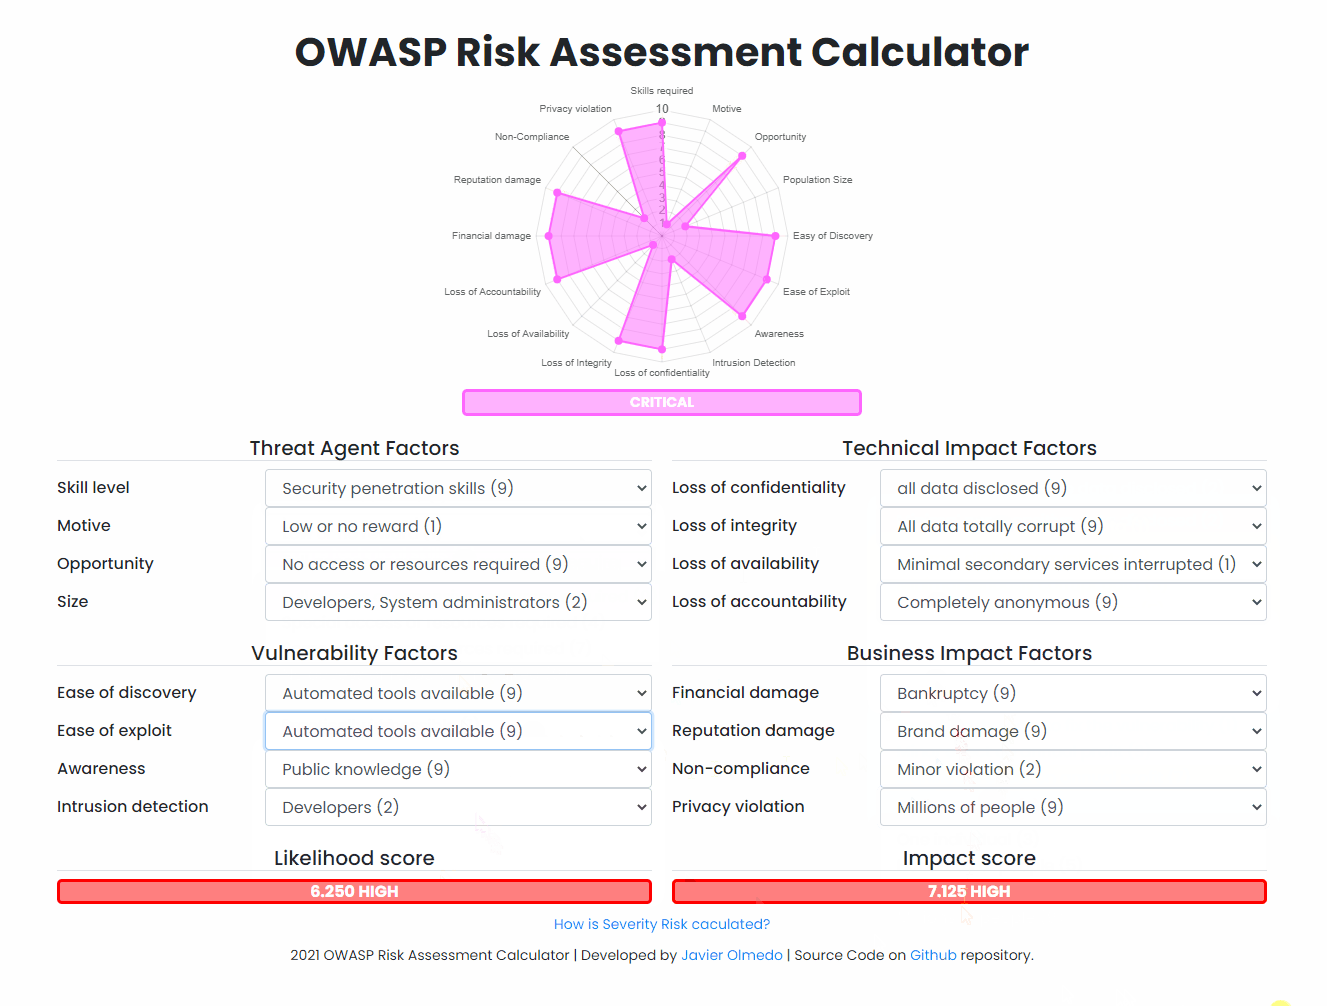 javierolmedo/owasp-calculator
🧮 Una calculadora en línea para evaluar el riesgo de vulnerabilidades web basada en la Evaluación de Riesgos de OWASP
 xoreaxeaxeax/schrodingers-toctou
Detecta cargas de memoria inventadas por el compilador que convierten C seguro en vulnerabilidades TOCTOU. Incluye auditorías automatizadas del…

 nccgroup/goatcasino
Esta es una implementación de Truffle de contratos inteligentes intencionalmente vulnerables, diseñada para permitir que aquellos interesados en la…
 aloshdenny/reverse-synthid-text
ingeniería inversa de SynthID para texto
 doyensec/csptplayground
CSPTPlayground es un patio de juegos de código abierto para encontrar y explotar la Travesía de Ruta del Lado del Cliente (CSPT).
 movemaverick/move-vulnerability-database
Base de datos de vulnerabilidades de Move
 mistymntncop/cve-2023-3079
Prueba de concepto del exploit para CVE-2023-3079, una vulnerabilidad de confusión de tipos en Chrome V8, con análisis detallados seleccionados y…
 xuehuolll/cve-2026-109618-109619-audit
CVE-2026-109618/109619 — RCE pre-autenticación en PHP session.upload_progress. Investigación de explotación: cadena ASLR remota, PoC y análisis de…
 matrix1001/heapinspect
🔍 Herramienta de análisis de heap para CTF pwn.
 pbnj/infosec-interview-questions
🗒️ Una colección [en progreso] de preguntas de entrevista para roles de Seguridad de la Información
 huntandhackett/concealed_code_execution
Herramientas y artículos técnicos que describen técnicas de ataque que se basan en ocultar la ejecución de código en Windows








