
 #1
Investigación, materiales, laboratorios y rutas de aprendizaje de ciberseguridad, incluidos CTFs y recursos educativos curados.
Recomendado por Kitploit
 bugbasesecurity/pentest-copilot
Agente de pruebas de penetración impulsado por IA que se conecta a una máquina Kali, ejecuta herramientas de seguridad de forma autónoma, analiza los…
 owasp/masvs
El OWASP MASVS (Mobile Application Security Verification Standard) es el estándar de la industria para la seguridad de aplicaciones móviles.
 lucksi/mr.holmes
Marco modular OSINT para recopilar inteligencia sobre dominios, nombres de usuario, números de teléfono y correos electrónicos utilizando fuentes…
 wiire-a/pixiewps
Una utilidad de fuerza bruta offline para Configuración Protegida Wi-Fi
 sqlancer/sqlancer
Pruebas automatizadas para encontrar errores de lógica y rendimiento en sistemas de bases de datos.
 netbiosx/checklists
Red Teaming y listas de verificación de Pentesting para varios compromisos
 tmylla/awesome-llm4cybersecurity
Revisión sistemática y curada de la literatura de más de 756 artículos sobre aplicaciones de LLM en ciberseguridad, cubriendo inteligencia de…
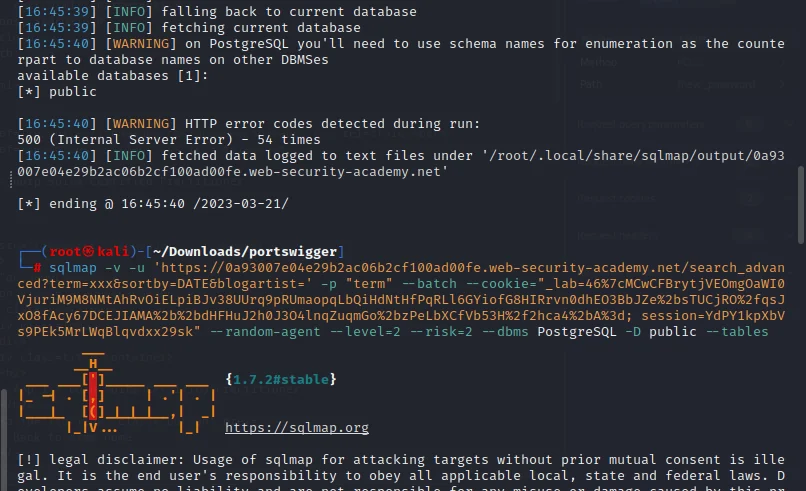 botesjuan/burp-suite-certified-practitioner-exam-study
Notas de estudio prácticas y guías paso a paso para los laboratorios de PortSwigger Academy, que cubren vulnerabilidades web, payloads, enumeración y…
 owasp/threat-dragon
Una herramienta de modelado de amenazas de código abierto de OWASP
 wddadk/offensive-osint-tools
Lista curada de herramientas OSINT para seguridad ofensiva, que cubre recolección de correos electrónicos, enumeración de subdominios, inteligencia…
 purp1ew0lf/blue-team-notes
¿No creías que iba a dejar fuera al blue team, verdad?
 trickster0/offensiverust
Armamentización en Rust para Ejercicios de Red Team.
 corkami/collisions
Colisiones de hash y explotaciones
 owasp/go-scp
Guía de prácticas de codificación segura en Golang
 hslatman/awesome-industrial-control-system-security
Una lista curada de recursos relacionados con la seguridad de Sistemas de Control Industrial (ICS).
 kadenzipfel/smart-contract-vulnerabilities
Una colección de vulnerabilidades de contratos inteligentes junto con métodos de prevención
 owasp/api-security
Documento de los Top 10 riesgos de seguridad en APIs, mantenido por OWASP, y portal de documentación con mejores prácticas para construir, romper y…








