 zerodayevil/cve-2026-20817
Repositorio dedicado a CVE-2026-20817, que proporciona detalles de la vulnerabilidad y material de explotación para esta falla de seguridad específica.

🛡️ Módulo de Herramienta de Seguridad de IA
CVE-2026-20817: Escalada de Privilegios Locales en Windows Error Reporting (WER) mediante ALPC
Módulo Oficial de Auditoría de Seguridad y Explotación para el Ecosistema de Herramientas de Seguridad de IA





🌐 Demostración Web • 📚 Sitio Web del Proyecto • 💬 Chat de la Comunidad
Navegación del Sitio Web: Inicio • Actualizaciones • Descargas • Módulos
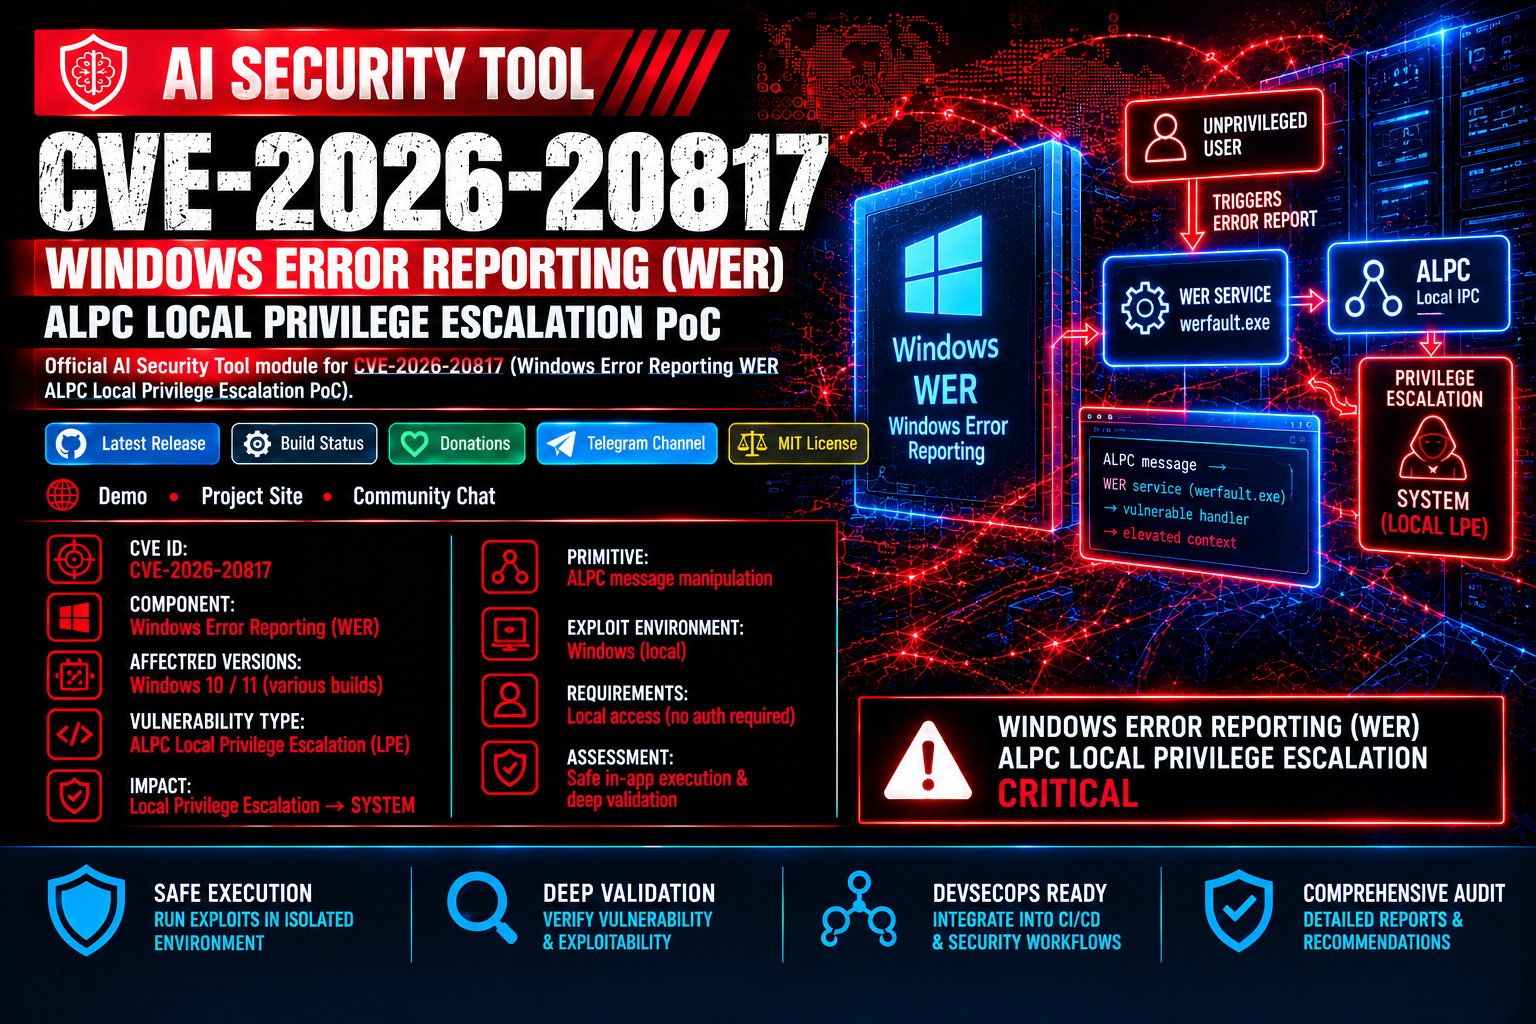
Este módulo proporciona herramientas de diagnóstico y una Prueba de Concepto (PoC) para CVE-2026-20817, una vulnerabilidad de escalada de privilegios locales en el servicio Windows Error Reporting (WER). La vulnerabilidad permite a un usuario autenticado con bajos privilegios ejecutar código arbitrario con privilegios SYSTEM mediante el envío de mensajes ALPC especialmente diseñados al servicio WER.



| Especificación | Valor asignado | Notas |
|---|---|---|
| Identificador CVE | CVE-2026-20817 |
Windows Error Reporting ALPC LPE |
| Componente | Servicio Windows Error Reporting (WER) | Puerto ALPC \WindowsErrorReportingService |
| Vector de ataque | Local (ALPC) | Usuario autenticado con bajos privilegios |
| Método vulnerable | SvcElevatedLaunch (0x0D) |
No valida los privilegios del llamador antes del lanzamiento |
| Impacto y vector | Elevación a SYSTEM | Ejecuta WerFault.exe con una línea de comandos proporcionada por el usuario |
| Sistemas afectados | Windows 10/11 y Server 2019/2022 | Todas las versiones anteriores a la actualización de seguridad de enero de 2026 |
El servicio WER expone un puerto ALPC llamado \WindowsErrorReportingService. El fallo existe en el método SvcElevatedLaunch (0x0D), donde el servicio no valida correctamente los privilegios del llamador antes de lanzar WerFault.exe con parámetros de línea de comandos proporcionados por el usuario desde memoria compartida.
0x0D, incluyendo el ID del proceso cliente, el handle de memoria compartida y la longitud de la línea de comandos.WerFault.exe con la línea de comandos proporcionada.El proceso WerFault.exe generado se ejecuta con un token SYSTEM que contiene:
Nota: El token NO incluye
SeTcbPrivilege(Actuar como parte del sistema operativo).
# Using Visual Studio Developer Command Prompt (C++17)
cl /EHsc CVE-2026-20817_PoC.cpp⚠️ IMPORTANTE: Este módulo está diseñado específicamente para la ejecución segura y el diagnóstico dentro del ecosistema de AI Security Tool. Utilice siempre módulos verificados obtenidos de repositorios oficiales.
Para ejecutar los scripts de monitorización y diagnóstico, asegúrese de que el motor principal de AI Security Tool esté instalado, ya sea mediante binarios precompilados o compilándolo desde el código fuente:
