
 #1
Investigación, materiales, laboratorios y rutas de aprendizaje de ciberseguridad, incluidos CTFs y recursos educativos curados.
Recomendado por Kitploit
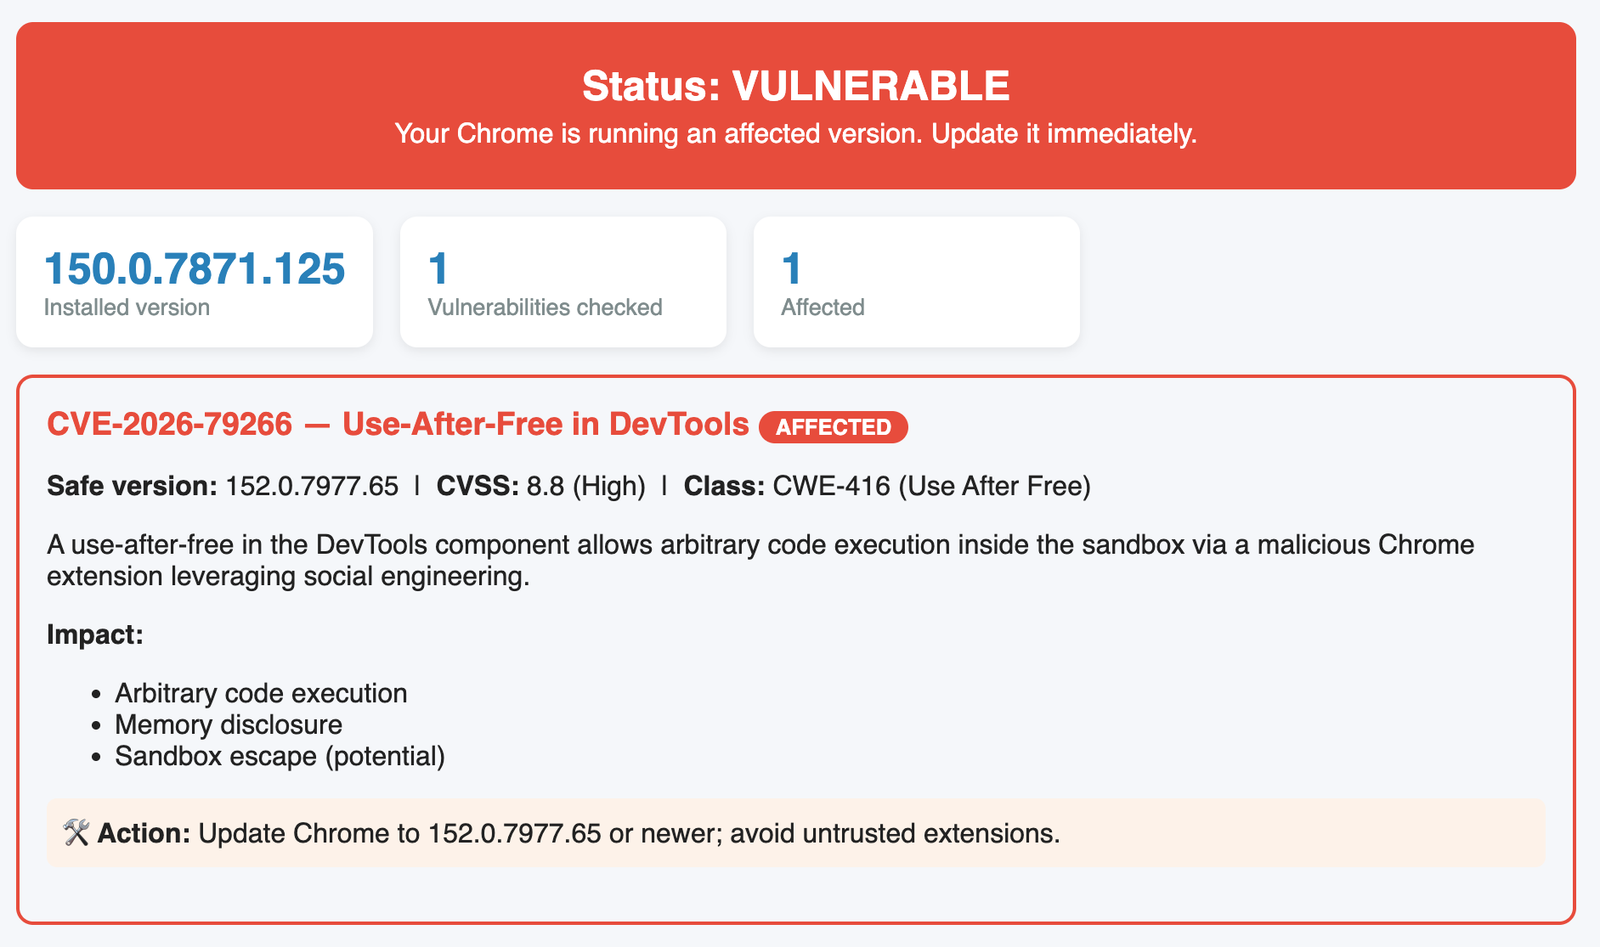
 virologi-info/chrome-vuln-scanner
Comprueba CVE-2026-79266. Un use-after-free en el componente DevTools permite la ejecución arbitraria de código dentro del sandbox mediante una…
 horkimhab/cve-2026-19912-cve-2026-19913-cve-2026-19914
Explotaciones de prueba de concepto para CVE-2026-19912, CVE-2026-19913 y CVE-2026-19914, que demuestran lectura de archivos y ejecución remota de…
 ioallocate/immapper
Demostración del abuso del controlador vulnerable AmdTools64.sys para R/W físico.
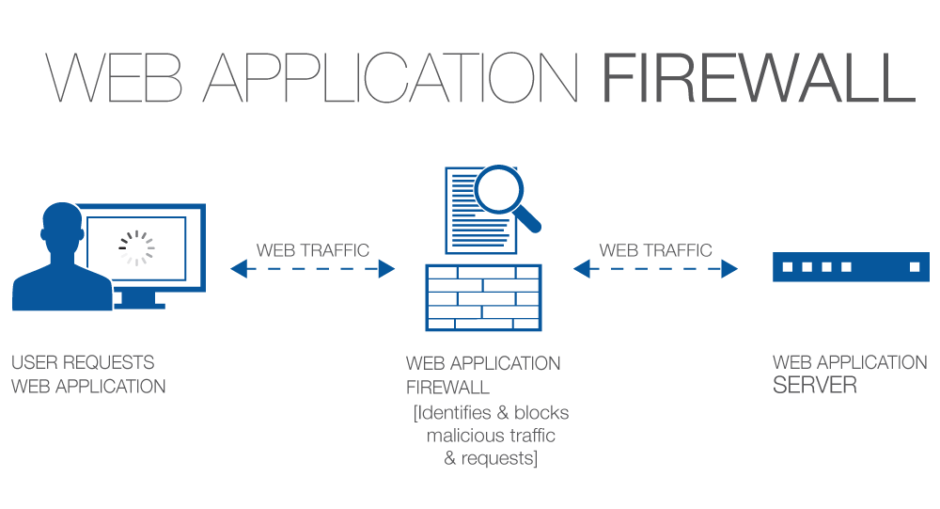 0xinfection/awesome-waf
¡Todo sobre Firewalls de Aplicaciones Web (WAFs) desde el punto de vista de seguridad! 🔥
 hackspeak/cve-2026-75604
Prueba de concepto del exploit para CVE-2026-75604, una RCE no autenticada en Next.js alojado en Windows mediante path traversal en la caché y una…
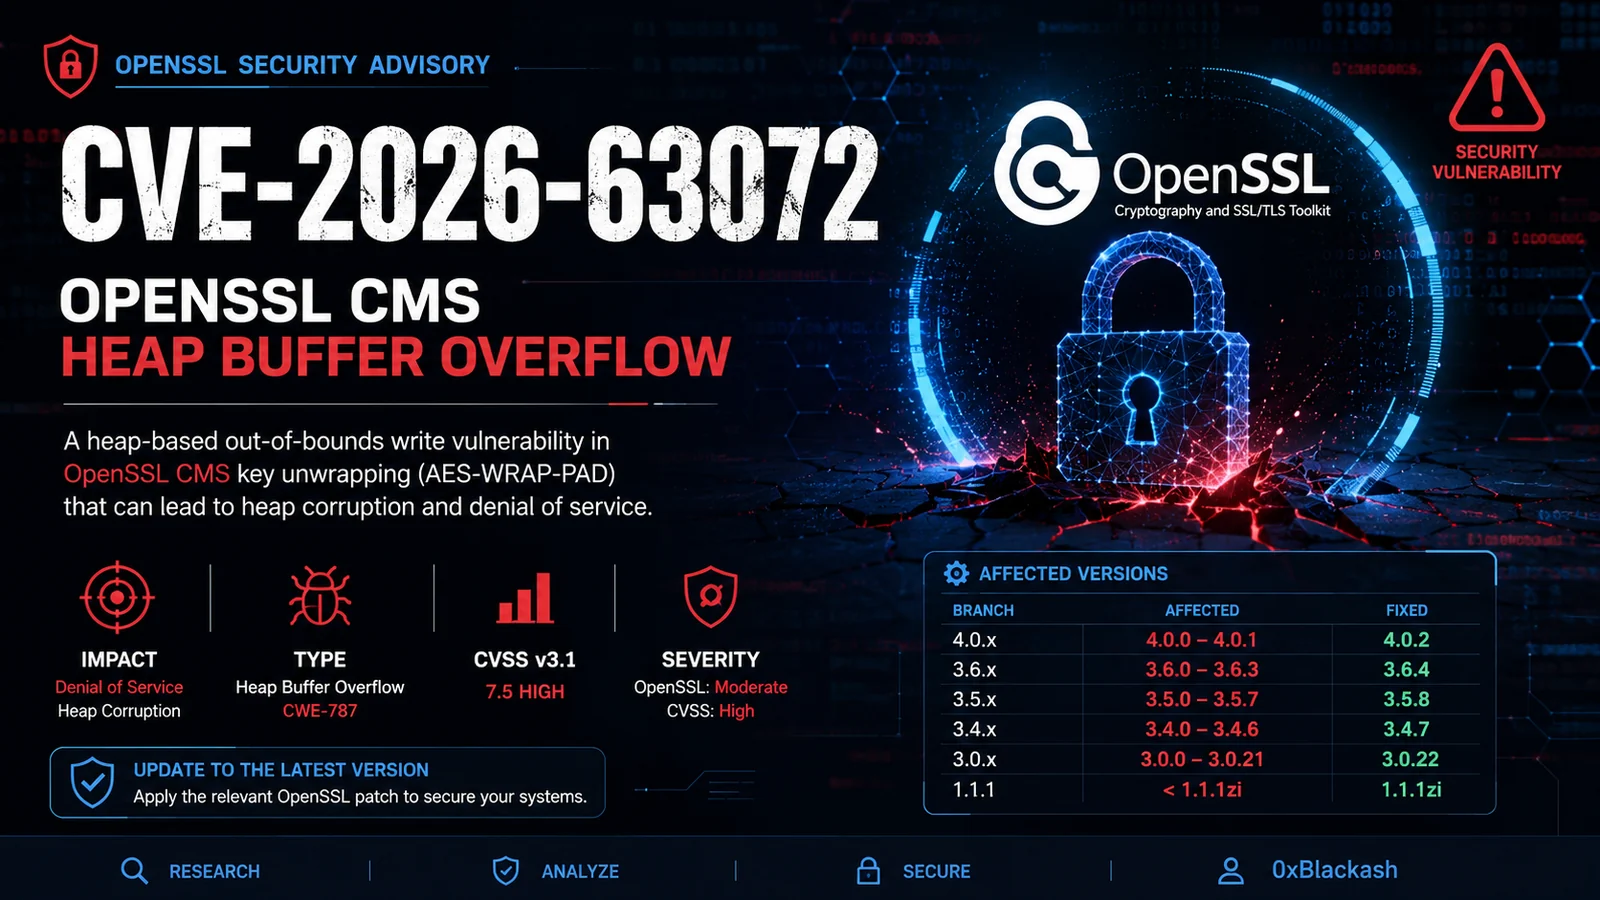 0xblackash/cve-2026-63072
Análisis técnico de CVE-2026-63072, un desbordamiento de búfer en el montón en el desarrollo de claves CMS de OpenSSL, que cubre la causa raíz, las…
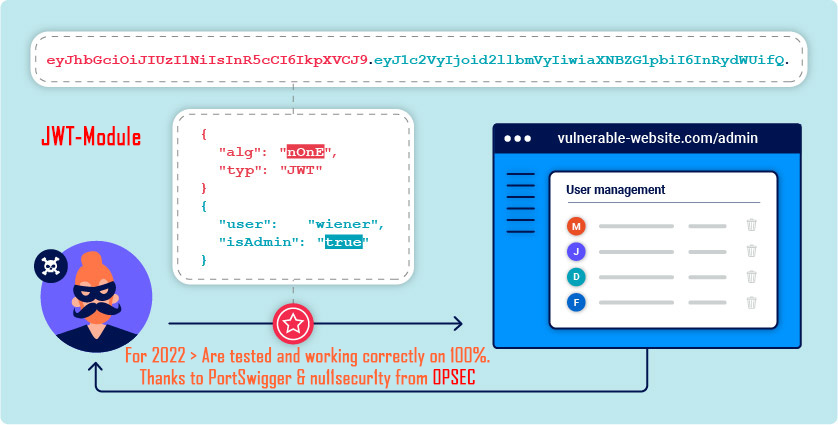 nu11secur1ty/portswigger-web-security-academy
Soluciones y guías seleccionadas para los laboratorios de PortSwigger Web Security Academy, que cubren vulnerabilidades web, ataques JWT y técnicas…
 kongqbin/cve-2016-5195
Implementación educativa del exploit de escalada de privilegios Dirty COW (CVE-2016-5195), incluyendo el payload de condición de carrera y la…
 jinxhy/awesome-moai-security
Lista de lectura curada y taxonomía de investigación sobre ataques y defensas para sistemas de IA integrados en dispositivos móviles, que cubre…
 dinosn/log4j-4255
Laboratorio Docker de extremo a extremo que reproduce Apache log4j2 #4255 — omisión de la lista blanca de FilteredObjectInputStream mediante…
 prot0tw/keycloak_cve-2026-18963_poc
Este repositorio es un PoC de cve-2026-18963. Por favor, úsalo en productos legales (laboratorio, local, ...).
 bugcrowd/hunt
Marca parámetros comúnmente asociados con inyección, SSRF, path traversal, IDOR y SSTI, mediante escaneo pasivo de Burp/ZAP; también organiza la…
 boreas37/cve-2026-56705
PoC exploit para Adminer < 5.4.3 RCE no autenticado mediante inyección de DSN PDO MSSQL, incluyendo laboratorio Docker y prueba negativa.
 joshuaasmith/reproducer-okio-cve-2023-3635
Reproductor para CVE-2023-3635 en Okio 2.9.0, que demuestra cómo el catálogo de versiones de React Native fija una dependencia vulnerable, afectando…
 deeptempo/socbench
Un arnés y punto de referencia abiertos para la IA en operaciones de ciberseguridad.
 fevar54/cve-2026-72530-trueconf-sandbox-escape-
Este repositorio contiene una demostración educativa de la mitigación y detección para **CVE-2026-72530**, una vulnerabilidad crítica de **Code…
 horkimhab/cve-2026-73570
Exploit de prueba de concepto para una vulnerabilidad de Zimbra Collaboration Suite explotada activamente, diseñado para pruebas de penetración…
 horkimhab/cve-2026-35273
CVE-2026-35273








