
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Forensia Digital — Página 6 | Kitploit
Categorías

Forensia Digital

Herramientas para adquirir, preservar y analizar evidencia digital con fines legales o de investigación.

Recomendado por Kitploit
Herramientas destacadas

10 seleccionadas
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3khace 5 meses
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2khace 7 días
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3khace 14 días
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2khace 20h 27m
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4khace 14 días
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2khace 17h 13m
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4khace 14h 20m
mvt preview#8

mvt

GitHubmvt-project/mvt
15.5khace 10h 46m
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230hace 6 días
avml preview#10

avml

GitHubmicrosoft/avml
1.1khace 3 días
Más nuevasRelevanciaMás popularesActualizadas recientemente
1335 resultados
Notes preview

Notes

GitHubgracenolan/notes

Notas de estudio seleccionadas y guía de preparación para entrevistas para roles de ingeniería de seguridad, que cubren redes, seguridad web,…

exploitationweb-securitymalware-analysis+6
2.7khace 8 meses
OSXAuditor preview

OSXAuditor

GitHubjipegit/osxauditor

OS X Auditor es una herramienta forense informática gratuita para Mac OS X
disk-forensicsmemory-forensicsforensics+4
3.1khace 6 años
Wireshark preview

Wireshark

GitLabwireshark/wireshark

Repositorio de código oficial de Wireshark. Puedes seguir recibiendo nuevas versiones donando en https://wiresharkfoundation.org/donate/.

packet-sniffing-analysisnetwork-mappingnetwork-forensics+3
1.6khace 8h 57m
Digital-Forensics-Guide preview

Digital-Forensics-Guide

GitHubmikeroyal/digital-forensics-guide

Guía de Forense Digital. Aprende todo sobre Forense Digital, Forense Informático, Forense de Dispositivos Móviles, Forense de Redes y Forense de…
memory-forensicsnetwork-forensicsforensics+7
3.1khace 2 años
reverse-SynthID preview

reverse-SynthID

GitHubaloshdenny/reverse-synthid

ingeniería inversa de la detección SynthID de Gemini
reverse-engineeringsteganographydigital-forensics+6
4.7khace 3 meses
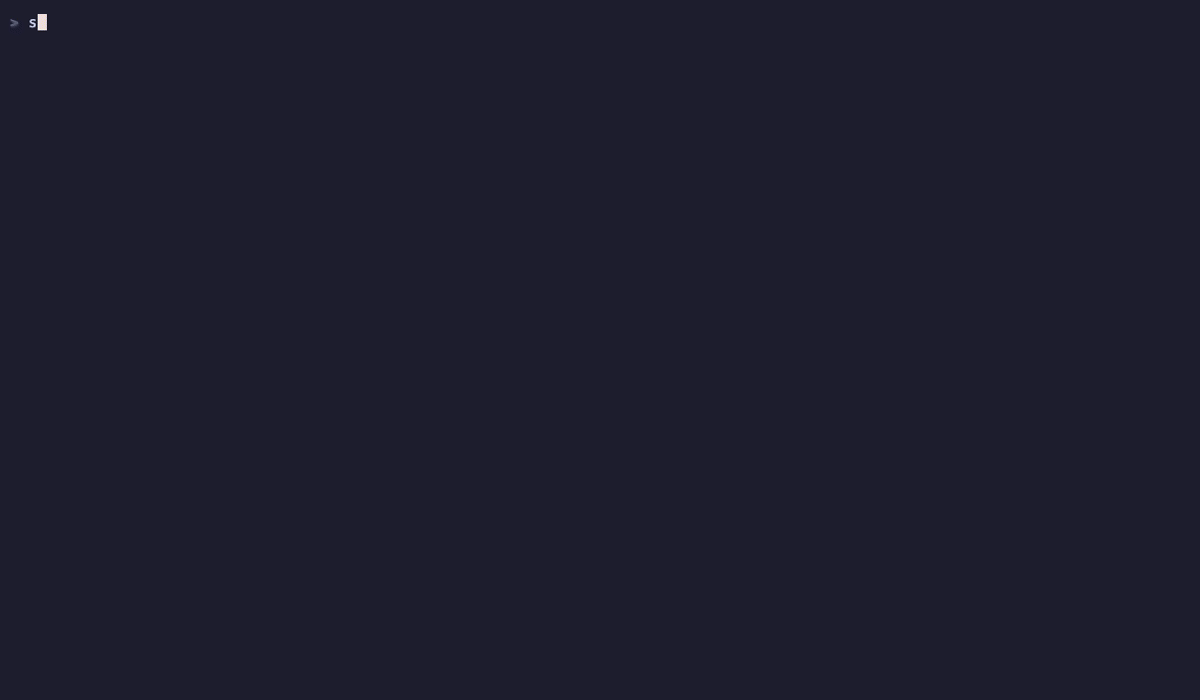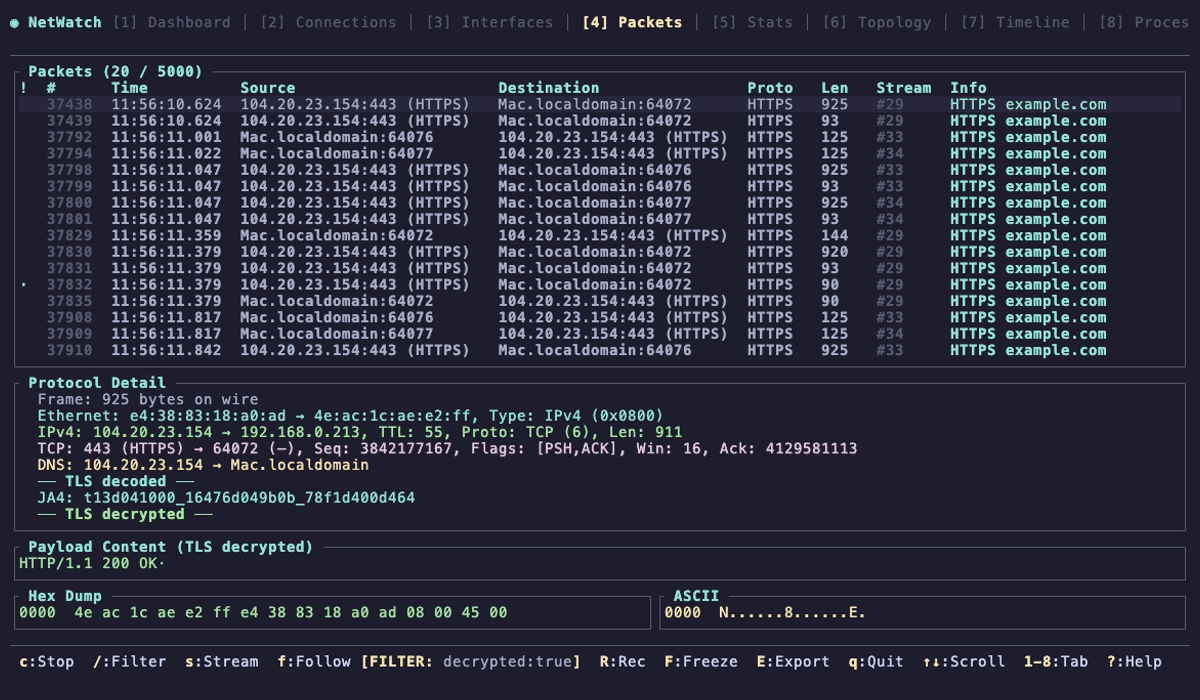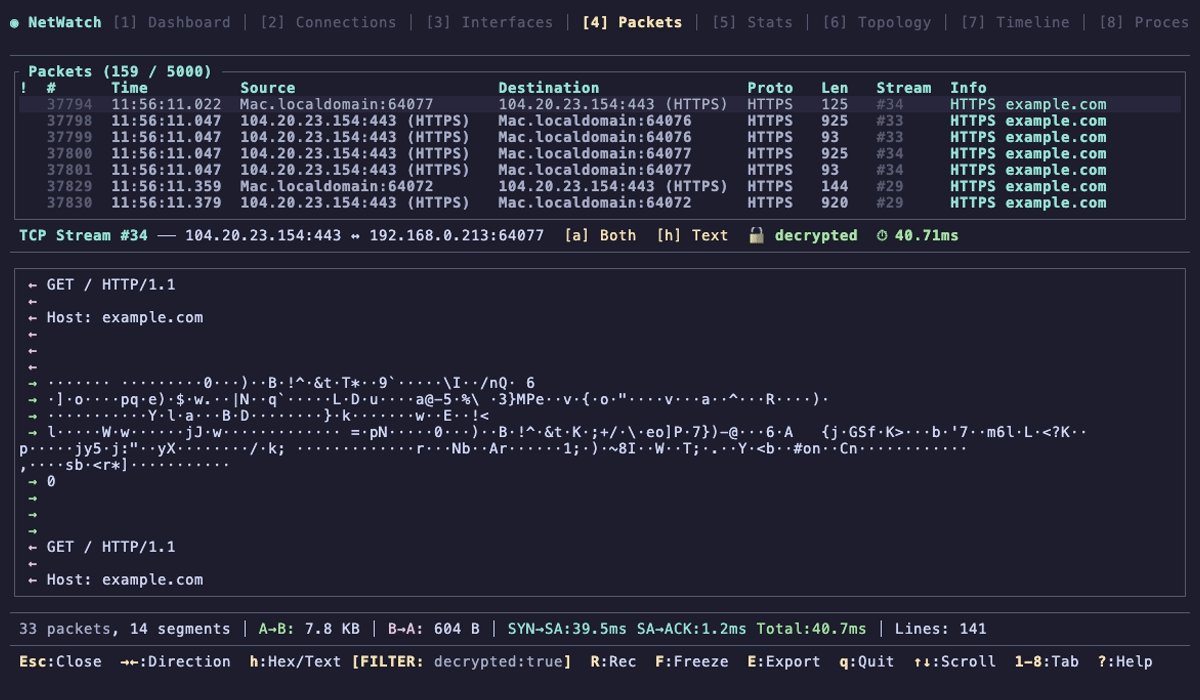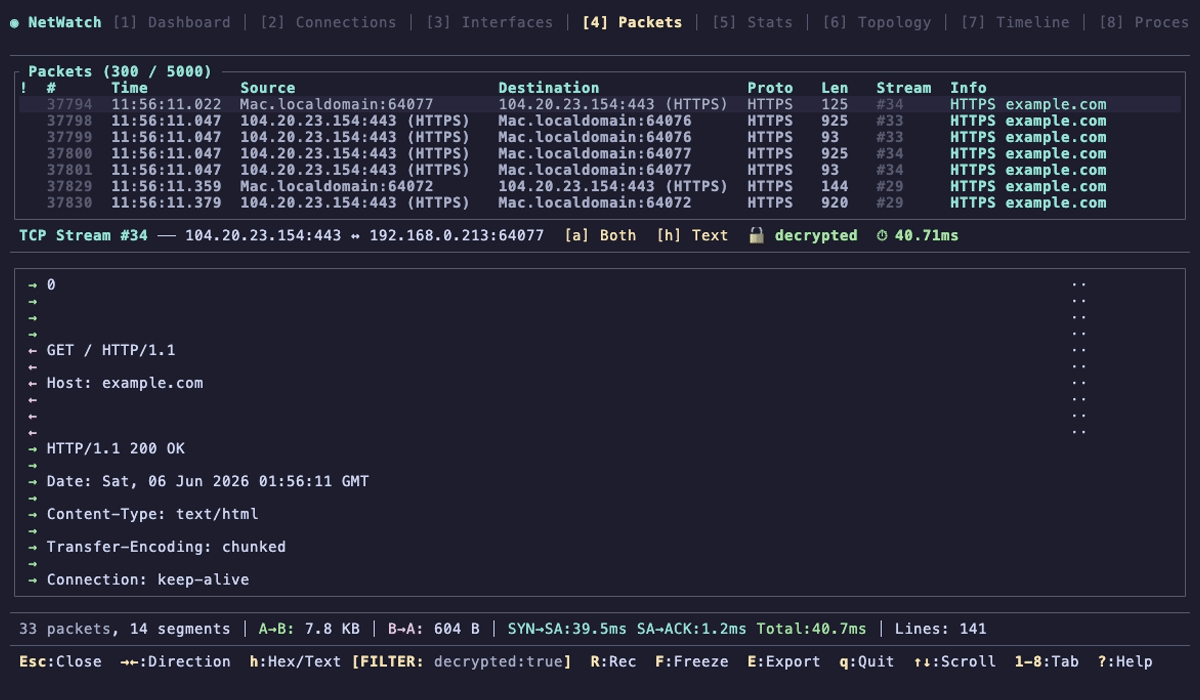
netwatch preview

netwatch

GitHubmatthart1983/netwatch

Real-time network diagnostics in your terminal. One command, zero config, instant visibility.

defensive-toolspacket-sniffing-analysisencryption-decryption-tools+8
2.3khace 17h 30m
donut preview

donut

GitHubthewover/donut

Genera shellcode independiente de posición para x86, x64 o AMD64+x86 que carga .NET Assemblies, archivos PE y otras cargas útiles de Windows desde la…

memory-forensicspayload-generationexploitation+7
4.7khace 2 años
passivedns preview

passivedns

GitHubgamelinux/passivedns

A network sniffer that logs all DNS server replies for use in a passive DNS setup

network-forensicsforensicsinformation-gathering+3
1.7khace 8 días
sRDI preview

sRDI

GitHubmonoxgas/srdi

Implementación en shellcode de la inyección Reflective DLL. Convierte DLLs a shellcode independiente de posición.
memory-forensicspayload-generationexploitation+7
2.5khace 4 años
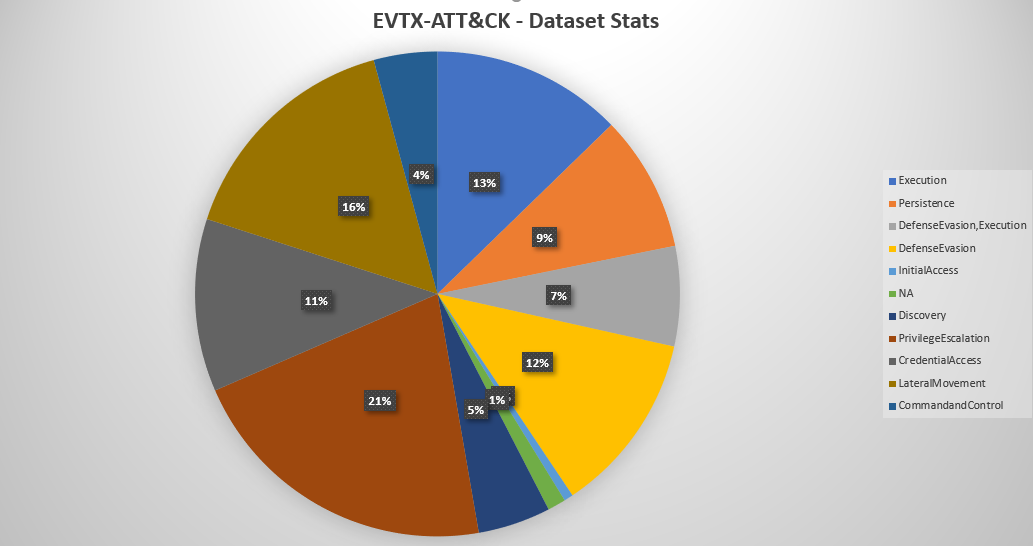
EVTX-ATTACK-SAMPLES preview

EVTX-ATTACK-SAMPLES

GitHubsbousseaden/evtx-attack-samples

Colección curada de muestras de ataques EVTX de Windows mapeadas a técnicas de MITRE ATT&CK, diseñada para probar scripts de detección, formación en…

digital-forensicsthreat-intelligenceeducation+2
2.6khace 3 años
seer preview

seer

GitHubepasveer/seer

Seer - una interfaz gráfica para gdb

static-analysisdynamic-analysis-sandboxingmemory-forensics+3
3.4khace 1 día
pe-sieve preview

pe-sieve

GitHubhasherezade/pe-sieve

Escanea un proceso dado. Reconoce y vuelca una variedad de implantes potencialmente maliciosos (PEs reemplazados/inyectados, shellcodes, hooks,…
memory-forensicsreverse-engineeringforensics+2
3.9khace 4 meses
DeepBlueCLI preview

DeepBlueCLI

GitHubsans-blue-team/deepbluecli

Herramienta de caza de amenazas basada en PowerShell que analiza los registros de eventos de Windows para detectar actividad maliciosa, incluidos…
malware-analysisdigital-forensicsintrusion-detection+2
2.4khace 3 años
Blue-Team-Notes preview

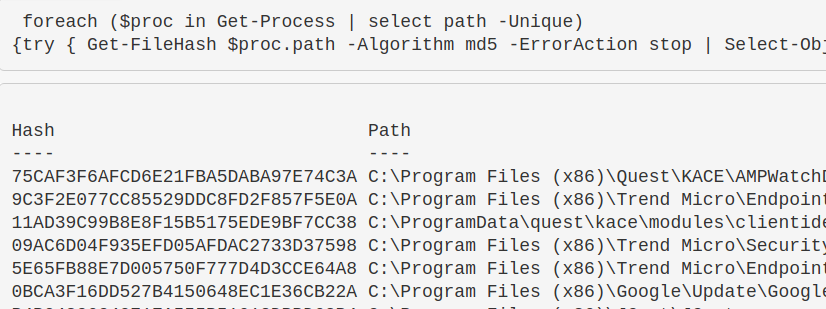
Blue-Team-Notes

GitHubpurp1ew0lf/blue-team-notes

¿No creías que iba a dejar fuera al blue team, verdad?
memory-forensicsnetwork-forensicsmalware-analysis+5
1.8khace 1 mes
oletools preview

oletools

GitHubdecalage2/oletools

Kit de herramientas en Python para analizar documentos MS OLE2 y de Office, extraer macros VBA, detectar exploits y realizar análisis forense de…

static-analysisvulnerability-analysiscode-analysis+3
3.4khace 9 meses
Loki preview

Loki

GitHubneo23x0/loki

Escáner basado en IOC y YARA para detectar indicadores de compromiso mediante expresiones regulares de nombres de archivo, firmas YARA, coincidencia…
disk-forensicsioc-managementvulnerability-scanners+11
3.8khace 9 meses
KapeFiles preview

KapeFiles

GitHubericzimmerman/kapefiles

Este repositorio sirve como un lugar para Targets y Modules creados por la comunidad para su uso con KAPE.

disk-forensicsforensicsdigital-forensics+2
864hace 7 días
ja4 preview

ja4

GitHubfoxio-llc/ja4

JA4+ es un conjunto de estándares de huellas digitales de red

packet-sniffing-analysisencryption-decryption-toolsiot-security+9
2.0khace 20 días
Anterior1…567…75Siguiente









