
 #1
Herramientas para adquirir, preservar y analizar evidencia digital con fines legales o de investigación.
Recomendado por Kitploit
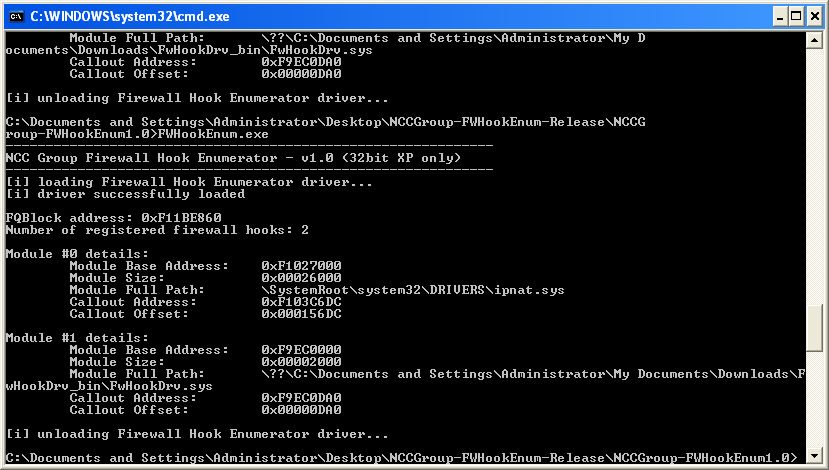
 nccgroup/windowsfirewallhookdriverenumeration
Herramientas para enumerar los controladores hook de Windows Firewall en Windows 2000, XP y 2003.
 helpsystems/embarcadero-workaround
Esta es una solución alternativa para CVE-2014-0993 y CVE-2014-0994 que parchea en memoria sin necesidad de recompilar su software vulnerable. Esta…

 nccgroup/mortimer
Una colección de scripts para procesar datos e inteligencia de tipo forense de red, principalmente en una base de datos postgres.
 nccgroup/baskerville
Extractor selectivo de protocolos de PCAPs o interfaces
 nccgroup/memaddressanalysis
Proyecto de investigación relacionado con el análisis de direcciones de memoria
 flo354/iosforensic
Herramienta forense para iOS
 santoku/santoku-linux
Distro Linux para Seguridad Móvil, Análisis de Malware y Forense
 tagatac/linux-cve-2006-4814
Un interbloqueo en el semáforo ‘mmap sem’ del kernel CentOS 3.9, provocado por una intercalación específica de hilos concurrentes, uno que realiza la…
 bl4ck5un/cve-2013-2072
Desbordamiento de búfer en los enlaces de Python para la llamada xc_vcpu_setaffinity en Xen
 fi01/libget_user_exploit
Exploit de lectura de memoria del kernel que aprovecha CVE-2013-6282 para la escalada local de privilegios en sistemas Linux afectados.
 rvazarkar/antipwny
Un IDS basado en host escrito en C# dirigido a Metasploit
 nccgroup/memgrep
Utilidades de búsqueda de memoria
 stephenfewer/reflectivedllinjection
La inyección de DLL reflectiva es una técnica de inyección de bibliotecas en la que se emplea el concepto de programación reflectiva para realizar la…
 packetlss/android-locdump
Volcador de caché del servicio de ubicación de Android
 feliam/cve-2013-2730
Exploit de prueba de concepto para CVE-2013-2730, que demuestra una vulnerabilidad de corrupción de memoria con una implementación basada en C para…
 kcreyts/plugxdecoder
Decodifica el tráfico de PlugX y los artefactos cifrados/comprimidos
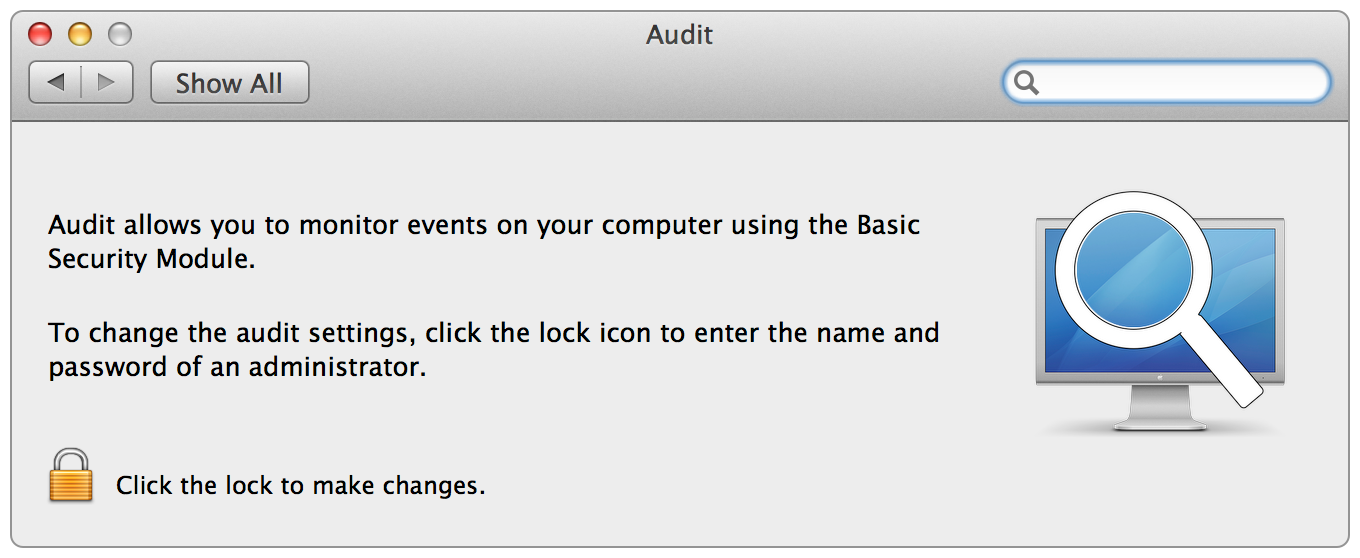 twocanoes/audit
Panel de preferencias de auditoría y lector de logs para OS X








